DMARC के लिए DKIM डोमेन
डीकेआईएम डोमेन अलाइनमेंट डीएमएआरसी प्रमाणीकरण को कैसे प्रभावित करता है?
डीएमएआरसी (डोमेन-आधारित संदेश प्रमाणीकरण, रिपोर्टिंग और अनुरूपता)
एक ईमेल प्रमाणीकरण मानक है, जिसे फर्जी डोमेन मेल से निपटने के लिए विकसित किया गया है।
अध्याय “3.1. पहचानकर्ता संरेखण” में यह कहा गया है:
ईमेल प्रमाणीकरण तकनीकें किसी व्यक्तिगत संदेश के विभिन्न (और भिन्न-भिन्न) पहलुओं को प्रमाणित करती हैं। उदाहरण के लिए, [DKIM] उस डोमेन को प्रमाणित करता है जिसने संदेश पर हस्ताक्षर किए हैं, जबकि [SPF] या तो [SMTP] के RFC5321.MailFrom (मेल-फ्रॉम) भाग में दिखाई देने वाले डोमेन को या RFC5321.EHLO/HELO डोमेन को, या दोनों को प्रमाणित कर सकता है। ये अलग-अलग डोमेन हो सकते हैं, और आमतौर पर अंतिम उपयोगकर्ता को दिखाई नहीं देते हैं। DMARC, RFC5322.From डोमेन के उपयोग को प्रमाणित करता है, जिसके लिए यह आवश्यक है कि यह एक प्रमाणित पहचानकर्ता से मेल खाए (उसके साथ संरेखित हो)। -- https://tools.ietf.org/html/rfc7489#section-3.1इसका सीधा सा मतलब है:
जब कोई प्रेषक SPF और/या DKIM का उपयोग करके अपने ईमेल को प्रमाणित करता है, तो कम से कम एक डोमेन प्रेषक डोमेन के साथ मेल खाना चाहिए।हमें यह स्पष्ट नहीं था कि कोई संदेश SPF या DKIM जांच में
के बावजूद DMARC प्रमाणीकरण पास कर सकता है या नहीं।
हमने इसे सभी के लिए उपलब्ध एक टूल, जीमेल मेलबॉक्स का उपयोग करके टेस्ट किया।
परिणाम देखने के लिए, मैसेज खोलें और "मूल दिखाएँ" चुनें:
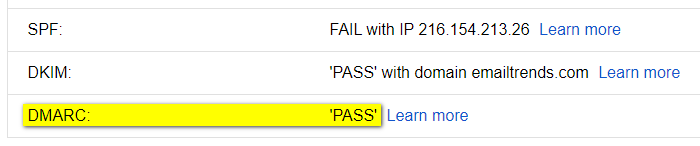
परीक्षण 1 - अग्रेषित संदेश: spf-fail, dkim-pass (संरेखित)
परीक्षण 2 - टूटी हुई डीकेआईएम कुंजी: डीकेआईएम-फेल, एसपीएफ-पास (संरेखित)
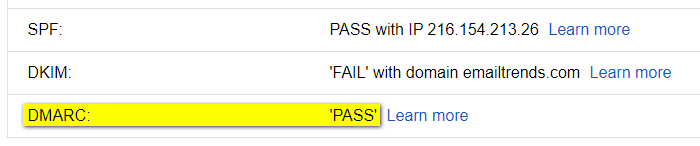
परिणाम स्पष्ट है, संदेश DMARC प्रमाणीकरण को पास कर लेता है यदि उसमें
SPF और डोमेन संरेखण <OR> डीकेआईएम और डोमेन संरेखण
डीएमएआरसी जांच को पास करने के लिए, कुछ मामलों में डीकेआईएम हस्ताक्षर को मान्य करना महत्वपूर्ण है:
हस्ताक्षर करने वाला डोमेन (d=example.com) प्रेषक डोमेन के साथ संरेखित होना चाहिए।
“DMARC-PASS” परिणामों के ऐसे उदाहरण जो अन्यथा काम नहीं करते:
मामला 1 - फ़ॉरवर्डिंग से SPF प्रमाणीकरण बाधित हो जाता है
-
SPF-FAIL: SPF प्रमाणीकरण जांच ज्यादातर मामलों में विफल हो जाएगी,
क्योंकि मूल प्रेषक के SPF रिकॉर्ड में शामिल न होने वाली एक नई इकाई द्वारा अग्रेषित ईमेल भेजा गया है। -
DKIM-PASS (संरेखित): ईमेल फ़ॉरवर्डिंग DKIM हस्ताक्षर को प्रभावित नहीं करती है
परिणाम: डीकेआईएम अलाइनमेंट के कारण संदेश डीएमएआरसी जांच में पास हो जाता है।.
मामला 2 - ईएसपी (ईमेल सेवा प्रदाता) द्वारा प्रदान किया गया एसपीएफ डोमेन,
फ्रॉम डोमेन के साथ संरेखित नहीं किया जा सकता है।
-
SPF~PASS (संरेखित नहीं): SPF प्रमाणीकरण डोमेन संरेखण में विफल रहा,
क्योंकि मेल भेजने वाले के पते में ESP द्वारा उपयोग किया जाने वाला डोमेन भेजने वाले के डोमेन से भिन्न है। -
DKIM-PASS (अलाइन किया गया): DKIM हस्ताक्षर प्रेषक के समान डोमेन का उपयोग करता है।
परिणाम: डीकेआईएम अलाइनमेंट के कारण संदेश डीएमएआरसी जांच में पास हो जाता है।.