<spf>डीएमएआरसी के लिए संरेखण

डीएमएआरसी के लिए एसपीएफ डोमेन संरेखण
DMARC एक ईमेल प्रमाणीकरण मानक है, जिसे फर्जी डोमेन ईमेल से निपटने के लिए विकसित किया गया है।
डोमेन संरेखण के लिए यह आवश्यक है कि:
जब कोई प्रेषक SPF और/या DKIM का उपयोग करके अपने ईमेल को प्रमाणित करता है, तो कम से कम एक डोमेन प्रेषक डोमेन के साथ मेल खाना चाहिए।
इसे एसपीएफ (सेंडर पॉलिसी फ्रेमवर्क) के अंतर्गत प्राप्त करने के लिए, आपको दो डोमेन से निपटना होगा:
- प्रेषक का पता, जो प्राप्तकर्ताओं को दिखाई देता है
- मेल भेजने वाले का पता (जिसे "लिफाफा प्रेषक" या "वापसी पथ" भी कहा जाता है), जो छिपा हुआ है
DMARC दो प्रकार के SPF संरेखण की अनुमति देता है: शिथिल संरेखण और सख्त संरेखण।
यदि आप सख्त संरेखण निर्दिष्ट नहीं करते हैं, तो शिथिल संरेखण को डिफ़ॉल्ट रूप से मान लिया जाता है।
आरामदेह संरेखण
शिथिल संरेखण के साथ, मेल भेजने वाले पते का मूल डोमेन और भेजने वाले पते का मूल डोमेन मेल खाना आवश्यक है।
शिथिल संरेखण किसी भी उपडोमेन के उपयोग की अनुमति देता है और फिर भी डोमेन संरेखण आवश्यकता को पूरा करता है।
उदाहरण:
-
यदि आपका मेल-फ्रॉम डोमेन mail.abc.com है और आपका फ़्रॉम डोमेन abc.com है, तो
आपका ईमेल SPF अलाइनमेंट पास कर लेगा (रूट डोमेन "abc.com" मेल खाते हैं)।
-
यदि आपका मेल-फ्रॉम डोमेन abc.mail.com है और आपका फ़्रॉम डोमेन abc.com है, तो
आपका ईमेल SPF अलाइनमेंट पास नहीं करेगा (रूट डोमेन "mail.com" और "abc.com" मेल नहीं खाते)।
सख्त संरेखण
सख्त संरेखण के साथ, मेल-फ्रॉम पते का डोमेन, फ्रॉम पते के डोमेन से बिल्कुल मेल खाना चाहिए।.
उदाहरण:
-
यदि आपका मेल-फ्रॉम डोमेन mail.abc.com है और आपका फ़्रॉम डोमेन भी mail.abc.com है, तो
आपका ईमेल SPF अलाइनमेंट पास कर लेगा (डोमेन “mail.abc.com” मेल खाते हैं)।
-
यदि आपका मेल-फ्रॉम डोमेन mail.abc.com है और आपका फ़्रॉम डोमेन abc.com है, तो
आपका ईमेल SPF अलाइनमेंट पास नहीं करेगा (डोमेन “mail.abc.com” और “abc.com” मेल नहीं खाते)।
<spf>ऑनलाइन जांच करें
<dkim>डीएमएआरसी के लिए संरेखण

डीएमएआरसी के लिए डीकेआईएम डोमेन संरेखण
DMARC एक ईमेल प्रमाणीकरण मानक है, जिसे फर्जी डोमेन ईमेल से निपटने के लिए विकसित किया गया है।
डोमेन संरेखण के लिए यह आवश्यक है कि:
जब कोई प्रेषक SPF और/या DKIM का उपयोग करके अपने ईमेल को प्रमाणित करता है, तो कम से कम एक डोमेन प्रेषक डोमेन के साथ मेल खाना चाहिए।
इसे डीकेआईएम (डोमेन कीज़ आइडेंटिफाइड मेल) के अंतर्गत प्राप्त करने के लिए,
डीकेआईएम हस्ताक्षर डोमेन (डीकेआईएम-हस्ताक्षर: d=…) प्रेषक डोमेन से मेल खाना चाहिए।
DMARC दो प्रकार के DKIM संरेखण की अनुमति देता है: शिथिल संरेखण और सख्त संरेखण।
यदि आप सख्त संरेखण निर्दिष्ट नहीं करते हैं, तो शिथिल संरेखण को डिफ़ॉल्ट रूप से मान लिया जाता है।
आरामदेह संरेखण
शिथिल संरेखण के साथ, केवल डीकेआईएम हस्ताक्षर डोमेन का मूल डोमेन ही प्रेषक डोमेन से मेल खाना चाहिए।
शिथिल संरेखण किसी भी उपडोमेन के उपयोग की अनुमति देता है और फिर भी डोमेन संरेखण आवश्यकता को पूरा करता है।
उदाहरण:
-
यदि आपका डीकेआईएम साइनिंग डोमेन mail.abc.com है और आपका फ्रॉम डोमेन abc.com है, तो
आपका ईमेल डीकेआईएम अलाइनमेंट पास कर लेगा (रूट डोमेन "abc.com" मेल खाते हैं)।
-
यदि आपका डीकेआईएम साइनिंग abc.mail.com है और आपका 'प्रेषक' डोमेन भी abc.com है, तो
आपका ईमेल डीकेआईएम संरेखण पास नहीं करेगा (रूट डोमेन "mail.com" और "abc.com" मेल नहीं खाते)।
सख्त संरेखण
सख्त संरेखण के साथ, डीकेआईएम हस्ताक्षर डोमेन को भेजने वाले पते के डोमेन से बिल्कुल मेल खाना चाहिए।.
उदाहरण:
-
यदि आपका डीकेआईएम साइनिंग डोमेन mail.abc.com है और आपका फ्रॉम डोमेन भी mail.abc.com है, तो
आपका ईमेल डीकेआईएम अलाइनमेंट पास कर लेगा (डोमेन "mail.abc.com" मेल खाते हैं)।
-
यदि आपका डीकेआईएम साइनिंग डोमेन mail.abc.com है और आपका 'फ्रॉम' डोमेन abc.com है, तो
आपका ईमेल डीकेआईएम अलाइनमेंट पास नहीं करेगा (डोमेन "mail.abc.com" और "abc.com" मेल नहीं खाते)।
<dkim>ऑनलाइन जांच करें
<dmarc>फर्जी ईमेल का पता लगाता है

डीएमार्क ने समझाया
DMARC का पूरा नाम है: डोमेन-आधारित संदेश प्रमाणीकरण, रिपोर्टिंग और अनुरूपता।
यह एक ईमेल प्रमाणीकरण मानक है, जिसे फर्जी डोमेन मेल से निपटने के लिए विकसित किया गया है।
प्रेषक:
- उनके ईमेल को SPF और DKIM के साथ प्रमाणित करें
- अनधिकृत ईमेल को संभालने के तरीके के लिए एक "डीएमएआरसी नीति" प्रकाशित करें।
रिसीवर:
- प्रेषक की “डीएमएआरसी नीति” के आधार पर अप्रमाणित ईमेल पर कार्रवाई करें।
- परिणाम की रिपोर्ट प्रेषक को भेजें
कुछ मेलबॉक्स प्रदाताओं के साथ, यह ईमेल डिलीवरी को काफी हद तक प्रभावित करता है, देखें:
2020 में Google Mail और Office 365 के साथ DMARC कैसे काम करता है *
“Office 365 आमतौर पर SPF और DKIM प्रमाणीकरण के प्रति प्रतिक्रियाशील होता है।
इनबॉक्स तक लगातार परिणाम प्राप्त करने का एकमात्र तरीका उन्हें DMARC से जोड़ना है।”
* = बाहरी वेबसाइट का लिंक, यह एक नए पृष्ठ में खुलेगा
डीएमआरसी को कैसे काम में लाया जाए
ईमेल प्रमाणीकरण परीक्षणों में विफल होने की स्थिति को नियंत्रित करने के लिए
DMARC, SPF (Sender Policy Framework) और DKIM (Domain Keys Identified Emails) का उपयोग करता है ।
SPF के लिए आपको यह बताना आवश्यक है कि आप ईमेल संदेश भेजने के लिए किन सर्वरों का उपयोग करते हैं।
SPF को कॉन्फ़िगर करने का तरीका जानने और इसे सही ढंग से सेट करने के लिए देखें ।
RealSender SMTP सर्वर सभी भेजे जाने वाले ईमेल संदेशों पर DKIM हस्ताक्षर का उपयोग करते हैं।
यदि आप प्रेषक के समान डोमेन से हस्ताक्षर करना चाहते हैं, तो एक सेटअप की आवश्यकता होती है।
अधिक जानने के लिए DKIM को कॉन्फ़िगर करने का तरीका देखें ।
RealSender आपको एक मेलबॉक्स प्रदान करता है जो प्राप्तकर्ताओं द्वारा उत्पन्न DMARC रिपोर्टों को एकत्रित करता है।.
- शुरुआत में आपको पॉलिसी टैग को “none” (p=none) पर सेट करना चाहिए,
जिसका मतलब है कि मेलबॉक्स प्रोवाइडर नकली/फ़िशिंग ईमेल के साथ कुछ भी नहीं करेगा।
आपको अपने डोमेन (example.com) पर एक TXT रिकॉर्ड जोड़ना चाहिए, जो इस तरह दिखेगा:
_dmarc.example.com. IN TXT "v=DMARC1; p=none; rua=mailto:dmarc.example@rsbox.com"
-
अगले दिन से आपको DMARC RUA रिपोर्ट ऑनलाइन।
हो सकता है कि आप किसी तीसरे पक्ष द्वारा भेजे जा रहे ईमेल अभियान को प्रमाणित करना भूल गए हों।
अगर ऐसा होता है, तो बस उसे प्रमाणित करें और जांच लें कि अगली ईमेल DMARC परीक्षण पास कर लेती है।
-
जब कुछ हफ्तों तक रिपोर्ट सही आती रहें, तो मेलबॉक्स प्रोवाइडर्स को उन फर्जी/फिशिंग वाले ईमेल को रिजेक्ट/ब्लॉक करने के लिए कहें।
आपके डोमेन के _dmarc TXT रिकॉर्ड को इस तरह बदलना चाहिए:
"v=DMARC1; p=अस्वीकार; rua=mailto:dmarc.example@rsbox.com"
डीएमएआरसी की कमियां
यदि आपका संगठन डीएमआरसी को लागू करता है, तो ईमेल भेजने की कोई भी नई विधि शुरू करने से पहले
आपको सावधानीपूर्वक जांच करनी होगी ।
डीमार्क एसपीएफ और डीकेआईएम के परीक्षण के तरीके पर सख्त नीतियां लागू करता है,
जिसके कारण ऐसे ईमेल भी
मेलबॉक्स प्रदाताओं द्वारा अस्वीकार किए जा सकते हैं जो अन्यथा इन परीक्षणों में पास हो जाते।
सब कुछ सही ढंग से सेट होने पर भी, सत्यापन विफल हो सकता है:
- एसपीएफ की जांच, यदि ईमेल को रीडायरेक्ट (फॉरवर्ड) किया गया है या मेलिंग सूची के माध्यम से भेजा गया है।
- डीकेआईएम जांच से पता चलता है कि क्या संदेश में कोई बदलाव किया गया है, जिससे डीकेआईएम हस्ताक्षर टूट गया है।
<dmarc>रुआ ऑनलाइन रिपोर्ट करता है
<dmarc>रुआ ऑनलाइन रिपोर्ट करता है

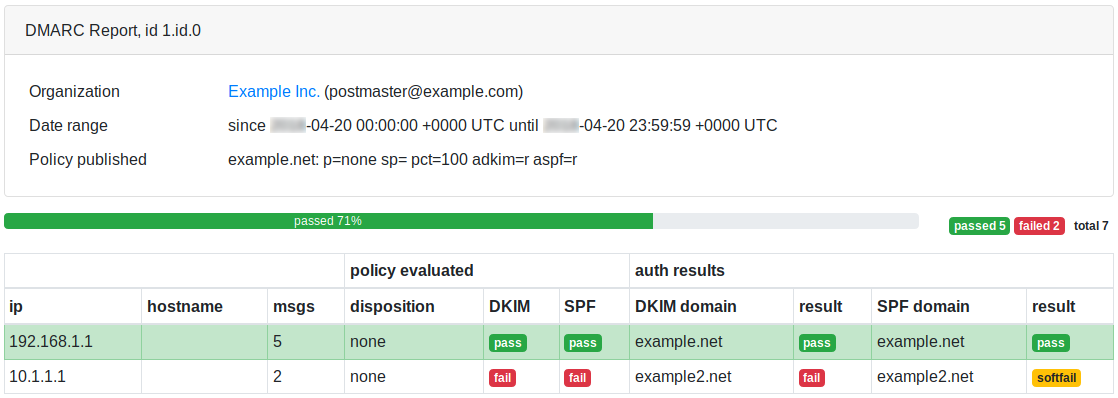
RealSender आपके लिए dmarc rua(*) रिपोर्ट एकत्र करता है और उनका विश्लेषण करता है।.
* = rua का अर्थ है: समग्र डेटा के लिए रिपोर्टिंग यूआरआई।.
RealSender में, "rua" ग्राहकों को प्रदान किया गया ईमेल पता है,
जिस पर उन डोमेन द्वारा समग्र रिपोर्ट भेजी जाती हैं
जिन्हें आपके डोमेन से होने का दावा करने वाले ईमेल प्राप्त हुए हैं।
ये रिपोर्टें प्रतिदिन दोपहर 13:00 बजे (CET) तैयार की जाती हैं और इनमें पिछले सात दिनों का डेटा शामिल होता है।.
यह डीएमएआरसी ऑनलाइन रिपोर्ट का नमूना पृष्ठ है: