बाउंस हुए ईमेल को कैसे हैंडल करें
बाउंस ईमेल या संक्षेप में कहें तो "बाउंस" वे ईमेल होते हैं जो
मेल ट्रांसफर एजेंट (MTA) द्वारा प्रेषक को स्वचालित रूप से भेजे जाते हैं,
ताकि यह सूचित किया जा सके कि संदेश प्राप्तकर्ता को सही ढंग से प्राप्त नहीं हुआ है।
विषय आमतौर पर "लौटाया गया मेल: विवरण के लिए ट्रांसक्रिप्ट देखें" होता है।
व्याख्यात्मक बाउंस जानकारी, एक कोड और विवरण, सामग्री में पाया जा सकता है।
"स्टेटस-कोड" से उस त्रुटि के प्रकार की स्पष्ट पहचान होनी चाहिए जिसके कारण ईमेल वापस आया,
लेकिन अक्सर प्रत्येक ईमेल सेवा प्रदाता द्वारा उपयोग किए जाने वाले कोड और विवरणों का
विश्लेषण और व्याख्या करके ही बाउंस को सही ढंग से वर्गीकृत किया जा सकता है।
- ईमेल बाउंस होने से क्या जोखिम हैं?
- उछालों की संख्या जांचें
- बाउंस हैंडलिंग के लिए नए रुझान
- बाउंस हुए संदेशों के स्टेटस कोड
ईमेल बाउंस होने से क्या जोखिम हैं?
गलत/निष्क्रिय प्राप्तकर्ताओं को ईमेल भेजना "स्पैमर व्यवहार" माना जाता है।.
आप उन्हें अनदेखा नहीं कर सकते
यदि आप अपनी सूची के बाकी सदस्यों तक पहुंचना चाहते हैं, तो बेहतर यही होगा कि आप सूची के "खराब" हिस्से को संदेश भेजना बंद कर दें।
इसे कभी-कभी "सूची स्वच्छता" भी कहा जाता है।
आपको उनका अर्थ समझना चाहिए
डिलीवरी स्टेटस नोटिफिकेशन (DSN) तीन प्रकार के होते हैं: सफलता - ईमेल डिलीवर हो गया है (नोटिफिकेशन केवल भेजने वाले के अनुरोध पर भेजा जाता है)
हार्ड बाउंस - एक स्थायी त्रुटि हुई है
सॉफ्ट बाउंस - एक अस्थायी त्रुटि हुई है
हार्ड बाउंस (स्टेटस-कोड 5.XXX.XXX): ईमेल पते ने एक स्थायी त्रुटि उत्पन्न की है
जैसे “550 5.1.1 … उपयोगकर्ता अज्ञात” या “5.1.2 … होस्ट अज्ञात”
एक स्थायी त्रुटि इंगित करती है कि आपको उस प्राप्तकर्ता को फिर कभी ईमेल नहीं भेजना चाहिए।
एक भी बाउंस संदेश आने पर ईमेल पता ब्लॉक हो जाना चाहिए।
सॉफ्ट बाउंस (स्टेटस-कोड 4.XXX.XXX): ईमेल पते ने एक अस्थायी त्रुटि उत्पन्न की है
जैसे “452 4.2.2 … मेलबॉक्स भरा हुआ”
एक अस्थायी त्रुटि इंगित करती है कि आप भविष्य में डिलीवरी का पुनः प्रयास कर सकते हैं।
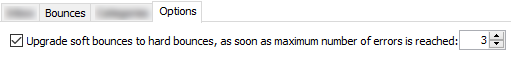
कुछ दिनों के अंतराल में कम से कम तीन बाउंस संदेश आने पर ईमेल पता ब्लॉक हो जाना चाहिए।
आपको बाउंस हैंडलिंग की कार्यप्रणाली (और इसे अनुकूलित करने का तरीका) पता होना चाहिए।
- सभी प्राप्त संदेशों को एक एप्लिकेशन द्वारा डाउनलोड किया जाता है
और फिर उन्हें ऐप इंटरफ़ेस या JSON फ़ाइल के माध्यम से मानवीय समीक्षा के लिए उपलब्ध कराया जाता है।
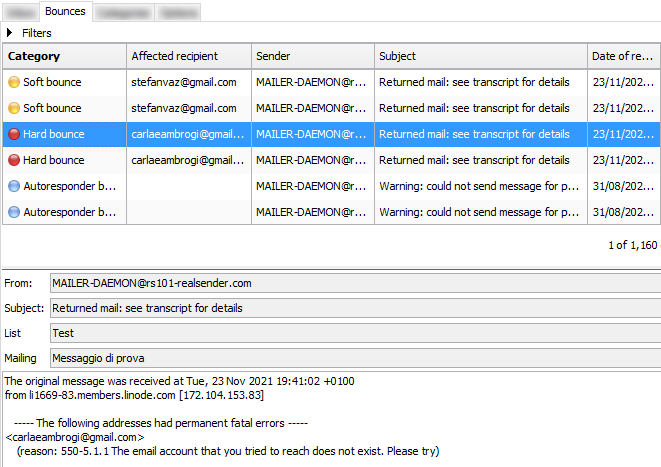
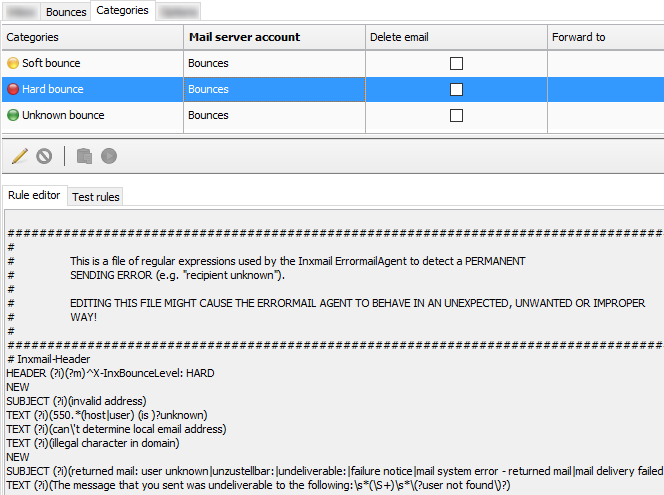
- वर्गीकरण कुछ नियमों का पालन करता है, जिन्हें संपादित किया जा सकता है।
- विकल्प यह परिभाषित करते हैं कि सॉफ्ट बाउंस को हार्ड बाउंस स्तर में कब "अपग्रेड" किया जाएगा।
उछालों की संख्या जांचें
कभी-कभी प्रेषक और प्राप्तकर्ता दोनों की ओर से कॉन्फ़िगरेशन त्रुटि के
कारण सॉफ्ट बाउंस या यहां तक कि हार्ड बाउंस भी हो सकता है।
पिछले सप्ताह में बाउंस हुए संदेशों की संख्या की जाँच करना एक अच्छी आदत है,
ताकि यह पता चल सके कि संख्या पहले जैसी ही है या कोई असामान्यता है।
अगर कुछ गड़बड़ है, तो आपको तुरंत पता चल जाएगा। बाउंस के विवरण को पढ़ने से आपको कारण का पता लगाने में मदद मिलेगी।
कुछ सिस्टम आपको दिनों की संख्या (जैसे 180) निर्धारित करने की अनुमति देते हैं,
जिसके बाद ग्राहक की बाउंस जानकारी हटा दी जाती है।
इस तरह एसएमटीपी सर्वर उस प्राप्तकर्ता से दोबारा संपर्क करने का प्रयास करेगा।
गलती से सक्रिय हुए ब्लॉक स्वचालित रूप से हटा दिए जाएंगे,
लेकिन इससे एसएमटीपी सर्वर की प्रतिष्ठा को नुकसान हो सकता है।
बाउंस हैंडलिंग के लिए नए रुझान
एक वाक्य में कहें तो: इलाज से बेहतर रोकथाम है।
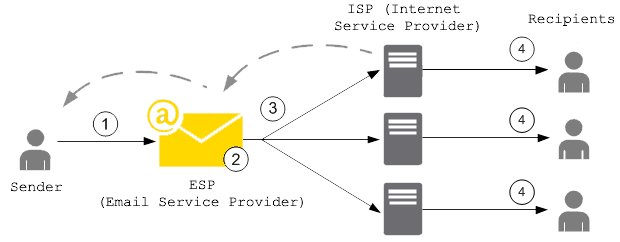
अपने एसएमटीपी सर्वरों की प्रतिष्ठा को नुकसान से बचाने के लिए,
अधिक से अधिक ईएसपी (ईमेल सेवा प्रदाता) एक "ईमेल दमन सूची"
जो संदेशों के प्राप्तकर्ता के मेलबॉक्स तक पहुंचने से पहले ही।
जब कोई ग्राहक ऐसा ईमेल भेजता है जिसके परिणामस्वरूप हार्ड बाउंस होता है, तो
बाउंस उत्पन्न करने वाले ईमेल पते को दमन सूची में जोड़ दिया जाता है।
यह प्रतिबंधित सूची सभी ग्राहकों पर लागू होती है। दूसरे शब्दों में,
यदि कोई अन्य ग्राहक प्रतिबंधित सूची में मौजूद किसी ईमेल पते पर ईमेल भेजने का प्रयास करता है, तो
SMTP सर्वर उसे नहीं भेजेगा, क्योंकि वह ईमेल पता प्रतिबंधित है।
समर्पित आईपी वाले एसएमटीपी सर्वरों का उपयोग करने से प्रतिष्ठा साझाकरण से संबंधित कुछ समस्याओं से बचा जा सकता है।
उदाहरण के लिए, "ईमेल दमन सूची" को केवल आपके आईपी पते तक सीमित किया जा सकता है,
ताकि यदि कोई अन्य ग्राहक एसएमटीपी सर्वर को ब्लैकलिस्ट कर देता है और संबंधित बाउंस होते हैं, तो
आपके ईमेल प्रभावित न हों।
बाउंस हुए संदेशों के स्टेटस कोड
हार्ड बाउंस और सॉफ्ट बाउंस की पहचान करने के लिए उपयोग किए जाने वाले स्टेटस कोड का सिंटैक्स इस प्रकार है:
status-code = class “.” subject “.” detail
स्टेटस कोड में तीन संख्यात्मक फ़ील्ड होते हैं जो "." से अलग किए जाते हैं।
- पहला सब-कोड (क्लास) यह दर्शाता है कि वितरण का प्रयास सफल रहा या नहीं।
- दूसरा उप-कोड (विषय) किसी भी प्रसव संबंधी विसंगति के संभावित स्रोत को इंगित करता है।
- तीसरा उप-कोड (विवरण) एक विशिष्ट त्रुटि स्थिति को इंगित करता है।
उप-कोड (वर्ग) स्थिति का एक सामान्य वर्गीकरण प्रदान करता है।
RFC 3463 और RFC 6522 में निम्नानुसार परिभाषित किया गया है :
2.XXX.XXX सफलता (प्रेषक के अनुरोध पर ही भेजा जाता है) सफलता यह दर्शाती है कि DSN सकारात्मक डिलीवरी कार्रवाई की सूचना दे रहा है। विवरण उप-कोड डिलीवरी के लिए आवश्यक परिवर्तनों की सूचना दे सकते हैं। 4.XXX.XXX स्थायी क्षणिक विफलता: एक स्थायी क्षणिक विफलता वह है जिसमें भेजा गया संदेश मान्य होता है, लेकिन किसी अस्थायी स्थिति के बने रहने के कारण संदेश भेजने के प्रयास विफल हो जाते हैं या उनमें देरी हो जाती है। यदि यह कोड डिलीवरी विफलता रिपोर्ट के साथ आता है, तो भविष्य में भेजना सफल हो सकता है। 5.XXX.XXX स्थायी विफलता: एक स्थायी विफलता वह है जिसे संदेश को वर्तमान स्वरूप में पुनः भेजकर हल किए जाने की संभावना नहीं है। सफल डिलीवरी के लिए संदेश या गंतव्य में कुछ परिवर्तन करना आवश्यक है।.कुछ कोड और विवरण के उदाहरण:
2.0.0: भेजा गया (संदेश डिलीवरी के लिए स्वीकार किया गया) 4.2.2: कोटा से अधिक 4.4.5: डिस्क स्थान अपर्याप्त 5.0.0: अमान्य डोमेन नाम 5.1.1: उपयोगकर्ता अज्ञात 5.7.1: संदेश सामग्री अस्वीकृत