मैं यह कैसे जांचूं कि मेरा SMTP सुरक्षित है या नहीं?
2020 के दशक में रैंसमवेयर हमलों की बढ़ती संख्या के साथ
, इंटरनेट पर हमारा मुख्य संचार चैनल, ईमेल, क्या सुरक्षित है?
एसएमटीपी सर्वर एक बेहद संवेदनशील ढांचा है।
वे हमारी ओर से ईमेल संदेश भेज सकते हैं,
जिन्हें हमारे सहयोगी विश्वसनीय प्रेषकों से आया हुआ मानते हैं
क्योंकि प्रेषक सर्वर द्वारा उनका सही प्रमाणीकरण किया जाता है।
एसएमटीपी सर्वर एक बेहद संवेदनशील अवसंरचना है।
वे हमारी ओर से ईमेल संदेश प्रसारित करते हैं,
जिन्हें हमारे सहयोगी विश्वसनीय प्रेषकों से आया हुआ मानते हैं
क्योंकि प्रेषक के एसएमटीपी सर्वर द्वारा उनका उचित प्रमाणीकरण किया जाता है।
अगर कोई और आपके SMTP सर्वर का इस्तेमाल करे तो क्या होगा?
मैं कैसे जांच करूं कि मेरा SMTP सर्वर सुरक्षित है या नहीं?
इंटरनेट पर संवेदनशील अवसंरचनाओं के उपयोग के लिए
दुरुपयोग को रोकने के लिए उच्च स्तर की सुरक्षा की आवश्यकता होती है।
यदि आप smtp.gmail.com के माध्यम से संदेश भेजने का प्रयास करते हैं, तो
आपको ब्लॉक कर दिया जाएगा और यह "गंभीर सुरक्षा चेतावनी" प्राप्त होगी:
कम सुरक्षित ऐप अवरुद्ध: Google ने उस ऐप को अवरुद्ध कर दिया है जिसे आप उपयोग करने का प्रयास कर रहे थे क्योंकि यह हमारे सुरक्षा मानकों को पूरा नहीं करता है। [...]इसका एकमात्र विकल्प OAuth2 का उपयोग करना है, एक ऐसा प्रोटोकॉल जो पासवर्ड डेटा साझा नहीं करता है,
बल्कि पहचान साबित करने के लिए प्राधिकरण टोकन का उपयोग करता है।
इंटरनेट पर सबसे अधिक उपयोग किए जाने वाले मेल सर्वर (अगस्त 2021 के आंकड़ों के अनुसार) हैं:
एक्सिम (58%), पोस्टफिक्स (35%), सेंडमेल (4%)
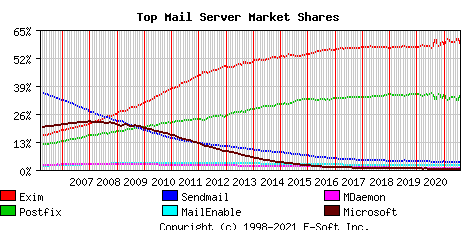
अपने स्वयं के मेल सर्वर का उपयोग जारी रखने और
हैक होने के जोखिम को कम करने के लिए, जाँच करने हेतु न्यूनतम आवश्यकताएँ निम्नलिखित हैं:
-
केवल सुरक्षित प्रमाणीकरण स्वीकार करें।
उपयोगकर्ता नाम और पासवर्ड सुरक्षित कनेक्शनों के माध्यम से प्रेषित किए जाने चाहिए,
आमतौर पर पोर्ट 587+TLS या पोर्ट 25+TLS या पोर्ट 465+SSL।
सादे पाठ संवेदनशील डेटा संचार अक्षम है। -
मेल भेजने वाले के पते की जाँच होनी चाहिए;
केवल आपके द्वारा अधिकृत व्यक्ति ही मेल भेज सकेंगे। -
Fail2ban को इस तरह कॉन्फ़िगर करें कि वह सभी बाहरी हमलों को ब्लॉक कर दे
ताकि आपकी सुरक्षा प्रणालियों को भेदने के प्रयास विफल हो सकें।
विशेष रूप से, Fail2ban को सभी दोहराए गए प्रयासों को ब्लॉक करना चाहिए:
- गलत उपयोगकर्ता नाम या पासवर्ड से लॉग इन करना
- किसी अनधिकृत प्रेषक के साथ ईमेल भेजना
- प्रमाणीकरण प्रक्रिया के दौरान एसएमटीपी कनेक्शन को बाधित करना
(कई बार कनेक्शन टूटने से वैध उपयोगकर्ताओं के लिए एसएमटीपी सेवा अनुपलब्ध हो जाती है)
यह ब्लॉक आमतौर पर तीन से दस प्रयासों के बीच होता है
और स्रोत आईपी को तीन से चौबीस घंटे के लिए प्रतिबंधित कर देता है।
इन बिंदुओं का परीक्षण करना और यह तय करना काफी आसान है कि आपके एसएमटीपी इंफ्रास्ट्रक्चर को सुरक्षा अपग्रेड की आवश्यकता है
या नहीं ।
Fail2ban आपके सर्वर को ब्रूटफोर्स/डीडीओएस हमलों से बचाता है।
यह इस तरह काम करता है जैसे कोई अजनबी दरवाजा खटखटाता है, और
कुछ बार खटखटाने के बाद दरवाजा गायब हो जाता है।
हैकर न्यूज की ओर से एक गवाही :
मैं कई सालों से अपना खुद का मेल सर्वर मैनेज कर रहा हूं और मुझे लगता है कि यहां कई लोग Mail-in-a-box, mailcow, Mailu आदि जैसे समाधानों का इस्तेमाल करते हैं। कोरोना से पहले मुझे अपने मेल सर्वर के साथ कभी कोई बड़ी समस्या नहीं हुई थी, लेकिन पिछले कुछ हफ्तों में मुझे बहुत ज्यादा इनकमिंग ट्रैफिक मिला - यह मेरे सर्वर के लिए बहुत ज्यादा था और मुझे हर बार इसे मैन्युअल रूप से रीबूट करना पड़ा... [...] एडिट: मैंने अपनी fail2ban सेटिंग्स बदल दीं और पाया कि मुझ पर मुख्य रूप से ब्रूट फोर्स अटैक हो रहे थे, जिनसे fail2ban जैसे टूल्स की मदद से बचाव किया जा सकता था।Fail2ban एक लॉग-पार्सिंग एप्लिकेशन है जो
स्वचालित हमले के लक्षणों की तलाश में सिस्टम लॉग की निगरानी करता है।
जब किसी दुरुपयोग के प्रयास का पता चलता है, तो निर्धारित मापदंडों का उपयोग करके,
Fail2ban फ़ायरवॉल (iptables या firewalld) में एक नया नियम जोड़ता है
ताकि हमलावर के IP पते को एक निश्चित समय के लिए या स्थायी रूप से ब्लॉक किया जा सके।
Fail2ban आपको ईमेल के माध्यम से भी हमले की सूचना दे सकता है।
Fail2ban मुख्य रूप से SSH हमलों पर केंद्रित है, हालांकि इसे
किसी भी ऐसी सेवा के लिए काम करने के लिए कॉन्फ़िगर किया जा सकता है जो लॉग फ़ाइलों का उपयोग करती है और जिसके साथ छेड़छाड़ की जा सकती है।
इसका व्यापक रूप से उपयोग किया जाता है। Google पर इसे खोजने पर,
मेल सर्वरों की सुरक्षा के लिए कॉन्फ़िगरेशन के उदाहरण आसानी से मिल जाते हैं।