निजी ईमेल कैसे भेजें
निजी और एन्क्रिप्टेड ईमेल कैसे भेजें?
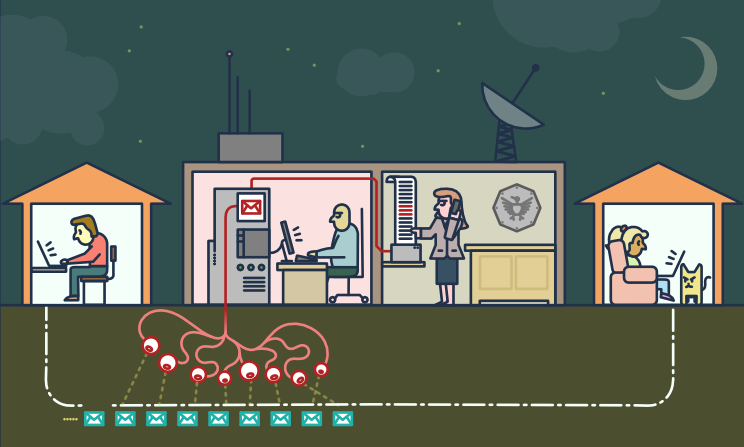
ईमेल न तो निजी है और न ही सुरक्षित।
इसे गोपनीयता या सुरक्षा को ध्यान में रखकर डिज़ाइन नहीं किया गया था।
आपके ईमेल को ट्रांजिट में संभालने वाला कोई भी व्यक्ति इसे पढ़ सकता है,
जिसमें आपका आईएसपी, एक हैकर या एनएसए (अमेरिकी राष्ट्रीय सुरक्षा एजेंसी) शामिल हैं।
सारांश:
- ईमेल गोपनीयता: आज क्या हो रहा है
- “कानूनी” पक्ष पर
- “अवैध” पक्ष पर
- ईमेल गोपनीयता: चुनौतियाँ
- गुमनामी और गोपनीयता
- एंड-टू-एंड एन्क्रिप्शन
- ईमेल गोपनीयता: समाधान
- < तकनीकी > प्रिटी गुड प्राइवेसी - जिसे पीजीपी के नाम से भी जाना जाता है
- < तकनीकी > पीजीपी एन्क्रिप्शन का उपयोग कैसे करें
- < आसान > पीजीपी एन्क्रिप्शन के विकल्प
आज क्या हो रहा है
“कानूनी” पक्ष पर
किसी भी जानकारी का महत्व तभी पता चलता है जब आप उसे
भविष्य में प्राप्त होने वाली किसी अन्य जानकारी से जोड़ सकें।
चूंकि आप उन बिंदुओं को नहीं जोड़ सकते जो आपके पास नहीं हैं, यह हमें
हर चीज को इकट्ठा करने और उसे हमेशा के लिए अपने पास रखने की कोशिश करने के लिए प्रेरित करता है।
- - सीआईए के गस हंट ने हफिंगटन पोस्ट पर बिग डेटा के बारे में लिखा।
- - सीआईए के गस हंट का बिग डेटा पर यूट्यूब वीडियो
“उन्होंने कहा है कि यह सिर्फ मेटाडेटा है, यह सिर्फ मेटाडेटा है, […]
आप किससे बात कर रहे हैं, कब बात कर रहे हैं, आपने कहाँ यात्रा की।
ये सभी मेटाडेटा इवेंट हैं।
PRISM सामग्री के बारे में है। […] वे सभी इसे देख सकते हैं क्योंकि यह एन्क्रिप्टेड नहीं है।”
दर्जनों मनोवैज्ञानिक अध्ययन यह साबित करते हैं
कि जब किसी व्यक्ति को पता होता है कि उस पर नज़र रखी जा रही है, तो
उसका व्यवहार कहीं अधिक अनुरूपतापूर्ण और आज्ञाकारी हो जाता है।
[…] व्यापक निगरानी मन में एक कैदखाना बना देती है […]
“अवैध” पक्ष पर
धोखाधड़ी करने वाले लोग किसी कंपनी के कंप्यूटर नेटवर्क में घुसपैठ करने
और वित्तीय मामलों से संबंधित ईमेल आदान-प्रदान तक पहुंचने के लिए मैलवेयर का भी उपयोग कर सकते हैं।
बिजनेस ईमेल कॉम्प्रोमाइज (बीईसी)—जिसे ईमेल अकाउंट कॉम्प्रोमाइज (ईएसी) भी कहा जाता है—
ऑनलाइन होने वाले सबसे अधिक वित्तीय नुकसान पहुंचाने वाले अपराधों में से एक है।
बीईसी घोटाले में, अपराधी एक ईमेल संदेश भेजते हैं जो किसी ज्ञात स्रोत से आया हुआ प्रतीत होता है
और उसमें एक वैध अनुरोध किया जाता है […]
चुनौतियाँ
गुमनामी और गोपनीयता
गुमनामी गोपनीयता से अलग है
[...] हम संदेशों को एन्क्रिप्ट कर रहे हैं
ताकि अगर लोगों को पता भी चल जाए कि हमने संदेश भेजा है तो
वे उसे पढ़ न सकें,
लेकिन कभी-कभी हम यह भी नहीं चाहते कि लोगों को पता चले कि हमने कोई संदेश भेजा है।
इंटरनेट पर गुमनामी हासिल करना मुश्किल है।
इसके लिए आपके द्वारा उपयोग किए जाने वाले उपकरणों का गहन ज्ञान होना आवश्यक है।
यह गाइड आपको इसकी जटिलता का अंदाजा दे सकती है:
निजी ईमेल प्रदाता
गोपनीयता प्राप्त करना आसान है।.
भले ही आपके पास छिपाने के लिए कुछ भी न हो, एन्क्रिप्शन का उपयोग करने से
उन लोगों की गोपनीयता की रक्षा करने में मदद मिलती है जिनसे आप संवाद करते हैं
और बड़े पैमाने पर निगरानी प्रणालियों के लिए काम मुश्किल हो जाता है।
अगर आपके पास छिपाने के लिए कुछ महत्वपूर्ण है, तो आप अकेले नहीं हैं;
ये वही उपकरण हैं जिनका उपयोग व्हिसलब्लोअर अपनी पहचान की रक्षा करते
हुए मानवाधिकारों के हनन, भ्रष्टाचार और अन्य अपराधों पर प्रकाश डालने के लिए करते हैं।
सबसे पहला और आवश्यक कदम है अपनी सुरक्षा सुनिश्चित करना
और अपने संचार की निगरानी को यथासंभव कठिन बनाना।
एंड-टू-एंड एन्क्रिप्शन
ईमेल के लिए एंड-टू-एंड (ई2ईई) एन्क्रिप्शन का उपयोग यह सुनिश्चित करने के लिए किया जा सकता है
कि संदेश की सामग्री को केवल प्रेषक और प्राप्तकर्ता ही पढ़ सकें।
इस सुरक्षा के बिना नेटवर्क प्रशासकों,
ईमेल प्रदाताओं और सरकारी एजेंसियों के लिए आपके संदेशों को पढ़ना आसान हो जाता है।
ई-टू-ईई को सफल बनाने के लिए प्रेषक और प्राप्तकर्ता दोनों को सावधानी बरतनी चाहिए।
इसमें शामिल किसी भी पक्ष की एक भी गलती ई-टू-ईई की सुरक्षा को भंग करने के लिए पर्याप्त हो सकती है।
ईमेल मेटाडेटा, जैसे प्रेषक का ईमेल पता, प्राप्तकर्ता का ईमेल पता, दिनांक और समय, e2ee का उपयोग करके सुरक्षित नहीं किया जा सकता है।
e2ee का उपयोग करने पर भी ईमेल का विषय असुरक्षित और आसानी से पढ़ा जा सकता है।
समाधान
< तकनीकी > प्रिटी गुड प्राइवेसी - जिसे पीजीपी के नाम से भी जाना जाता है
PGP सॉफ्टवेयर डेटा को एन्क्रिप्ट और डिक्रिप्ट करने के लिए OpenPGP एन्क्रिप्शन मानक
(RFC 4880) का पालन करता है।
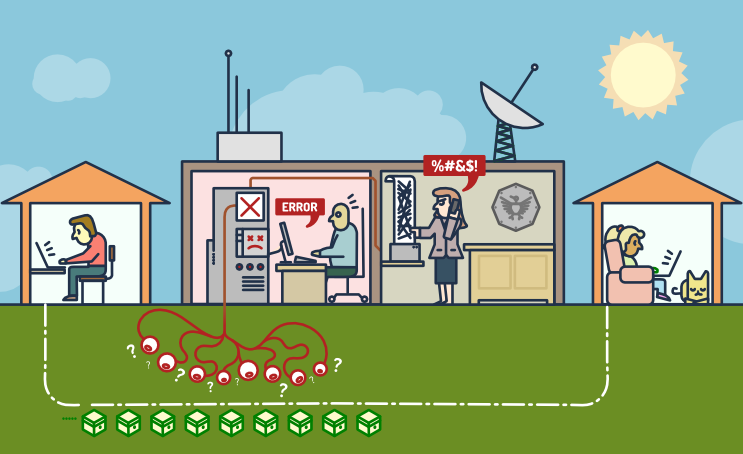
पीजीपी आपके ईमेल के मुख्य भाग को एक ऐसे कोड में एन्क्रिप्ट करता है
जिसे केवल सही व्यक्ति ही पढ़ सकता है।
PGP लगभग किसी भी कंप्यूटर या स्मार्टफोन पर चलता है।
यह मुफ्त लाइसेंस वाला सॉफ्टवेयर है और इसके लिए कोई शुल्क नहीं लगता।
प्रत्येक उपयोगकर्ता के पास एक अद्वितीय सार्वजनिक कुंजी और एक निजी कुंजी होती है,
जो संख्याओं की यादृच्छिक स्ट्रिंग होती हैं।
आपकी सार्वजनिक कुंजी किसी भौतिक कुंजी की तरह नहीं है, क्योंकि यह एक ऑनलाइन डायरेक्टरी में है, जहाँ से लोग इसे डाउनलोड कर सकते हैं।
लोग आपकी सार्वजनिक कुंजी का उपयोग PGP के साथ मिलकर आपको भेजे जाने वाले ईमेल को एन्क्रिप्ट करने के लिए करते हैं।
आपकी निजी कुंजी एक भौतिक कुंजी की तरह होती है, क्योंकि आप इसे अपने पास (अपने कंप्यूटर पर) रखते हैं।
आप PGP और अपनी निजी कुंजी का उपयोग करके दूसरों द्वारा भेजे गए एन्क्रिप्टेड ईमेल को डिकोड करते हैं।
अगर पीजीपी (पीजीपी) से एन्क्रिप्ट किया गया कोई ईमेल गलत हाथों में पड़ जाए, तो वह बिल्कुल बेमानी लगेगा।
असली प्राप्तकर्ता की निजी कुंजी के बिना, उसे पढ़ना लगभग असंभव है।
जासूसी से खुद को बचाने के लिए, हमें यह सीखना होगा कि पीजीपी का उपयोग कब करना है
और ईमेल पते साझा करते समय अपनी सार्वजनिक कुंजी साझा करना शुरू करना होगा।
< तकनीकी > पीजीपी एन्क्रिप्शन का उपयोग कैसे करें
PGP का उपयोग करने के लिए, आपको एक सार्वजनिक कुंजी और एक निजी कुंजी (जिन्हें एक साथ कुंजीजोड़ी कहा जाता है) की आवश्यकता होगी।
प्रत्येक कुंजी यादृच्छिक रूप से उत्पन्न संख्याओं और अक्षरों की एक लंबी स्ट्रिंग होती है जो आपके लिए अद्वितीय होती है।
आपकी सार्वजनिक और निजी कुंजियाँ एक विशेष गणितीय फ़ंक्शन द्वारा आपस में जुड़ी होती हैं।
संदेशों की कुंजियों और एन्क्रिप्शन/डिक्रिप्शन को प्रबंधित करने वाला एक एप्लिकेशन आवश्यक है,
यहाँ कुछ सबसे लोकप्रिय एप्लिकेशन दिए गए हैं:
-
Mailvelope एक मुफ़्त, ओपन सोर्स ब्राउज़र प्लगइन है, जो Mozilla Firefox और Google Chrome के लिए उपलब्ध है।
यह PGP को समझने का शायद सबसे आसान तरीका है।
“Mailvelope Demonstration” एक बेहतरीन ट्यूटोरियल है। -
मोज़िला थंडरबर्ड एप्लिकेशन में पीजीपी हस्ताक्षरित संदेश भेजने के लिए आवश्यक सभी सुविधाएं एकीकृत हैं।
थंडरबर्ड में एंड-टू-एंड एन्क्रिप्शन का परिचय। -
GnuPG ओपनपीजीपी मानक का एक पूर्ण और निःशुल्क कार्यान्वयन है।
Gpg4Win का उपयोग करके नौसिखियों के लिए एक PGP गाइड [आसान 5 मिनट सेटअप] बताता है कि इसका उपयोग कैसे करें।
< आसान > पीजीपी एन्क्रिप्शन के विकल्प
जो साझेदार पहले से ही PGP का उपयोग कर रहा है, उसके साथ सुरक्षित संचार के लिए PGP सबसे अच्छा समाधान है।
अपने समकक्ष को PGP का उपयोग शुरू करने के लिए कहना कठिन हो सकता है।
वे सेवाएं जो आपको किसी रहस्य को केवल एक बार साझा करने की अनुमति देती हैं, एक विकल्प हैं।.
जब आप कोई जानकारी केवल एक बार भेजते हैं, तो ऐसे ओपन-सोर्स वेब ऐप मौजूद होते हैं
जो आपको ऐसी जानकारी दर्ज करने की अनुमति देते हैं जिसे केवल एक बार ही देखा जा सकता है।
प्राप्तकर्ता द्वारा पेज खोलने के बाद, जानकारी हटा दी जाती है,
और आपके चैट लॉग या ईमेल में केवल एक खराब लिंक ही रह जाता है।
यह उतना मजबूत तो नहीं है जितना कि आपकी पूरी टीम द्वारा PGP का उपयोग करना, लेकिन इसे सेट अप करना या समझाना बहुत आसान है।
हमने इसका उपयोग करके अपेक्षाकृत गैर-तकनीकी लोगों को लॉगिन जानकारी भेजी है, और उन्हें यह उपयोग करने में आसान लगा है।
उदाहरण (पासवर्ड जोड़े बिना):
मान लीजिए आपके पास एक पासवर्ड है। आप इसे अपनी सहकर्मी जेन को देना चाहते हैं। आप इसे ईमेल कर सकते हैं, लेकिन फिर यह उसके ईमेल में चला जाएगा, जिसका बैकअप लिया जा सकता है, और संभवतः यह NSA द्वारा नियंत्रित किसी स्टोरेज डिवाइस में है। अगर जेन को पासवर्ड का लिंक मिल जाता है और वह उसे कभी नहीं देखती, तो पासवर्ड गायब हो जाता है। अगर NSA को लिंक मिल जाता है, और वे पासवर्ड देख लेते हैं... तो उनके पास पासवर्ड होगा। साथ ही, जेन पासवर्ड नहीं पा सकती, लेकिन अब जेन को पता चल गया है कि कोई न केवल उसके ईमेल में देख रहा है, बल्कि लिंक पर क्लिक भी कर रहा है।.इनमें से कुछ सेवाएं, जो पूरी तरह से निःशुल्क और ओपनसोर्स हैं, नीचे सूचीबद्ध हैं।
आप चाहें तो अपने स्वयं के वेब सर्वर पर भी एक इंस्टेंस होस्ट कर सकते हैं।
PrivateBin (PasteBin के सुरक्षित संस्करण की तरह) PHP में विकसित किया गया है।
PrivateBin का कोड GitHub पर प्रकाशित है - इसे 3100 स्टार मिले हैं।
PrivateBin के निर्देश एक अलग वेबसाइट पर उपलब्ध हैं।
OneTimeSecret को Ruby में विकसित किया गया है।
OneTimeSecret का कोड और निर्देश GitHub पर प्रकाशित हैं - 1200 स्टार्स
SnapPass पाइथन भाषा में लिखा गया है। इसे मूल रूप से Pinterest द्वारा विकसित किया गया था।
SnapPass का कोड और निर्देश GitHub पर प्रकाशित हैं - 600 स्टार्स