ईमेल रुझानों के उपखंड
ईमेल प्रमाणीकरण दिशानिर्देश
!! ध्यान दें !! यह दस्तावेज़ इतालवी से स्वचालित रूप से अनुवादित किया गया है।
दिशा-निर्देश
प्रमाणीकरण के लिए ईमेल सेवा का विन्यास
इटली की राष्ट्रीय साइबर सुरक्षा एजेंसी ने ईमेल सेवा की विश्वसनीयता को मजबूत करने और सभी इच्छुक संगठनों के लिए इसकी समग्र सुरक्षा स्तर को बढ़ाने के उद्देश्य से प्रमाणीकरण के लिए ईमेल सेवा को कॉन्फ़िगर करने के लिए दिशानिर्देश प्रकाशित किए हैं।
संस्करण नियंत्रण
| संस्करण |
प्रकाशन तिथि |
नोट्स |
| 1.0 |
अप्रैल 2026 |
पहली बार प्रकाशित।. |
अनुक्रमणिका
1 परिचय
1.1. आधार
आज के डिजिटल युग में ईमेल सबसे महत्वपूर्ण सेवाओं में से एक है, क्योंकि यह संगठनों और उपयोगकर्ताओं द्वारा संचार और सूचना आदान-प्रदान के लिए उपयोग किए जाने वाले मुख्य चैनलों में से एक है।.
ईमेल सेवा का कामकाज और विशेष रूप से संदेशों का प्रसारण SMTP प्रोटोकॉल पर आधारित है, जिसमें प्रेषक प्रमाणीकरण और संदेशों की गोपनीयता और अखंडता की सुरक्षा के लिए पर्याप्त तंत्र अंतर्निहित नहीं हैं। इन कमियों के कारण यह स्पूफिंग, फ़िशिंग, छेड़छाड़ और संदेश अवरोधन जैसे हमलों के जोखिम में है।.
एसएमटीपी प्रोटोकॉल की कमजोरियों को दूर करने और इस प्रकार उपर्युक्त हमलों के कारण होने वाले जोखिम को कम करने के लिए, समय के साथ प्रेषक प्रमाणीकरण और संदेश अखंडता की सुरक्षा के लिए तंत्र विकसित किए गए हैं, जैसे कि एसपीएफ (सेंडर पॉलिसी फ्रेमवर्क), डीकेआईएम (डोमेनकीज़ आइडेंटिफाइड मेल) और डीएमएआरसी (डोमेन-आधारित संदेश प्रमाणीकरण, रिपोर्टिंग और अनुरूपता)।.
ये दिशानिर्देश ईमेल सेवा की विश्वसनीयता को मजबूत करने और इसकी समग्र सुरक्षा स्तर को बढ़ाने के उद्देश्य से इन तंत्रों को स्पष्ट करते हैं, विशेष रूप से अध्याय 4 में वर्णित खतरों के संदर्भ में।.
ईमेल संदेशों की गोपनीयता की रक्षा के लिए आवश्यक प्रतिउपाय और प्रोटोकॉल (जैसे कि S/MIME और OpenPGP जो संदेश एन्क्रिप्शन से संबंधित हैं) इन दिशानिर्देशों का विषय नहीं हैं।.
1.2. संदर्भ विनियम
| विनियमन |
विवरण |
| राष्ट्रीय साइबर सुरक्षा परिधि (पीएसएनसी) |
अध्यादेश-कानून 21 सितंबर 2019, संख्या 105. राष्ट्रीय साइबर सुरक्षा परिधि और रणनीतिक महत्व के क्षेत्रों में विशेष शक्तियों के अनुशासन के संबंध में तत्काल प्रावधान।. |
| लोक प्रशासन के लिए क्लाउड विनियमन |
ए.सी.एन. डायरेक्टोरियल डिक्री संख्या 21007/24 दिनांक 27 जून 2024।. |
| विधायी आदेश दिनांक 4 सितंबर 2024, क्रमांक 138 |
विधायी फरमान 4 सितंबर 2024, संख्या 138. निर्देश (ईयू) 2022/2555 का कार्यान्वयन, संघ भर में साइबर सुरक्षा के उच्च सामान्य स्तर के लिए उपायों से संबंधित, विनियमन (ईयू) संख्या 910/2014 और निर्देश (ईयू) 2018/1972 में संशोधन और निर्देश (ईयू) 2016/1148 को निरस्त करना।. |
1.3. संदर्भ दस्तावेज़
» शीर्ष पर वापस जाएँ
2. नियामक संदर्भ
देश की डिजिटल संपत्तियों की सुरक्षा के लिए, जिसमें ईमेल सेवाएं और उन्हें होस्ट करने वाले बुनियादी ढांचे शामिल हैं, वर्तमान कानून से प्राप्त सुरक्षा उपायों का एक व्यापक ढांचा मौजूद है और इसे लगातार अपडेट किया जाता है।.
राष्ट्रीय सुरक्षा से जुड़ी देश की सबसे महत्वपूर्ण सेवाओं के लिए उच्चतम स्तर की सुरक्षा राष्ट्रीय साइबर सुरक्षा परिधि द्वारा सुनिश्चित की जाती है, जिसे 21 सितंबर 2019 के अध्यादेश-कानून संख्या 105 द्वारा स्थापित किया गया था और 18 नवंबर 2019 के कानून संख्या 133 द्वारा संशोधित किया गया था। यह विशेष रूप से उच्च स्तर की सुरक्षा प्रदान करने वाले सुरक्षा उपाय प्रदान करता है, जिनका विवरण प्रधानमंत्री के 14 अप्रैल 2021 के अध्यादेश संख्या 81 के अनुलग्नक बी में दिया गया है। ये उपाय सार्वजनिक और निजी संस्थाओं के नेटवर्क, सूचना प्रणालियों और आईटी सेवाओं पर लागू होते हैं, जिन पर राज्य के किसी आवश्यक कार्य का निष्पादन या राज्य के हितों के लिए मौलिक नागरिक, सामाजिक या आर्थिक गतिविधियों के रखरखाव के लिए आवश्यक सेवा का प्रावधान निर्भर करता है, और जिनकी सुरक्षा में सेंध लगने से राष्ट्रीय सुरक्षा को नुकसान हो सकता है।.
इसके अतिरिक्त, ईमेल सेवाएं, सार्वजनिक प्रशासन की सभी डिजिटल सेवाओं की तरह, तथाकथित क्लाउड विनियमन के प्रावधानों के अधीन हैं, जिसे 18 अक्टूबर 2012 के अध्यादेश संख्या 179 के अनुच्छेद 33-सेप्टिस के अनुसार अपनाया गया था और राष्ट्रीय साइबर सुरक्षा एजेंसी (एसीएन) द्वारा 27 जून 2024 के निर्देशात्मक अध्यादेश संख्या 21007 के साथ अद्यतन किया गया था। उपरोक्त विनियमन के तहत, सभी सार्वजनिक प्रशासनों को एसीएन द्वारा तैयार किए गए मॉडल के अनुसार अपने डिजिटल डेटा और सेवाओं को सामान्य, महत्वपूर्ण या रणनीतिक के रूप में वर्गीकृत करने का निर्देश दिया गया है। इस गतिविधि का उद्देश्य यह सुनिश्चित करना है कि सार्वजनिक प्रशासन के डिजिटल डेटा और सेवाओं को डिजिटल अवसंरचनाओं और क्लाउड सेवाओं के माध्यम से संसाधित और वितरित किया जाए जो विनियमन में विस्तृत रूप से वर्णित संबंधित वर्गीकरण स्तर से जुड़े जोखिमों के लिए उपयुक्त सुरक्षा आवश्यकताओं सहित आवश्यकताओं को पूरा करती हैं।.
विधायी फरमान 4 सितंबर 2024, संख्या 138 (तथाकथित एनआईएस फरमान) निर्देश (ईयू) 2022/2555 को लागू करते हुए, एसीएन निर्धारण 379907/2025 के अनुलग्नक 1 और 2 के माध्यम से, आवश्यक और महत्वपूर्ण संस्थाओं द्वारा एनआईएस फरमान के अनुच्छेद 23 और 24 के तहत दायित्वों के प्रयोजनों के लिए अपनाए जाने वाले बुनियादी सुरक्षा उपायों को भी स्थापित करता है, जिसमें ईमेल सेवाओं सहित नेटवर्क और सूचना प्रणालियों की सुरक्षा को मजबूत करने के लिए एक सुरक्षा ढांचा परिभाषित किया गया है।.
» शीर्ष पर वापस जाएँ
3. ईमेल सेवा वास्तुकला
जैसा कि प्रस्तावना में उल्लेख किया गया है, ईमेल सेवा का कामकाज एसएमटीपी प्रोटोकॉल पर आधारित है जो प्रेषक से प्राप्तकर्ता तक ईमेल संदेशों के संचरण को नियंत्रित करता है।.
एसएमटीपी प्रोटोकॉल को मूल रूप से 1982 में एक स्टोर-एंड-फॉरवर्ड प्रोटोकॉल के रूप में परिभाषित किया गया था इसमें प्रेषक अपने मेल क्लाइंट, जिसे तकनीकी भाषा में मेल यूजर एजेंट (एमयूए) कहा जाता है, के माध्यम से एक संदेश उत्पन्न करता है, जो इसे प्रेषक के मेल सर्वर को भेजता है। यह, मेल ट्रांसफर एजेंट (एमटीए) नामक एक घटक के माध्यम से, संदेश को आगे भेजता है, संभवतः एक या अधिक मध्यवर्ती एमटीए के माध्यम से भी, इसे गंतव्य मेल सर्वर के एमटीए तक पहुंचाता है। प्राप्तकर्ता उपयोगकर्ता अपने मेल क्लाइंट (एमयूए) के माध्यम से संदेश तक पहुंचता है। [ 1]
इसलिए, एमटीए ईमेल सेवा का एक घटक है जो प्रेषक से प्राप्तकर्ता तक ईमेल संदेशों के संचरण को संभालता है। एमटीए घटक प्रेषक और प्राप्तकर्ता दोनों के मेल सर्वरों पर मौजूद होते हैं, और वितरण सूचियों के प्रबंधन जैसे कार्यों के लिए मध्यवर्ती एमटीए को भी कॉन्फ़िगर किया जा सकता है।.
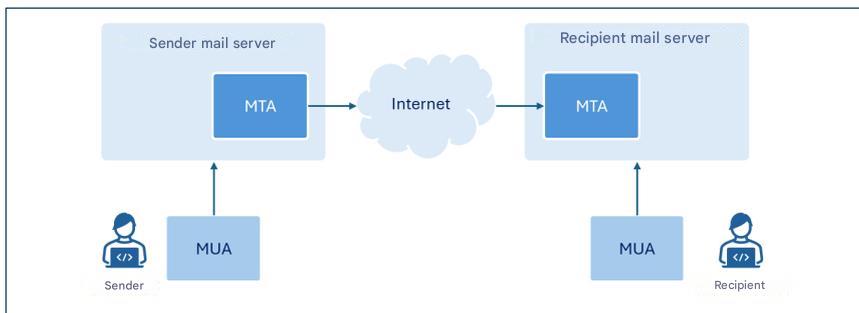
चित्र 1. ईमेल सेवा की उच्च-स्तरीय संरचना।
यह चित्र केवल उन घटकों को दर्शाता है जो इन दिशानिर्देशों के लिए महत्वपूर्ण हैं।
हालाँकि एम.टी.ए. शब्द ईमेल सर्वरों के एक विशिष्ट घटक को पहचानता है, लेकिन इस दस्तावेज़ के प्रयोजनों के लिए, बाद वाले का संदर्भ मुख्य रूप से एम.टी.ए. के रूप में उनके कार्य में दिया जाता है, जहाँ कोई अस्पष्टता नहीं है, स्पष्टीकरण की सरलता के लिए, अधिक विशिष्ट एम.टी.ए. के बजाय अक्सर ईमेल सर्वर शब्द का उपयोग किया जाएगा।
इस दिशानिर्देश में हम SPF, DKIM और DMARC प्रोटोकॉल के कॉन्फ़िगरेशन पर ध्यान केंद्रित करते हैं ताकि मेल सर्वर ईमेल संदेशों की प्रामाणिकता और अखंडता को सत्यापित कर सकें।.
» शीर्ष पर वापस जाएँ
4. धमकियाँ
पिछले अध्याय में वर्णित SMTP प्रोटोकॉल को शुरू में अपेक्षाकृत छोटे अकादमिक नेटवर्क में काम करने के लिए डिज़ाइन किया गया था और इसमें भेजे गए संदेशों की सुरक्षा या प्रेषक प्रमाणीकरण से संबंधित पहलुओं को ध्यान में नहीं रखा गया था। [1].
ईमेल के बढ़ते प्रसार और एसएमटीपी प्रोटोकॉल की अंतर्निहित कमजोरियों ने समय के साथ ऐसे हमलों के उद्भव को बढ़ावा दिया है, जिनके मुख्य प्रकारों को निम्नलिखित अनुच्छेदों में संक्षेप में दर्शाया गया है।.
4.1. प्रेषक स्पूफिंग
स्पूफिंग एक साइबर हमले की तकनीक है जिसका उपयोग संदेश भेजने वाले के पते को जाली बनाकर उसे किसी विश्वसनीय पते (जैसे कि किसी सहकर्मी, परिचित या अपने स्वयं के बैंकिंग संस्थान का पता) से आया हुआ दिखाने के लिए किया जाता है, जिससे प्राप्तकर्ता को संभावित रूप से खतरनाक कार्य करने के लिए प्रेरित किया जाता है, जैसे कि ईमेल अटैचमेंट खोलना या संदेश में मौजूद लिंक पर क्लिक करना।
इस प्रकार के हमले को अंजाम देना अपेक्षाकृत सरल है, क्योंकि एसएमटीपी प्रोटोकॉल में प्रेषक प्रमाणीकरण तंत्र शामिल नहीं है और इसलिए, ईमेल क्लाइंट के माध्यम से संदेश भेजते समय किसी भी प्रेषक पते को कॉन्फ़िगर करना संभव है।.
प्रेषक का ईमेल पता: लिफाफा-प्रेषक और संदेश-प्रेषक
ईमेल संदेश प्रारूप में प्रेषक का ईमेल पता दर्शाने के लिए दो अलग-अलग फ़ील्ड होते हैं। इन फ़ील्ड्स को 'envelop-from' और 'message-from': पहला (जिसे ' return-path' क्योंकि यह उस ईमेल पते को निर्दिष्ट करता है जिस पर ईमेल प्राप्तकर्ता तक न पहुँचने पर उत्पन्न होने वाले किसी भी त्रुटि संदेश को भेजा जाना चाहिए) वह पता है जिसका उपयोग संदेश को सही ढंग से रूट करने के लिए किया जाता है, जबकि दूसरा वह पता है जो प्राप्तकर्ता को प्राप्त संदेश के हेडर में प्रदर्शित होता है।
पारंपरिक डाक के माध्यम से एक लिफाफे के अंदर पत्र भेजने के उदाहरण से तुलना करें तो, से भेजने वाले का पता' होता है, जबकि 'संदेश भेजने वाले का' पत्र में मौजूद शीर्षक होता है जो यह दर्शाता है कि पत्र किसने लिखा है।
यह ध्यान रखना महत्वपूर्ण है कि दोनों पते एक जैसे नहीं हो सकते। यह अंतर तृतीय-पक्ष सेवाओं से संदेशों को अग्रेषित करने, मेलिंग सूचियों के माध्यम से वितरण करने या स्वचालित ईमेल उत्तर भेजने जैसी स्थितियों को प्रबंधित करने में सहायक होता है।.
संदेश भेजने वाले के नाम (प्राप्तकर्ता द्वारा प्राप्त संदेश के हेडर में प्रदर्शित प्रेषक का ईमेल पता) और लिफाफे से भेजने वाले के नाम (संदेश भेजने के लिए उपयोग किया जाने वाला प्रेषक का ईमेल पता) दोनों स्तरों पर किसी भी प्रेषक को इंगित करना वास्तव में संभव है।
इन खतरों का मुकाबला करने के लिए, यह आवश्यक है कि ऐसे तंत्र प्रदान किए जाएं जो प्रेषक की विश्वसनीय रूप से प्रामाणिकता की पुष्टि करने और यह सत्यापित करने की अनुमति दें कि संदेश भेजने वाला व्यक्ति वास्तव में ऐसा करने के लिए अधिकृत है।.
4.2. फ़िशिंग
फ़िशिंग एक साइबर हमले की तकनीक है जिसका उद्देश्य धोखाधड़ी से जानकारी (जैसे, उदाहरण के लिए, लॉगिन क्रेडेंशियल, क्रेडिट कार्ड नंबर, या अन्य संवेदनशील डेटा) प्राप्त करना है, आमतौर पर विश्वसनीय प्रेषकों से उत्पत्ति का अनुकरण करने वाले भ्रामक संदेश भेजकर।
स्पूफिंग, हमलावर द्वारा प्रेषक की पहचान को जाली बनाने और संदेश को एक वैध उपयोगकर्ता या डोमेन से आया हुआ प्रतीत कराने के लिए अपनाई जाने वाली मुख्य तकनीकों में से एक है।
वैकल्पिक रूप से, प्राप्तकर्ता द्वारा पहचाने जाने योग्य प्रेषक पते/डोमेन के समान एक प्रेषक पते/डोमेन का उपयोग किया जा सकता है, उदाहरण के लिए, संदेश की स्पष्ट प्रामाणिकता को मजबूत करने के लिए तथाकथित प्रदर्शन नाम बदलकर।
फिशिंग संदेश भेजने के लिए, हमलावर द्वारा पहले से ही हैक किए गए वैध खातों का भी उपयोग किया जा सकता है।.
फ़िशिंग संदेशों में आमतौर पर ऐसी सामग्री होती है जो प्राप्तकर्ता में तात्कालिकता, भय या आर्थिक रुचि पैदा करने के लिए बनाई जाती है, जिससे ऐसी परिस्थितियाँ उत्पन्न होती हैं जो उन्हें आवेगपूर्ण प्रतिक्रिया करने और कुछ विशिष्ट कार्य करने के लिए प्रेरित करती हैं, जैसे कि दुर्भावनापूर्ण अटैचमेंट खोलना या ऐसे लिंक पर क्लिक करना जो देखने में वैध वेबसाइटों पर ले जाते हैं, लेकिन वास्तव में हमलावर द्वारा जानकारी चुराने और/या मैलवेयर स्थापित करने के उद्देश्य से बनाए गए होते हैं।.
आमतौर पर, फ़िशिंग हमले पीड़ितों की विशिष्ट प्रोफ़ाइल के अनुसार पाठ को अनुकूलित किए बिना, बड़ी संख्या में पीड़ितों को एक ही ईमेल संदेश भेजकर किए जाते हैं।.
फिशिंग का एक प्रकार स्पीयर फिशिंग कहलाता है , जिसमें हमलावर पीड़ित की प्रोफाइल को जानता है और उसे विशेष रूप से निशाना बनाता है।
सामान्य फ़िशिंग ईमेल के विपरीत, स्पीयर फ़िशिंग संदेश उपयोगकर्ता को यह विश्वास दिलाने के लिए अधिक सटीक प्रासंगिक जानकारी का उपयोग करता है कि वे एक विश्वसनीय प्रेषक के साथ बातचीत कर रहे हैं। [2].
4.3. संदेश में छेड़छाड़
ईमेल संदेश की सामग्री, इंटरनेट नेटवर्क पर प्रसारित होने वाले किसी भी अन्य संचार की तरह, जो एंड-टू-एंड एन्क्रिप्शन (ई2ईई) तकनीकों का उपयोग नहीं करता है, प्रेषक और प्राप्तकर्ता के बीच पारगमन के दौरान अवरोधित और संशोधित की जा सकती है (एक प्रकार का खतरा जिसे आमतौर पर मैन-इन-द-मिडल कहा जाता है)।.
परिणामस्वरूप, गोपनीयता भंग होने के अलावा, प्राप्त संदेश मूल रूप से प्रेषक द्वारा तैयार किए गए संदेश से मेल नहीं खा सकता है।.
उदाहरण के लिए, एक हमलावर संदेश की सामग्री में हेरफेर करके उसे एक विश्वसनीय प्रेषक से आया हुआ प्रतीत करा सकता है, संदेश में मौजूद पाठ या किसी भी लिंक और/या अटैचमेंट को संशोधित कर सकता है या दुर्भावनापूर्ण कोड सम्मिलित कर सकता है।.
संदेश की स्पष्ट प्रामाणिकता पर भरोसा करते हुए, प्राप्तकर्ता को संभावित रूप से हानिकारक कार्य करने के लिए प्रेरित किया जा सकता है, जैसे कि लॉगिन क्रेडेंशियल साझा करना, भुगतान को अधिकृत करना या दुर्भावनापूर्ण फ़ाइलें खोलना।.
इन खतरों का मुकाबला करने के लिए, ऐसे तंत्रों को अपनाना आवश्यक है जो संदेश की अखंडता और प्रामाणिकता की गारंटी दें, यह सुनिश्चित करें कि प्राप्त सामग्री में कोई बदलाव नहीं किया गया है और प्रेषक वास्तव में वही व्यक्ति है जो होने का दावा करता है।.
» शीर्ष पर वापस जाएँ
5. प्रतिउपाय
अध्याय 2 में ईमेल सेवाओं की सुरक्षा के लिए सुरक्षा उपायों से संबंधित विनियमों का उल्लेख किया गया है। यह दस्तावेज़ मुख्य रूप से इन विनियमों द्वारा निर्धारित और परिशिष्ट क, जो ईमेल सेवाओं के विन्यास के लिए भी प्रासंगिक हैं, ताकि अध्याय 4जा सके। हालांकि, यह ध्यान रखना महत्वपूर्ण है कि इन दिशा-निर्देशों में निहित निर्देश उन लोगों के लिए भी अनुशंसित हैं जो उपरोक्त विनियमों के अंतर्गत नहीं आते हैं।
यहां उल्लिखित सुरक्षा उपाय सीधे तौर पर ईमेल सेवा के कॉन्फ़िगरेशन से संबंधित नहीं हैं, बल्कि – संबंधित विनियमन के आधार पर – आईटी सिस्टम और औद्योगिक नियंत्रण सिस्टम (PSNC और क्लाउड विनियमन) या सूचना और नेटवर्क सिस्टम (NIS2) के कॉन्फ़िगरेशन से संबंधित हैं। इन दिशानिर्देशों के अंतर्गत आने वाली ईमेल सेवाएं दोनों प्रकार के सिस्टमों के अंतर्गत आती हैं।.
विशेष रूप से, SPF, DKIMऔर DMARC प्रोटोकॉल का उदाहरण दिया गया है, जो ईमेल सेवा की समग्र सुरक्षा और विशेष रूप से प्रेषक प्रमाणीकरण और संदेश अखंडता नियंत्रण को मजबूत करने के उद्देश्य से डिज़ाइन किए गए सुरक्षा तंत्र प्रदान करते हैं।
5.1. एसपीएफ
एसपीएफ - सेंडर पॉलिसी फ्रेमवर्क एक प्रमाणीकरण प्रोटोकॉल है, जिसे आरएफसी 7208, जो डोमेन स्वामी को यह निर्दिष्ट करने की अनुमति देता है कि कौन से आईपी पते उसकी ओर से ईमेल संदेश भेजने के लिए अधिकृत हैं और उन नीतियों को स्थापित करने की अनुमति देता है जिन्हें प्राप्तकर्ता को लागू करना होगा यदि प्रेषक के ईमेल पते के डोमेन स्पष्ट रूप से अधिकृत लोगों में से नहीं है।
अधिकृत आईपी पते DNS TXT रिकॉर्ड में सूचीबद्ध होते हैं जो प्रेषक डोमेन से संबंधित होता है, जिसे SPF रिकॉर्ड कहा जाता है और इस पैराग्राफ के बाद वाले भाग में इसका उदाहरण दिया गया है।.
इस तरह, प्राप्तकर्ता का ईमेल सर्वर किसी दिए गए डोमेन से संदेश प्राप्त करते समय संबंधित एसपीएफ रिकॉर्ड से क्वेरी कर सकता है और यह सत्यापित करके उसके स्रोत को प्रमाणित कर सकता है कि जिस आईपी पते से संदेश प्राप्त हुआ है वह डोमेन की ओर से संदेश भेजने के लिए अधिकृत लोगों में से एक है।
यह ध्यान रखना महत्वपूर्ण है कि SPF स्तर पर सत्यापित किया जा रहा डोमेन एनवेलप-फ्रॉम से संबंधित है, इसलिए केवल SPF प्रोटोकॉल को अपनाना स्पूफिंग का मुकाबला करने के लिए पर्याप्त नहीं है क्योंकि इस प्रकार का हमला मैसेज-फ्रॉम स्तर पर भी किया जा सकता है।.
यदि कोई संगठन अपनी ईमेल सेवा को पूर्णतः या आंशिक रूप से किसी तृतीय पक्ष, जैसे कि क्लाउड प्रदाता, को आउटसोर्स करता है, तो उसे यह सुनिश्चित करना होगा कि ऐसे प्रदाताओं द्वारा भेजे गए संदेश SPF जांच से गुजरें। इसके लिए, संगठन को अपने SPF रिकॉर्ड में उन IP पतों को शामिल करना चाहिए जिनसे प्रदाता संगठन के डोमेन की ओर से ईमेल भेजते हैं।.
स्वचालित ईमेल फ़ॉरवर्डिंग के मामले में, चूंकि संदेशों को आमतौर पर एक मध्यवर्ती सर्वर द्वारा रीडायरेक्ट किया जाता है, इसलिए अंतिम डिलीवरी करने वाला IP पता प्रेषक डोमेन द्वारा मूल रूप से अधिकृत IP पते से मेल नहीं खाता है। ऐसे मामलों में, SPF सत्यापन विफल न हो, इसके लिए किसी भी मध्यवर्ती फ़ॉरवर्डिंग सर्वर को भी अधिकृत करना आवश्यक है, या SRS (सेंडर रीराइटिंग स्कीम) या ARC (ऑथेंटिकेटेड रिसीव्ड चेन) जैसी विधियों का उपयोग करना चाहिए, जो विशेष रूप से कई मध्यवर्ती फ़ॉरवर्डिंग सर्वरों की उपस्थिति में अधिक प्रभावी हो सकती हैं।.
यह बात विशेष रूप से ध्यान देने योग्य है कि एसपीएफ के सही मायने में प्रभावी होने के लिए, इसे न केवल भेजने वाले द्वारा, बल्कि प्राप्तकर्ता द्वारा भी सही ढंग से कॉन्फ़िगर किया जाना चाहिए। विशेष रूप से:
- प्रेषक को संबंधित डीएनएस सर्वर में एसपीएफ रिकॉर्ड प्रकाशित करना होगा जिसमें उन पतों की घोषणा की गई हो जो उसकी ओर से ईमेल भेजने के लिए अधिकृत हैं;
- प्राप्तकर्ता को अपने स्वयं के मेल सर्वर को इस प्रकार कॉन्फ़िगर करना होगा कि वह प्राप्त संदेशों पर एसपीएफ सत्यापन निष्पादित करे और परिणामस्वरूप नीतियों को सुसंगत रूप से लागू करे।
5.1.1. एसपीएफ रिकॉर्ड
एक SPF रिकॉर्ड TXT प्रकार का DNS रिकॉर्ड होता है जिसका नाम प्रेषक डोमेन से मेल खाता है और जिसकी सामग्री संस्करण को इंगित करने वाले अनुभाग और निर्देशों की एक श्रृंखला से बनी होती है प्रेषक के IP पते और एक निर्देश के बीच मिलान होने पर प्राप्तकर्ता के मेल सर्वर के व्यवहार को इंगित करती है।
निर्देशों का निर्माण एक विशेषण से पहले आने वाली प्रक्रिया द्वारा किया जाता है। एसपीएफ रिकॉर्ड में उपयोग की जाने वाली मुख्य प्रक्रियाएं इस प्रकार हैं: [2]:
- ip4अधिकृत IPv4 पतों की सूची बनाता है;
- ip6अधिकृत IPv6 पतों की सूची बनाता है;
- a, डोमेन के A रिकॉर्ड में मौजूद IP पतों को अधिकृत करता है;
- mx, डोमेन के MX रिकॉर्ड से संबंधित IP पतों को अधिकृत करता है;
- include, किसी अन्य डोमेन के SPF रिकॉर्ड में मौजूद IP पतों को अधिकृत करता है;
- 'all' उन सभी आईपी पतों को दर्शाता है जिन्हें अन्य तंत्रों के माध्यम से स्पष्ट रूप से अधिकृत नहीं किया गया है।
विशेष रूप से, यह तंत्र उन आईपी पतों से आने वाले संदेशों के लिए नीतियां स्थापित करने की अनुमति देता है जिन्हें पिछले तंत्रों द्वारा घोषित नहीं किया गया है।
इसके अलावा, एसपीएफ तंत्रों से संबद्ध करने के लिए निम्नलिखित योग्यताएं प्रदान करता है:
- + (पास) इंगित करता है कि संबंधित तंत्र से मेल खाने वाले आईपी पते अधिकृत हैं। यदि कोई अन्य निर्दिष्ट नहीं किया गया है तो यह डिफ़ॉल्ट क्वालिफायर है;
- - (असफलता) इंगित करता है कि संबंधित तंत्र से मेल खाने वाले आईपी पते अधिकृत नहीं हैं;
- ~ (सॉफ्टफेल) इंगित करता है कि संबंधित तंत्र से मेल खाने वाले आईपी पते संभवतः अधिकृत नहीं हैं। यह पिछली घोषणा की तुलना में अधिक अनिश्चित घोषणा है। ऐसे मामलों में संदेश को स्वीकार किया जाना चाहिए, लेकिन गहन विश्लेषण के लिए चिह्नित किया जाना चाहिए। इसका उपयोग उदाहरण के लिए डिबगिंग मामलों में या जब यह अनुमान लगाया जाता है कि एसपीएफ सत्यापन सफल नहीं हो सकता है, तब किया जाता है।
- ? (न्यूट्रल) का अर्थ है कि संबंधित तंत्र से मेल खाने वाले आईपी पतों के लिए कोई संकेत नहीं दिया गया है। डिफ़ॉल्ट व्यवहार संदेश को स्वीकार करना है।.
यह बताना ज़रूरी है कि व्यवहार में, SPF रिकॉर्ड में अधिकृत IP पते निर्दिष्ट किए जाते हैं, फिर -all है (इस संबंध में, कृपया नीचे दिए गए उदाहरण देखें)। यह अनुशंसित कॉन्फ़िगरेशन है क्योंकि यह अधिकृत IP पतों को स्पष्ट रूप से इंगित करने और अन्य सभी को बाहर करने की अनुमति देता है।
किसी भी स्थिति में, यह सलाह दी जाती है कि कभी भी +all (या इसके समकक्ष all ) निर्देश का उपयोग न करें क्योंकि यह सभी आईपी पतों के प्राधिकरण के अनुरूप होगा।
एसपीएफ रिकॉर्ड के उदाहरण
किसी विशिष्ट आईपी पते को अधिकृत करें
v=spf1 ip4:203.0.113.0 -all
ऊपर दर्शाए गए SPF रिकॉर्ड में SPF संस्करण 1 का उपयोग किया गया है और ip4 तंत्र के माध्यम से IP पता 203.0.113.0 को अधिकृत किया गया है (वास्तव में, चूंकि ip4 तंत्र के लिए कोई क्वालिफायर निर्दिष्ट नहीं है, इसलिए डिफ़ॉल्ट + का स्वतः उपयोग किया जाता है)। -all तंत्र और - (असफलता) क्वालिफायर द्वारा गठित -all निर्देश यह निर्दिष्ट करता है कि अन्य सभी पते अधिकृत नहीं हैं।
एक विशिष्ट आईपी एड्रेस स्पेस को अधिकृत करें
v=spf1 ip4:203.0.113.0/24 -all
ऊपर दिखाया गया एसपीएफ रिकॉर्ड पिछले वाले के समान है, लेकिन यह 203.0.113.0/24 एड्रेस स्पेस के सभी आईपी एड्रेस को अधिकृत करता है।
एकाधिक आईपी पतों को अधिकृत करें
v=spf1 ip4:203.0.113.22 ip4:203.0.113.44 -सभी
ऊपर दिखाया गया SPF रिकॉर्ड केवल IPv4 पते 203.0.113.22 और 203.0.113.44 को।
MX रिकॉर्ड पते और एक विशिष्ट डोमेन को अधिकृत करें
v=spf1 mx include:spf.emailprovider.it -all
ऊपर दिखाया गया SPF रिकॉर्ड केवल उसी डोमेन के MX रिकॉर्ड के IP पतों और spf.emailprovider.it (उदाहरण के लिए, एक ईमेल सेवा प्रदाता का डोमेन) के अधिकृत IP पतों को ही अधिकृत करता है।
5.1.2. प्रमाणीकरण प्रक्रिया
यदि SPF सत्यापन करने के लिए सही ढंग से कॉन्फ़िगर किया गया है, तो प्राप्तकर्ता का मेल सर्वर नया ईमेल संदेश प्राप्त होने पर, लिफाफे-से-भेजने वाले फ़ील्ड में दिए गए पते के आधार पर, प्रेषक डोमेन के रिकॉर्ड वाले DNS सर्वर से क्वेरी करके प्रेषक डोमेन का SPF रिकॉर्ड प्राप्त करता है। उदाहरण के लिए, यदि लिफाफे-से-भेजने वाले फ़ील्ड में दिया गया पता alice@example.com है, तो प्राप्तकर्ता का मेल सर्वर example.com डोमेन का SPF रिकॉर्ड प्राप्त करता है ।
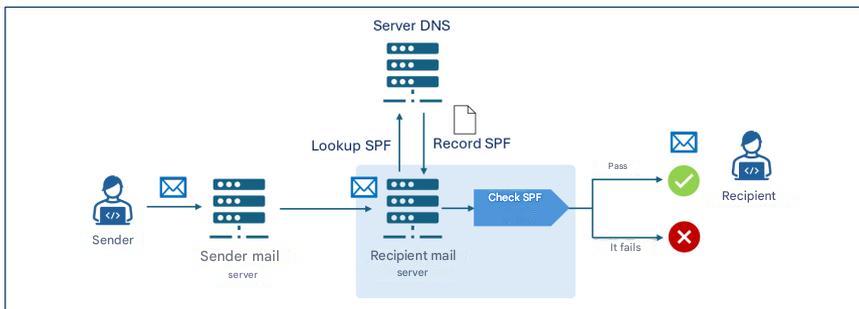
चित्र 2. एसपीएफ सत्यापन की कार्यप्रणाली।.
इसके बाद प्राप्तकर्ता का ईमेल सर्वर SPF सत्यापन करता है और SPF रिकॉर्ड का विश्लेषण करके यह निर्धारित करता है कि संदेश प्राप्त करने वाला IP पता example.com डोमेन के लिए ईमेल भेजने के लिए अधिकृत है या नहीं। यदि ईमेल संदेश SPF सत्यापन में सफल हो जाता है, तो उसे प्राप्तकर्ता तक पहुँचा दिया जाता है।
उदाहरण के लिए, यदि example.com डोमेन का SPF रिकॉर्ड v=spf1 ip4:203.0.113.22 होता , तो सत्यापन तभी सफल होता जब प्रेषक सर्वर का IP पता 203.0.113.22 होता , जबकि किसी अन्य पते के लिए यह विफल हो जाता।
» शीर्ष पर वापस जाएँ
5.2. डीकेआईएम
डीकेआईएम - डोमेन कीज़ आइडेंटिफाइड मेल एक प्रमाणीकरण प्रोटोकॉल है, जिसे आरएफसी 6376 द्वारा औपचारिक रूप दिया गया है, जो डोमेन स्वामी को सार्वजनिक क्रिप्टोग्राफी एल्गोरिदम के माध्यम से मेल सर्वर द्वारा उत्पन्न डिजिटल हस्ताक्षर (डीकेआईएम हस्ताक्षर) को संलग्न करके भेजे गए ईमेल संदेशों की प्रामाणिकता की गारंटी देने की अनुमति देता है और इसे प्रेषित किए जाने वाले संदेश के हेडर में सम्मिलित किया जाता है।
यह सुनिश्चित करने के लिए कि संदेश भेजने के दौरान उसमें कोई बदलाव नहीं हुआ है, प्राप्तकर्ता को यह सत्यापित करने की अनुमति देने के लिए कि DKIM हस्ताक्षर से जुड़ी सार्वजनिक कुंजी प्रेषक डोमेन के सार्वजनिक DNS के TXT रिकॉर्ड में संरक्षित की जाती है, जिसे DKIM रिकॉर्ड कहा जाता है, और संदेश प्राप्त होने पर प्राप्तकर्ता मेल सर्वर द्वारा इसकी जाँच की जाती है।.
इस पैराग्राफ के बाद के अनुभागों में डीकेआईएम के हस्ताक्षर और रिकॉर्ड को दर्शाया गया है।.
एसपीएफ की तरह, डीकेआईएम को भी प्रेषक और प्राप्तकर्ता द्वारा सही ढंग से कॉन्फ़िगर किया जाना चाहिए, और विशेष रूप से:
- प्रेषक को अपने मेल सर्वर को डीकेआईएम हस्ताक्षर उत्पन्न करने और संबंधित डीएनएस सर्वर में डीकेआईएम रिकॉर्ड प्रकाशित करने के लिए कॉन्फ़िगर करना होगा;
- प्राप्तकर्ता को अपने मेल सर्वर को इस प्रकार कॉन्फ़िगर करना होगा कि वह प्राप्त संदेशों पर डीकेआईएम सत्यापन करे।.
5.2.1. डीकेआईएम हस्ताक्षर
DKIM हस्ताक्षर संदेश के मुख्य भाग और शीर्षलेखों के निर्दिष्ट तत्वों से उत्पन्न होता है और इसमें कुंजी-मान युग्मों की एक श्रृंखला होती है जो उन तत्वों को निर्दिष्ट करती है जिनमें शामिल हैं:
- v: प्रोटोकॉल संस्करण;
- ए: प्रयुक्त एन्क्रिप्शन एल्गोरिथम;
- डी: संदेश की प्रामाणिकता घोषित करने वाला हस्ताक्षर डोमेन;
- s: चयनकर्ता जो इंगित करता है कि DNS रिकॉर्ड में किस DKIM सार्वजनिक कुंजी की तलाश करनी है;
- h: हस्ताक्षर में शामिल ईमेल हेडर की सूची;
- bh: संदेश निकाय का हैश बेस64 प्रारूप में एन्कोड किया गया;
- बी: निजी कुंजी के साथ उत्पन्न और बेस64 प्रारूप में एन्कोड किया गया वास्तविक डिजिटल हस्ताक्षर;
- x: हस्ताक्षर की वैधता तिथि;
- c: मानकीकरण का प्रकार।
डिजिटल हस्ताक्षर से पहले संदेश के तत्वों को मानकीकृत करने की प्रक्रिया को कैननिकलनाइजेशन कहते हैं, ताकि ट्रांसमिशन के दौरान होने वाले छोटे-मोटे बदलावों, जैसे कि बार-बार आने वाले रिक्त स्थान या पंक्ति विराम, के प्रभाव को कम किया जा सके। कैननिकलनाइजेशन दो प्रकार का होता है: सरल, जिसमें मूल संदेश और प्राप्त संदेश का सटीक मिलान आवश्यक होता है, और शिथिलजिसमें रिक्त स्थान हटाना, हेडर में बड़े अक्षरों को छोटे अक्षरों में बदलना और संदेश के मुख्य भाग में लगातार आने वाली रिक्त पंक्तियों को कम करना जैसे मानकीकरण लागू किए जाते हैं।
5.2.2. डीकेआईएम रिकॉर्ड
DKIM रिकॉर्ड को TXT प्रकार के DNS रिकॉर्ड में संरक्षित किया जाता है, जिसका नाम selector._domainkey.domain, जहाँ _domainkey एक लेबल है जो यह दर्शाता है कि DNS रिकॉर्ड वास्तव में एक DKIM रिकॉर्ड है। DKIM रिकॉर्ड की सामग्री में कुंजी-मान युग्मों की एक श्रृंखला होती है जो तत्वों को निर्दिष्ट करती है, जिनमें से:
- v: प्रोटोकॉल संस्करण;
- k: कुंजी का प्रकार, जो डिफ़ॉल्ट रूप से RSA होता है;
- p: बेस64 प्रारूप में एन्कोड की गई सार्वजनिक कुंजी।
डीकेआईएम रिकॉर्ड का उदाहरण
नाम: s1._domainkey.example.com
मान: v=DKIM1; k=rsa; p=Y2hpYXZ1cHViYmxpY2FkaWVzZW1waW8h...
उदाहरण डीकेआईएम रिकॉर्ड example.com डोमेन के चयनकर्ता s1 से जुड़ा है , संस्करण 1 का उपयोग करता है और इसमें बेस64 प्रारूप में एन्कोड की गई आरएसए सार्वजनिक कुंजी ( Y2hpYXZ1cHViYmxpY2FkaWVzZW1waW8h... ) शामिल है।
5.2.3. प्रमाणीकरण प्रक्रिया
यदि प्रेषक और प्राप्तकर्ता दोनों के मेल सर्वरों पर DKIM प्रोटोकॉल सही ढंग से कॉन्फ़िगर किया गया है, तो DKIM प्रमाणीकरण और सत्यापन प्रक्रिया के संचालन के लिए प्रेषक मेल सर्वर पैराग्राफ 5.2.1 में वर्णित अनुसार संदेश का DKIM हस्ताक्षर बनाता है, जिसे संदेश में ही जोड़ दिया जाता है। विशेष रूप से, DKIM हस्ताक्षर के d फ़ील्ड में हस्ताक्षर डोमेन और b फ़ील्ड में हस्ताक्षर डोमेन की निजी कुंजी से उत्पन्न संदेश का डिजिटल हस्ताक्षर होता है।
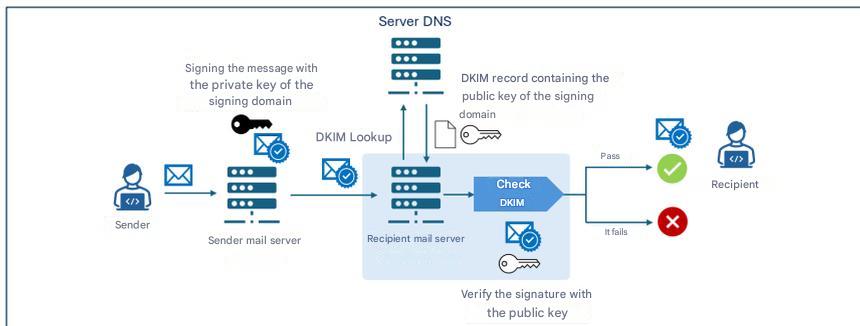
चित्र 3. डीकेआईएम सत्यापन की कार्यप्रणाली।.
संदेश प्राप्त होने पर, प्राप्तकर्ता मेल सर्वर उस डोमेन के रिकॉर्ड वाले DNS सर्वर से हस्ताक्षर डोमेन का DKIM रिकॉर्ड (DKIM हस्ताक्षर का d फ़ील्ड) प्राप्त करता है। फिर यह DKIM रिकॉर्ड में निहित सार्वजनिक कुंजी का उपयोग करके DKIM हस्ताक्षर में निहित डिजिटल हस्ताक्षर ( b फ़ील्ड) को सत्यापित करता है। यदि सत्यापन सफल होता है, तो संदेश प्राप्तकर्ता को भेज दिया जाता है।
5.2.4. क्रिप्टोग्राफिक पहलू
क्रिप्टोग्राफिक मोर्चे पर, डीकेआईएम ने ऐतिहासिक रूप से आरएसए एल्गोरिदम का उपयोग किया है, विशेष रूप से आरएसए-एसएचए256 संस्करण में , जिसे 2007 से मानक माना जाता है। आरएफसी 8463 द्वारा पेश किया गया नया विकल्प एड25519-SHA256 है , जो अण्डाकार वक्रों पर आधारित डिजिटल हस्ताक्षर का एक आधुनिक रूप है जो अधिक दक्षता और बहुत अधिक कॉम्पैक्ट कुंजियों की गारंटी देता है।
तकनीकी स्तर पर, 2048 बिट्स की कुंजी लंबाई वाला RSA सार्वभौमिक मानक बना हुआ है, लेकिन इसकी कुंजियाँ लंबी होती हैं और हस्ताक्षर अपेक्षाकृत बड़े होते हैं, जबकि Ed25519 नौ गुना छोटी कुंजियाँ और चार गुना छोटे हस्ताक्षर प्रदान करता है, और हस्ताक्षर प्रदर्शन RSA 2048 की तुलना में तीस गुना तक बेहतर है। इन लाभों के बावजूद, वास्तविक दुनिया में इसका समर्थन सीमित है: 2026 में Ed25519 को केवल कुछ ही प्रदाताओं द्वारा सत्यापित किया गया है, जबकि कुछ प्रमुख ऑपरेटर हस्ताक्षर या सत्यापन दोनों का विश्वसनीय रूप से समर्थन नहीं करते हैं, जिससे यह उत्पादन में एकमात्र समाधान के रूप में अनुपयुक्त हो जाता है।.
इसी कारणवश, तकनीकी रूप से श्रेष्ठ होने के बावजूद, इस दस्तावेज़ को लिखते समय, Ed25519 का उपयोग केवल RSA के साथ संयोजन में, दोहरे हस्ताक्षर, प्रयोगात्मक दृष्टिकोण से और भविष्य में अनुकूलता सुनिश्चित करने के लिए ही अनुशंसित है। जब तक प्रमुख प्रदाता इसके सत्यापन को पूरी तरह से लागू नहीं कर देते, संदेश वितरण की अधिकतम सुरक्षा सुनिश्चित करने के लिए RSA अनिवार्य बना रहेगा।
दीर्घकालिक सुरक्षा के संबंध में, यह याद रखना महत्वपूर्ण है कि न तो RSA और न ही Ed25519 भविष्य के क्वांटम कंप्यूटरों द्वारा हमलों के प्रति प्रतिरोधी हैं [3], और पोस्ट-क्वांटम एल्गोरिदम की ओर संक्रमण के लिए नए DKIM मानकों की आवश्यकता होगी जो वर्तमान में मौजूद नहीं हैं, जिससे अगली पीढ़ी के क्रिप्टोग्राफी विकास और इस क्षेत्र में भविष्य के ACN अनुशंसाओं की निगरानी करना आवश्यक हो जाता है।
क्रिप्टोग्राफिक कुंजी प्रबंधन पहलुओं के संबंध में, डीकेआईएम निजी कुंजी को कठोर सुरक्षा उपायों के साथ संरक्षित किया जाना चाहिए, इसे केवल अधिकृत सेवाओं के लिए सुलभ पृथक प्रणालियों पर रखा जाना चाहिए, प्रतिबंधित अनुमतियों को अपनाया जाना चाहिए, आवधिक रोटेशन और अनधिकृत पहुंच या समझौता को रोकने के लिए निरंतर निगरानी की जानी चाहिए।.
» शीर्ष पर वापस जाएँ
5.3. डीएमएआरसी
डीएमएआरसी - डोमेन-आधारित संदेश प्रमाणीकरण, रिपोर्टिंग और अनुरूपता एक प्रमाणीकरण प्रोटोकॉल है, जिसे आरएफसी 7489, जो एसपीएफ और डीकेआईएम तंत्रों को एकीकृत करता है, डोमेन स्वामी उस डोमेन से प्रेषित संदेशों के प्राप्तकर्ताओं को उन संदेशों के प्रबंधन के लिए नीतियां निर्दिष्ट कर सकता है जो एसपीएफ और डीकेआईएम सत्यापन में विफल रहते हैं।
विशेष रूप से, DMARC एक प्रमाणीकरण तंत्र प्रस्तुत करता है - जिसे संरेखण कहा जाता है - जो SPF और DKIM द्वारा प्रमाणित डोमेन और प्राप्त संदेश के 'संदेश-प्रेषक' फ़ील्ड से संबंधित डोमेन के बीच पत्राचार को सत्यापित करता है। ध्यान दें कि यदि संबंधित SPF/DKIM सत्यापन विफल हो जाता है, तो 'संदेश-प्रेषक' फ़ील्ड और SPF/DKIM डोमेन के बीच संरेखण जाँच किसी भी स्थिति में विफल हो जाती है (चित्र 4 देखें)।
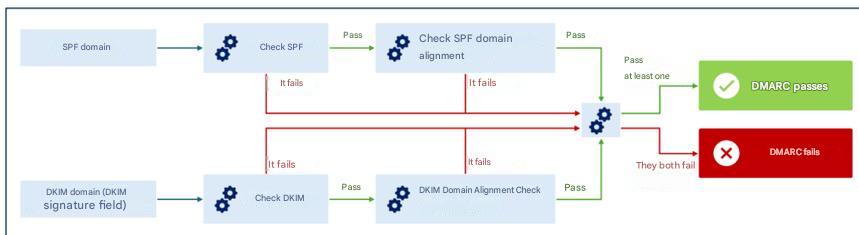
चित्र 4. डीएमएआरसी सत्यापन तंत्र।.
अलाइनमेंट को स्ट्रिक्ट मोड में सत्यापित किया जा सकता है , जहां SPF/DKIM द्वारा प्रमाणित डोमेन और मैसेज-फ्रॉम फ़ील्ड से संबंधित डोमेन के बीच सटीक मिलान आवश्यक है, या रिलैक्स्ड मोड में, जहां प्राथमिक डोमेन का मिलान पर्याप्त है, भले ही सबडोमेन अलग-अलग हों।
उदाहरण के लिए, रिलैक्स्ड मोड में डोमेन sub1.example.com और sub2.example.com के लिए DMARC सत्यापन हेतु एकरूपता पाई जाएगी (क्योंकि प्राथमिक डोमेन example.com समान है)। हालांकि, स्ट्रिक्ट मोड में, डोमेन के बीच सटीक मिलान न होने के कारण DMARC संरेखण जांच विफल हो जाएगी।
संरेखण सत्यापन के माध्यम से, भले ही कोई हमलावर SPF और/या DKIM जांच को पास करने में कामयाब हो जाए, SPF द्वारा प्रमाणित लिफाफे से अलग संदेश का उपयोग करके और/या प्रमाणित हस्ताक्षर डोमेन से, DMARC अभी भी विसंगति का पता लगाएगा, प्रेषक की पहचान के सुसंगत और विश्वसनीय सत्यापन को सुनिश्चित करेगा [2] ।
डीएमएआरसी सत्यापन में विफल रहने वाले संदेशों के प्रबंधन के लिए नीतियां प्रेषक डोमेन के सापेक्ष डीएनएस सर्वर के टीएक्सटी रिकॉर्ड में निर्दिष्ट की जाती हैं जिसे डीएमएआरसी रिकॉर्ड कहा जाता है और इस पैराग्राफ के बाद के अनुभाग में दर्शाया गया है।
DMARC प्राप्तकर्ताओं को यह निर्देश देने की अनुमति भी देता है कि वे प्रेषक डोमेन के मालिकों को उन संदेशों के बारे में रिपोर्ट भेजें जो उस डोमेन से उत्पन्न होने का दावा करते हैं। इस तरह, डोमेन मालिक यह सत्यापित कर सकते हैं कि उनके डोमेन का अनधिकृत तरीके से उपयोग हो रहा है या नहीं और किस हद तक, उदाहरण के लिए, यह विश्लेषण करके कि उनके डोमेन से उत्पन्न होने का दावा करने वाले कुल संदेशों में से वास्तव में कितने संदेश उनसे संबंधित हैं।.
SPF और DKIM की तरह, DMARC को भी प्रेषक और प्राप्तकर्ता द्वारा सही ढंग से कॉन्फ़िगर किया जाना चाहिए, और विशेष रूप से:
- प्रेषक को अपने डीएनएस में डीएमएआरसी रिकॉर्ड प्रकाशित करना होगा जिसमें उन नीतियों का उल्लेख हो जिनके तहत डीएमएआरसी सत्यापन में विफल होने वाले संदेशों का प्रबंधन किया जाएगा;
- प्राप्तकर्ता को अपने मेल सर्वर को इस तरह से कॉन्फ़िगर करना होगा कि वह प्राप्त संदेशों पर DMARC सत्यापन निष्पादित करे।.
5.3.1. डीएमएआरसी रिकॉर्ड
डीएमएआरसी रिकॉर्ड नाम की संरचना _dmarc.domain, जहां _dmarc एक लेबल है जिसका उपयोग यह इंगित करने के लिए किया जाता है कि डीएनएस रिकॉर्ड एक डीएमएआरसी रिकॉर्ड है और domain वह डोमेन है जिसका संदर्भ नीति से है।
DMARC रिकॉर्ड में कुंजी-मान युग्मों की एक श्रृंखला होती है जो उन तत्वों को निर्दिष्ट करती है जिनके बीच:
- v: डीएमएआरसी प्रोटोकॉल संस्करण;
- p : DMARC सत्यापन में विफल होने वाले संदेशों पर लागू होने वाली नीति, यह
none , quarantine , reject में से कोई एक मान ले सकती है ;
- aspf: SPF जांच पर लागू करने के लिए संरेखण मोड (
शिथिल, डिफ़ॉल्ट मान, या सख्त);
- adkim: DKIM जांच पर लागू करने के लिए संरेखण मोड (
शिथिल, डिफ़ॉल्ट मान, या सख्त);
- rua: ईमेल पते जिन पर प्रेषक डोमेन से प्राप्त संदेशों पर सांख्यिकीय और सारांश जानकारी सहित समग्र रिपोर्ट भेजी जानी हैं;
- ruf: उन ईमेल पतों की सूची जिन पर प्रेषक डोमेन से प्राप्त उन व्यक्तिगत संदेशों की विस्तृत रिपोर्ट भेजी जानी है जिनका DMARC सत्यापन विफल रहा।
डीएमएआरसी रिकॉर्ड का उदाहरण
नाम:
_dmarc.example.com
मान:
v=DMARC1; p=अस्वीकार; rua=mailto:dmarc-reports@example.com; ruf=mailto:dmarc-fail@example.com; adkim=s; aspf=s
उदाहरण DMARC रिकॉर्ड example.com डोमेन से संबद्ध है, संस्करण 1 का उपयोग करता है और अस्वीकृति नीति निर्दिष्ट करता है, सख्त मोड (s) का अनुरोध करता है और ईमेल पते dmarc-reports@example.com और पते dmarc-fail@example.com।
5.3.2. डीएमएआरसी नीतियां
जैसा कि पिछले पैराग्राफ में बताया गया है, DMARC रिकॉर्ड उस नीति को दर्शाता है जिसे प्राप्तकर्ता मेल सर्वर को उन संदेशों के लिए लागू करना चाहिए जो DMARC सत्यापन में पास नहीं होते हैं। संभावित नीतियां निम्नलिखित हैं:
- कोई नहीं: प्रेषक डोमेन डीएमएआरसी सत्यापन में विफल रहने वाले संदेशों की डिलीवरी के संबंध में कोई संकेत नहीं देता है;
- क्वारंटाइन: प्रेषक डोमेन इंगित करता है कि डीएमएआरसी सत्यापन में विफल रहने वाले संदेशों को संदिग्ध माना जाना चाहिए (उदाहरण के लिए, आगे की जांच के अधीन, स्पैम के रूप में माना जाना या संदिग्ध के रूप में लेबल किया जाना);
- अस्वीकार करें: प्रेषक डोमेन इंगित करता है कि DMARC सत्यापन में विफल होने वाले संदेशों को अस्वीकार कर दिया जाना चाहिए।
5.3.3. नीति सत्यापन और आवेदन प्रक्रिया
यदि प्रेषक और प्राप्तकर्ता दोनों के मेल सर्वरों पर DMARC प्रोटोकॉल सही ढंग से कॉन्फ़िगर किया गया है, तो संदेश प्राप्त होने पर प्राप्तकर्ता मेल सर्वर संबंधित सत्यापन करने के लिए SPF और DKIM रिकॉर्ड प्राप्त करता है, साथ ही DMARC सत्यापन भी करता है (जिसका विवरण अनुच्छेद 5.2.4 के प्रारंभ में दिया गया है)। यदि संदेश DMARC सत्यापन में विफल रहता है, तो DMARC रिकॉर्ड में उल्लिखित नीति (कोई नहीं, क्वारंटाइन या अस्वीकार) लागू की जाती है।
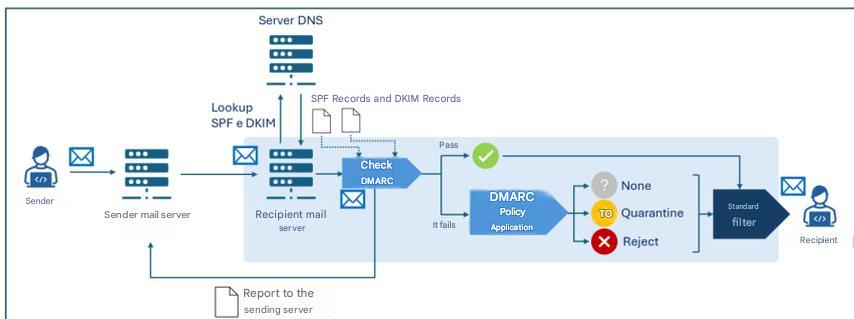
चित्र 5. डीएमएआरसी नीतियों के सत्यापन और अनुप्रयोग की प्रक्रिया।.
ध्यान दें कि प्रत्येक मेल सर्वर संदेश की डिलीवरी सुनिश्चित करने के लिए स्थानीय नियम और नीतियां अपना सकता है, जिसमें SPF, DKIM और DMARC सत्यापन के परिणामों को भी ध्यान में रखा जाता है। इसलिए, आमतौर पर, उपरोक्त सत्यापन के बाद एक अतिरिक्त निर्णय प्रक्रिया (चित्र 5 में "मानक फ़िल्टर") होती है, जिसमें आगे की जांच (जैसे, उदाहरण के लिए, एंटी-स्पैम और एंटी-मैलवेयर फ़िल्टर) भी शामिल हो सकती हैं।.
इसके अलावा, प्राप्तकर्ता मेल सर्वर निम्नलिखित जानकारी भेज सकता है:
- डीएमएआरसी रिकॉर्ड के
रुआ फ़ील्ड में दर्शाए गए पतों पर , प्रेषक डोमेन से प्राप्त संदेशों पर सांख्यिकीय और सारांश जानकारी के साथ एकत्रित रिपोर्ट भेजना;
- डीएमएआरसी रिकॉर्ड के
ruf फ़ील्ड में दर्शाए गए पतों पर , प्रेषक डोमेन से प्राप्त उन व्यक्तिगत संदेशों की विस्तृत रिपोर्ट भेजी जाती है जो डीएमएआरसी सत्यापन में विफल रहे।
» शीर्ष पर वापस जाएँ
6. निष्कर्ष
जैसा कि पिछले अध्याय में चर्चा की गई है, प्रेषक डोमेन प्रतिरूपण से जुड़े खतरों का सर्वोत्तम ढंग से मुकाबला करने के लिए यह आवश्यक है कि तीनों जांचे गए प्रोटोकॉल को संयुक्त रूप से लागू किया जाए और विशेष रूप से, [3]:
- प्रेषक डोमेन DNS में SPF, DKIM और DMARC रिकॉर्ड सही ढंग से प्रकाशित करता है;
- प्रेषक के मेल सर्वर को DKIM का उपयोग करके संदेशों पर हस्ताक्षर करने के लिए कॉन्फ़िगर किया गया है;
- प्राप्तकर्ता के मेल सर्वर को SPF और DKIM सत्यापन करने और DMARC नीतियों को लागू करने के लिए कॉन्फ़िगर किया गया है।.
प्रोटोकॉल के कार्यान्वयन के संदर्भ में, निम्नलिखित अनुशंसाएँ भी तैयार की गई हैं। [2]:
- एसपीएफ को कॉन्फ़िगर करें जिसमें यह निर्दिष्ट किया गया हो कि कौन से आईपी पते डोमेन की ओर से ईमेल भेजने के लिए अधिकृत हैं; ईमेल ट्रांसमिशन के लिए उपयोग नहीं किए जाने वाले डोमेन के लिए, उदाहरण के लिए वे डोमेन जो विशेष रूप से वेबसाइटों के लिए हैं, एक एसपीएफ रिकॉर्ड अभी भी बनाया जाना चाहिए ताकि स्पष्ट रूप से यह इंगित किया जा सके कि उस डोमेन के लिए कोई वैध ईमेल प्रेषक नहीं हैं;
- इस दस्तावेज़ को लिखने की तिथि तक, डीकेआईएम कुंजी के लिए सुरक्षित माने जाने वाले अत्याधुनिक एन्क्रिप्शन प्रोटोकॉल और एल्गोरिदम का उपयोग करें; 2048-बिट आरएसए की अनुशंसा की जाती है;
- मेल सर्वर पर संग्रहीत डीकेआईएम निजी कुंजी को पर्याप्त रूप से सुरक्षित रखें, प्रतिबंधित पहुंच अनुमतियों को अपनाएं, और सुनिश्चित करें कि केवल मेल सर्वर सॉफ़्टवेयर के पास ही कुंजी को पढ़ने का विशेषाधिकार हो;
- प्रत्येक मेल सर्वर को एक अद्वितीय कुंजी युग्म और चयनकर्ता के साथ कॉन्फ़िगर करें, ताकि निजी कुंजी के संभावित उल्लंघन के प्रभाव को कम किया जा सके;
- निजी कुंजी को आकस्मिक प्रकटीकरण और हमलावर द्वारा उस तक पहुंच या उसमें संशोधन करने के प्रयासों से सुरक्षित रखें;
- यह सुनिश्चित करें कि किसी भी मेलिंग लिस्ट से संबंधित सॉफ्टवेयर आने वाले संदेशों पर डीकेआईएम हस्ताक्षरों को सत्यापित करे और जाने वाले संदेशों पर नए डीकेआईएम हस्ताक्षर लगाए;
- संगठन की ओर से ईमेल भेजने वाले प्रत्येक तृतीय पक्ष के लिए अद्वितीय डीकेआईएम कुंजी युग्मों का उपयोग करें;
- संभावित सुरक्षा उल्लंघन के प्रभाव को कम करने के लिए समय-समय पर (कम से कम हर छह महीने में) डीकेआईएम कुंजी युग्मों को बदलते रहें;
- संशय होने की स्थिति में चाबियां तुरंत रद्द कर दी जाएं;
- किसी भी कॉन्फ़िगरेशन त्रुटि या दुरुपयोग के प्रयासों की पहचान करने के लिए DMARC रिपोर्ट की निगरानी करें।.
अधिक जानकारी के लिए, संदर्भ दस्तावेज़ों में सूचीबद्ध संसाधनों को देखें ।
यह देखा गया है कि ईमेल सुरक्षा को पर्याप्त रूप से सुरक्षित रखने के लिए, यहां जांचे गए प्रमाणीकरण प्रोटोकॉल के अलावा, कुछ और प्रोटोकॉल भी हैं - जो इन दिशानिर्देशों का विषय नहीं हैं - जैसे कि उदाहरण के लिए, टीएलएस - ट्रांसपोर्ट लेयर सिक्योरिटी जो ट्रांसमिशन चैनल एन्क्रिप्शन की गारंटी देता है और एसएमआईएमई और ओपनपीजीपी जो एंड-टू-एंड एन्क्रिप्शन और संदेश प्रमाणीकरण से संबंधित हैं।
यह भी ध्यान देने योग्य है कि – हालांकि यह कड़ाई से ईमेल सुरक्षा प्रोटोकॉल नहीं है – ईमेल सेवा सुरक्षा के लिए DNSSEC (डोमेन नेम सिस्टम सिक्योरिटी एक्सटेंशन) को लागू करने की सलाह दी जाती है। यह DNS प्रोटोकॉल का एक एक्सटेंशन है जो DNS रिकॉर्ड में क्रिप्टोग्राफिक हस्ताक्षर जोड़ता है ताकि DNS क्वेरी की अखंडता और प्रामाणिकता सुनिश्चित हो सके। DNSSEC की बदौलत, उदाहरण के लिए, SPF, DKIM और DMARC रिकॉर्ड से संबंधित जानकारी ट्रांसमिशन के दौरान सुरक्षित रहती है, जिससे बदलाव का जोखिम कम होता है और इस प्रकार ईमेल सेवा सुरक्षा बढ़ती है।
» शीर्ष पर वापस जाएँ
परिशिष्ट ए: सुरक्षा उपाय
राष्ट्रीय साइबर सुरक्षा परिधि (पीएसएनसी)
PR.IP-1: आईटी सिस्टम और औद्योगिक नियंत्रण प्रणालियों के विन्यास के लिए संदर्भ प्रथाओं (तथाकथित बेसलाइन) को परिभाषित और प्रबंधित किया जाता है, जिसमें सुरक्षा सिद्धांतों (जैसे, न्यूनतम कार्यक्षमता का सिद्धांत) को शामिल किया जाता है।.
- श्रेणी ID.AM के संबंध में भी, कम से कम निम्नलिखित बातों को दर्शाने वाला एक विस्तृत अद्यतन दस्तावेज़ उपलब्ध है:
- ए) आईटी और औद्योगिक नियंत्रण प्रणालियों के विन्यास विकसित करने के लिए अपनाई गई सुरक्षा नीतियां और केवल अपनाए गए विन्यासों की तैनाती;
- ख) उपयोग में लाई गई आईटी और औद्योगिक नियंत्रण प्रणाली विन्यासों की सूची और संबंधित संदर्भ प्रथाओं का उल्लेख;
- ग) सुरक्षा नीतियों के अनुपालन में योगदान देने वाली प्रक्रियाओं, कार्यप्रणालियों और प्रौद्योगिकियों का उपयोग।.
क्लाउड विनियमन – सार्वजनिक प्रशासन के लिए डिजिटल अवसंरचना और सेवाएं
PR.IP-01: आईटी सिस्टम और औद्योगिक नियंत्रण प्रणालियों के विन्यास के लिए संदर्भ प्रथाओं (तथाकथित बेसलाइन) को परिभाषित और प्रबंधित किया जाता है, जिसमें सुरक्षा सिद्धांतों (जैसे, न्यूनतम कार्यक्षमता का सिद्धांत) को शामिल किया जाता है।.
- एप्लिकेशन सुरक्षा के संदर्भ में नीतियां और प्रक्रियाएं परिभाषित की जाती हैं ताकि एप्लिकेशन सुरक्षा सुविधाओं की योजना बनाने, उन्हें साकार करने और बनाए रखने के लिए पर्याप्त सहायता प्रदान की जा सके, जिनकी समीक्षा और अद्यतन कम से कम वार्षिक रूप से किया जाना चाहिए।.
- श्रेणी ID.AM के संबंध में भी, कम से कम निम्नलिखित बातों को दर्शाने वाला एक विस्तृत अद्यतन दस्तावेज़ उपलब्ध है:
- ए) आईटी और औद्योगिक नियंत्रण प्रणालियों के विन्यास विकसित करने के लिए अपनाई गई सुरक्षा नीतियां और केवल अपनाए गए विन्यासों की तैनाती;
- ख) उपयोग में लाई गई आईटी और औद्योगिक नियंत्रण प्रणाली विन्यासों की सूची और संबंधित संदर्भ प्रथाओं का उल्लेख;
- ग) सुरक्षा नीतियों के अनुपालन में योगदान देने वाली प्रक्रियाओं, कार्यप्रणालियों और प्रौद्योगिकियों का उपयोग।.
- विभिन्न अनुप्रयोगों की सुरक्षा के लिए बुनियादी आवश्यकताओं को परिभाषित और दस्तावेजीकृत किया गया है।.
- परिभाषित सुरक्षा आवश्यकताओं और अनुपालन दायित्वों के पालन के स्तर की निगरानी के लिए उपयोगी तकनीकी प्रकृति के मापदंडों को परिभाषित और कार्यान्वित किया जाता है।.
- एप्लिकेशन सुरक्षा के लिए एप्लिकेशन भेद्यता शमन और पुनर्प्राप्ति की एक प्रक्रिया है, जो संभव होने पर निवारण को स्वचालित करती है।.
- ऑपरेटिंग सिस्टम और एप्लिकेशन के साथ डिवाइस की अनुकूलता को सत्यापित करने की एक प्रक्रिया है।.
- ऑपरेटिंग सिस्टम, पैचिंग और/या एप्लिकेशन के संदर्भ में एक भिन्नता प्रबंधन प्रणाली मौजूद है।.
क्लाउड विनियमन – सार्वजनिक प्रशासन के लिए क्लाउड सेवाएं
PR.IP-01: आईटी सिस्टम और औद्योगिक नियंत्रण प्रणालियों के विन्यास के लिए संदर्भ प्रथाओं (तथाकथित बेसलाइन) को परिभाषित और प्रबंधित किया जाता है, जिसमें सुरक्षा सिद्धांतों (जैसे, न्यूनतम कार्यक्षमता का सिद्धांत) को शामिल किया जाता है।.
- एप्लिकेशन सुरक्षा के संदर्भ में नीतियां और प्रक्रियाएं परिभाषित की जाती हैं ताकि एप्लिकेशन सुरक्षा सुविधाओं की योजना बनाने, उन्हें साकार करने और बनाए रखने के लिए पर्याप्त सहायता प्रदान की जा सके, जिनकी समीक्षा और अद्यतन कम से कम वार्षिक रूप से किया जाना चाहिए [IaaS, SaaS]।.
- श्रेणी ID.AM के संबंध में भी, कम से कम निम्नलिखित बातों को दर्शाने वाला एक विस्तृत अद्यतन दस्तावेज़ उपलब्ध है:
- ए) आईटी और औद्योगिक नियंत्रण प्रणालियों के विन्यास विकसित करने के लिए अपनाई गई सुरक्षा नीतियां और केवल अपनाए गए विन्यासों की तैनाती;
- ख) उपयोग में लाई गई आईटी और औद्योगिक नियंत्रण प्रणाली विन्यासों की सूची और संबंधित संदर्भ प्रथाओं का उल्लेख;
- ग) सुरक्षा नीतियों के अनुपालन में योगदान देने वाली प्रक्रियाओं, कार्यप्रणालियों और प्रौद्योगिकियों का उपयोग [SaaS]।.
- विभिन्न अनुप्रयोगों की सुरक्षा के लिए बुनियादी आवश्यकताओं को परिभाषित और दस्तावेजीकृत किया गया है।.
- परिभाषित सुरक्षा आवश्यकताओं और अनुपालन दायित्वों के पालन के स्तर की निगरानी के लिए उपयोगी तकनीकी प्रकृति के मेट्रिक्स परिभाषित और कार्यान्वित किए जाते हैं। 5. एप्लिकेशन सुरक्षा के लिए एप्लिकेशन भेद्यता निवारण और पुनर्प्राप्ति की एक प्रक्रिया है, जहां संभव हो वहां सुधार को स्वचालित किया जाता है।.
- ऑपरेटिंग सिस्टम और एप्लिकेशन [PaaS, SaaS] के साथ डिवाइस की अनुकूलता को मान्य करने की एक प्रक्रिया है।.
- ऑपरेटिंग सिस्टम, पैचिंग और/या एप्लिकेशन [PaaS, SaaS] के संदर्भ में एक भिन्नता प्रबंधन प्रणाली मौजूद है।.
एनआईएस 2
PR.PS-01: कॉन्फ़िगरेशन प्रबंधन पद्धतियों को स्थापित और लागू किया जाता है।.
- कम से कम प्रासंगिक सूचना और नेटवर्क प्रणालियों के लिए, उनकी सुरक्षित आधारभूत कॉन्फ़िगरेशन (मजबूत) को एक अद्यतन सूची में परिभाषित और प्रलेखित किया जाता है।.
- उपाय GV.PO-01 में उल्लिखित नीतियों के अनुपालन में, बिंदु 1 के संबंध में प्रक्रियाओं को अपनाया और प्रलेखित किया जाता है।.
» शीर्ष पर वापस जाएँ
ग्रन्थसूची
[1] एनआईएसटी, «तकनीकी नोट 1945»।
[2] एनआईएसटी, «एनएसआईटी विशेष प्रकाशन 800-177 संशोधन 1»
[3] राष्ट्रीय साइबर सुरक्षा एजेंसी, «पोस्ट-क्वांटम और क्वांटम क्रिप्टोग्राफी - क्वांटम खतरे की तैयारी»।
[4] राष्ट्रीय साइबर सुरक्षा एजेंसी, «ईमेल प्रमाणीकरण ढांचा»।
» शीर्ष पर वापस जाएँ
बीसीसी ईमेल का एक अच्छा विकल्प
पिछली पोस्ट में हमने बीसीसी ईमेल के उपयोग के फायदे और नुकसान बताए थे,
देखें: "बीसीसी ईमेल कैसे भेजें और सीमित करें"।
निष्कर्षों में, अन्य वाक्यों के साथ-साथ, हमने यह भी कहा:
सामूहिक ईमेल भेजने के लिए विशेष ऐप्स का उपयोग करें। पेशेवर सिस्टम में अनुमोदन प्रक्रिया और चरणबद्ध नियंत्रण होता है, इन्हें गलतियों से बचने के लिए डिज़ाइन किया गया है।.
इस लेख का सारांश:
यह काम किस प्रकार करता है
ईमेल मार्केटिंग प्लेटफॉर्म को सीखना और उनका समर्थन करना (यदि आप उन्हें अपने ग्राहकों को प्रदान करते हैं) कठिन हो सकता है।.
यहां हम ओपन सोर्स सॉफ्टवेयर "GNU Mailman" का उपयोग करके सामूहिक ईमेल भेजने के विचार का वर्णन कर रहे हैं।
यह सुझाव हमारे अपने अनुभव से आया है, जो हमने आसानी से उपयोग होने वाले "कॉपीमेल ऐप" की पेशकश करते हुए प्राप्त किया है।
मेलमैन की "वन-वे" सूची न्यूज़लेटर या घोषणाओं के लिए एक ऐसी व्यवस्था है
जहां केवल अधिकृत मॉडरेटर ही पोस्ट कर सकते हैं, और सदस्य सूची का जवाब नहीं दे सकते हैं।
यह ऐसे काम करता है:
-
उपयोगकर्ता अपने ईमेल क्लाइंट या वेबमेल से सूची के ईमेल पते पर संदेश भेजता है।
इसके बाद उसे संदेश की डिलीवरी को मंजूरी देनी होती है, जिसे सर्वर के माध्यम से सभी सब्सक्राइबर्स तक पहुंचाया जाएगा।
-
यह सिस्टम वापस आए ईमेल (बाउंस) को स्वचालित रूप से संभालता है और यदि आवश्यक हो तो अनसब्सक्राइब भी कर देता है।
सदस्यता मैन्युअल रूप से पंजीकृत करनी होगी।
-
यह सेवा अत्यंत विश्वसनीय है और हजारों पतों को बिना किसी कठिनाई के संभालने में सक्षम है।
डेटा भेजने के लिए RealSender या अन्य SMTP सर्वरों का उपयोग किया जाता है।
शीर्ष पर वापस जाएं
GNU Mailman “वन-वे” सूची
GNU Mailman एक व्यापक रूप से उपयोग किया जाने वाला सॉफ़्टवेयर है जो अधिकांश इंटरनेट सेवा प्रदाता प्रदान करते हैं।
इंटरनेट पर कुछ गाइड उपलब्ध हैं जो बताते हैं कि इसका उपयोग सामूहिक ईमेल भेजने के लिए कैसे किया जाता है और इसे कैसे कॉन्फ़िगर किया जाए:
- सदस्य आपकी वेबसाइट पर एक फॉर्म भरकर (और पुष्टिकरण ईमेल का जवाब देकर) जुड़ते हैं।
- उन्हें एक स्वागत संदेश भेजा जाएगा जिसमें सूची में पोस्ट करने के तरीके का उल्लेख नहीं होगा।
- उन्हें आपके न्यूज़लेटर प्राप्त होंगे, जिसमें एक फ़ुटर होगा जो अनसब्सक्राइब करने के सरल निर्देश देगा।
- केवल अधिकृत व्यक्ति ही सूची में पोस्ट कर सकते हैं (न्यूज़लेटर भेज सकते हैं)।
मुख्य संदर्भ बैरी वारसॉ द्वारा मेलमैन-यूजर्स लिस्ट में किए गए दो पोस्ट से लिया गया यह दस्तावेज़ है:
मैं न्यूज़लेटर/घोषणा/वन-वे लिस्ट कैसे बनाऊं?
इस लेख में मुख्य बिंदुओं की विस्तारपूर्वक व्याख्या की गई है:
- एक ऐसा स्वागत संदेश और सूची जानकारी पृष्ठ कैसे बनाएं जिसमें सूची में पोस्ट करने के तरीके का उल्लेख न हो?
- इस प्रकार की सूचियों में आमतौर पर आने वाली पासवर्ड संबंधी समस्याओं और सदस्यता रद्द करने की समस्याओं को कैसे कम किया जाए
- सूची को इस तरह से प्रतिबंधित कैसे करें कि केवल अधिकृत व्यक्ति ही पोस्ट कर सकें?
- किसी संपर्क पते पर जवाब भेजने के लिए घोषणा सूची कैसे सेट करें
- घोषणा सूची में पोस्ट कैसे करें
स्टैनफोर्ड विश्वविद्यालय के एक अन्य लेख में बताया गया है कि मेलमैन
का उपयोग करके 'केवल घोषणाओं' के लिए एक सूची कैसे बनाई जा सकती है:
'एकतरफा' केवल घोषणाओं या न्यूज़लेटर सूची कैसे बनाएं - ज्ञान लेख KB00010792
शीर्ष पर वापस जाएं
GNU Mailman के बारे में कुछ ऐतिहासिक जानकारी
मेलिंग लिस्ट चर्चा-आधारित या घोषणा-आधारित हो सकती हैं। मेलमैन सॉफ़्टवेयर पायथन भाषा में लिखा गया है; इसके जारी होने से पहले, पायथन समुदाय पर्ल-आधारित मेलिंग लिस्ट मैनेजर मेजरडोमो का उपयोग करता था।.
आज, मार्क सैपिरो स्टेबल 2.1 ब्रांच को बनाए रख रहे हैं,
जबकि बैरी वारसॉ नए 3.X संस्करण पर ध्यान केंद्रित कर रहे हैं।
मेलमैन की निरंतर सफलता के लिए दो सर्वोपरि सिद्धांत अत्यंत महत्वपूर्ण हैं:
- कोई भी संदेश कभी खोना नहीं चाहिए।
- कोई भी संदेश एक से अधिक बार नहीं भेजा जाना चाहिए।
मेलमैन 2 में डेवलपर्स ने संदेश प्रबंधन प्रणाली को इस तरह से पुनर्रचित किया कि ये दोनों सिद्धांत हमेशा सर्वोपरि रहें। सिस्टम का यह हिस्सा कम से कम एक दशक से स्थिर है, और यही एक प्रमुख कारण है कि मेलमैन आज इतना व्यापक रूप से उपयोग किया जाता है।.
शीर्ष पर वापस जाएं
VERP बाउंस प्रबंधन
VERP का पूरा नाम वेरिएबल एनवेलप रिटर्न पाथ है। यह एक जानी-मानी तकनीक है जिसका उपयोग मेलिंग लिस्ट बाउंस होने वाले प्राप्तकर्ता पतों की स्पष्ट पहचान करने के लिए करती हैं। जब मेलिंग लिस्ट को बाउंस होने का संदेश मिलता है, तो वह कुछ उपयोगी कार्रवाई कर सकती है, जैसे कि बाउंस होने वाले पते को निष्क्रिय करना या उसे लिस्ट की सदस्यता से हटाना।
बाउंस के लिए एक मानक प्रारूप है, जिसे डिलीवरी स्टेटस नोटिफिकेशन। मेलमैन एक लाइब्रेरी का उपयोग करता है जिसमें दर्जनों बाउंस फॉर्मेट ह्यूरिस्टिक्स शामिल हैं, जो मेलमैन के बीस वर्षों के अस्तित्व के दौरान वास्तविक उपयोग में देखे गए हैं।
VERP, स्पष्ट बाउंस डिटेक्शन प्रदान करने के लिए मूलभूत SMTP प्रोटोकॉल की एक आवश्यकता का लाभ उठाता है, और ऐसे बाउंस संदेशों को लिफाफे के प्रेषक को वापस भेज देता है। यह 'From:' फ़ील्ड नहीं है, बल्कि वास्तव में 'MAIL FROM' मान है। यह डिलीवरी मार्ग में संरक्षित रहता है, और मानकों के अनुसार, अंतिम प्राप्तकर्ता मेल सर्वर को बाउंस संदेशों को इसी पते पर भेजना आवश्यक है।
यदि मेलमैन सर्वर mylist@example.org है, तो anne@example.com को भेजे गए मेलिंग लिस्ट पोस्ट के लिए VERP-एनकोडेड एनवेलप सेंडर होगा: mylist-bounce+anne=example.com@example.org । बाउंस हुए ईमेल VERP-एनकोडेड प्राप्तकर्ता पते पर भेजे जाते हैं। मेलमैन फिर To: हेडर को पार्स करके मूल प्राप्तकर्ता को anne@example.com के रूप में डिकोड कर सकता है।
VERP का उपयोग करने के लिए आवश्यक है कि मेलमैन प्रत्येक प्राप्तकर्ता को संदेश की केवल एक प्रति भेजे। VERP के लिए प्रत्येक प्राप्तकर्ता के लिए एक अद्वितीय MAIL FROM की , और ऐसा करने का एकमात्र तरीका संदेश की एक अद्वितीय प्रति भेजना है। यह तरीका संदेश को स्पैम के रूप में पहचाने जाने से रोकने में भी मदद करता है।
शीर्ष पर वापस जाएं
प्रेषक और मेल प्रेषक पते का संरेखण
परीक्षण अवधि के दौरान, डिफ़ॉल्ट " कॉपीमेल ऐप " कॉन्फ़िगरेशन हमारे द्वारा प्रदान किए गए डोमेन को मेल फ्रॉम एड्रेस (जिसे बाउंस/रिटर्न-पाथ/एनवेलप एड्रेस भी कहा जाता है) के रूप में उपयोग करता है, जो बाउंस हुए ईमेल को वापस भेजने का पता है। यह मेल फ्रॉम डोमेन, फ्रॉम एड्रेस डोमेन (प्राप्तकर्ताओं को दिखाई देने वाला प्रेषक पता) से अलग है ।
उत्पादन में लाने से पहले, DNS में कुछ बदलाव करने होंगे ताकि भेजे गए संदेशों को ' प्रेषक' डोमेन के साथ प्रमाणित किया जा सके। नवीनतम ईमेल मानकों के अनुसार, आप सबडोमेन को ' प्रेषक' पते के रूप में उपयोग करके प्रमाणित ईमेल भेज सकते हैं (उदाहरण के लिए, email.youremaildomain.com ), साथ ही मूल डोमेन को 'प्रेषक' पते के रूप में उपयोग कर सकते हैं (उदाहरण के लिए, info@youremaildomain.com )। अधिक जानकारी ईमेल प्रमाणीकरण के उन्नत पृष्ठ पर उपलब्ध है ।
अन्य वातावरणों में भी ऐसी ही स्थिति उत्पन्न हो सकती है। हम आपको अपने इंटरनेट सेवा प्रदाता से इसकी पुष्टि करने की सलाह देते हैं।.
शीर्ष पर वापस जाएं
SMTP सर्वरों के लिए रिवर्स प्रॉक्सी
रिवर्स प्रॉक्सी एक ऐसा सर्वर है जो क्लाइंट के अनुरोधों को संभालने के लिए एक या अधिक वेब सर्वरों के सामने स्थित होता है
, जिससे सुरक्षा, प्रदर्शन और स्केलेबिलिटी में सुधार होता है।
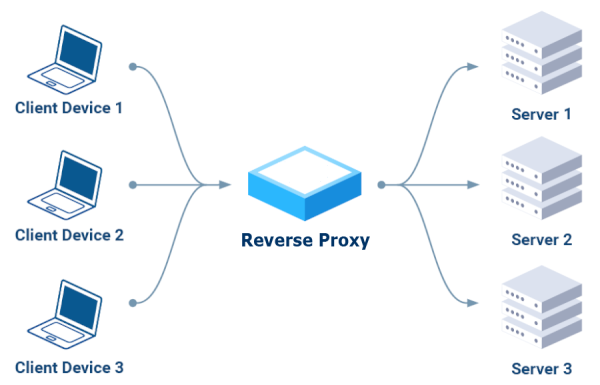
सर्वरों के साथ सीधे संवाद करने के बजाय,
क्लाइंट अपने अनुरोध रिवर्स प्रॉक्सी को भेजते हैं,
जो उन्हें उपयुक्त सर्वरों तक पहुंचाता है
और एक एकल, सुरक्षित एक्सेस प्वाइंट के रूप में कार्य करता है।
मुख्य लाभ:
- सुरक्षा के लिहाज से
, यह दुर्भावनापूर्ण अनुरोधों को अवरुद्ध कर सकता है, ट्रैफ़िक को एन्क्रिप्ट कर सकता है
और बैकएंड सर्वरों को प्रत्यक्ष हमलों से बचा सकता है।
- प्रदर्शन के मामले में
, यह आने वाले ट्रैफिक को कई सर्वरों में वितरित करता है, जिससे
किसी एक सर्वर पर अधिक भार पड़ने से रोका जा सकता है और बेहतर उपलब्धता सुनिश्चित की जा सकती है।
- स्केलेबिलिटी
आपको सेवा में बिना किसी रुकावट के बैकएंड सर्वर जोड़ने या हटाने की अनुमति देती है,
जिससे बढ़ते ट्रैफिक को संभालने की क्षमता मिलती है।
HTTP-ओनली रिवर्स प्रॉक्सी (लेयर 7)
इंटरनेट पर कई उपकरण उपलब्ध हैं; शोध के बाद, हमने शुरू में उन उपकरणों को खारिज कर दिया जो केवल HTTP प्रोटोकॉल (लेयर 7) का समर्थन करते हैं:
अपाचे का इस्तेमाल न
करें। “अरे बाप रे! ज़रा उन तकनीकों के बारे में जान लीजिए जिनसे आप काम कर रहे हैं। ईमेल SMTP का इस्तेमाल करता है। अपाचे HTTP का इस्तेमाल करता है। अपाचे को SMTP के बारे में ज़रा भी जानकारी नहीं है। अगर आप ईमेल संदेशों के साथ काम करना चाहते हैं, तो आपको ऐसी तकनीक की ज़रूरत होगी जो SMTP को समझती हो।” – EEAA द्वारा 18 अगस्त, 2016 को 2:49 बजे टिप्पणी की गई
कैडी का उपयोग न करें:
“कैडी केवल HTTP ओवर TCP को प्रॉक्सी कर सकता है, TCP को प्रॉक्सी नहीं कर सकता। Traefik, Nginx या haproxy जैसे रिवर्स प्रॉक्सी का उपयोग करें जो TCP को प्रॉक्सी कर सकते हैं, या इस प्रायोगिक प्लगइन का उपयोग करें।” – ElevenNotes द्वारा 24 सितंबर, 2024 को टिप्पणी की गई
इसके बाद हमने टिप्पणियों में सुझाए गए तीन विकल्पों पर ध्यान केंद्रित किया: "ट्रैफिक, एनजिनएक्स या हैप्रोक्सी," और उन्हें एक-एक करके स्थापित और परीक्षण किया।.
ट्रेफिक पहली पसंद थी।.
अधिकांश ट्यूटोरियल डॉकर से शुरू होते थे, एक ऐसा प्लेटफॉर्म जिससे मैं बचना चाहता था और एक सरल समाधान चुनना चाहता था, जो संभवतः लिनक्स पैकेज मैनेजरों में से किसी एक पर आधारित हो, जैसे कि फेडोरा और सेंटओएस जैसे आरपीएम-आधारित वितरणों के लिए YUM, या APT (एडवांस्ड पैकेज टूल), जिसका उपयोग उबंटू और डेबियन जैसे डेबियन-आधारित वितरणों पर किया जाता है।.
काफी खोजबीन के बाद, हमें यह हालिया लेख मिला, जिसमें उस प्रकार की स्थापना का वर्णन किया गया है जिसकी हमें तलाश थी:
Traefik को systemd सेवा के रूप में सेटअप करें।
ध्यान दें: आपको SELinux की सेटिंग्स को "Enforcing" से "Permissive" में बदलना होगा।
Udemy पर दो कोर्स आज़माने के बाद, हमें यह बेहतरीन कोर्स मिला:
Traefik क्रैश कोर्स (डॉकर के बिना)।
दिए गए उदाहरणों को दोहराकर हम इसे चलाने में सफल रहे। वीडियो के अंत में, बेहतरीन प्रशिक्षक ने इस टूल के प्रति अपनी पूरी असहमति व्यक्त की:
Traefik क्रैश कोर्स - 53:50 सारांश।
इससे हमारा आगे परीक्षण करने का इरादा बदल गया और हमने कुछ और आज़माने का फैसला किया।
NginX दूसरा विकल्प था।
इस मामले में, YUM का उपयोग करके इंस्टॉलेशन सरल था:
yum install epel-release nginx nginx-mod-stream nginx-mod-mail
ध्यान दें: SELinux में, आपको रिले को सक्षम करना होगा:
setsebool -P httpd_can_network_relay 1
प्रशिक्षण के लिए, हमने सावधानी बरतते हुए पिछले कोर्स (
एनजिनएक्स क्रैश कोर्स) (पहला भाग लगभग एक घंटे बीस मिनट में समाप्त हो जाता है)। प्रशिक्षक भी इस एप्लिकेशन के बारे में पूरी तरह आश्वस्त नहीं थे, विशेष रूप से इस तथ्य के बारे में कि यह वेब सर्वर और रिवर्स प्रॉक्सी दोनों के रूप में कार्य करता है:
एनजिनएक्स क्रैश कोर्स - 1:20:10 सारांश।
रिपोर्ट का अंत इस वाक्य से होता है, "मैं एनजिनएक्स के बजाय HAProxy को चुनूंगा," इसलिए हमने HAProxy को भी आज़माने का निर्णय लिया।
अंत में, हमने HAProxy को भी आजमाया।.
इंस्टॉलेशन बेहद आसान साबित हुआ, क्योंकि यह एक बहुत ही सामान्य एप्लिकेशन है, जो सभी लिनक्स पैकेज मैनेजरों में उपलब्ध है, उदाहरण के लिए: yum install haproxy
हमने अपने भरोसेमंद प्रशिक्षक,
HAProxy क्रैश कोर्स से।
यह काम तो करता है, लेकिन दुर्भाग्यवश, यह SMTP प्रमाणीकरण के लिए उपयुक्त नहीं है:
“HAProxy को इस तरह से कॉन्फ़िगर करना संभव नहीं है, क्योंकि HAProxy SMTP को बिल्कुल भी सपोर्ट नहीं करता।”
– लुकास्ट्रिबस ने 17 अगस्त, 2023 को टिप्पणी की।
एक मानक SMTP सर्वर को रिवर्स प्रॉक्सी के रूप में उपयोग करना
दो सप्ताह के परीक्षण के बाद, हमें यह एहसास हुआ कि
अन्य एसएमटीपी सर्वरों के लिए रिवर्स प्रॉक्सी के रूप में एक मानक एसएमटीपी सर्वर का उपयोग करना बेहतर है।
यह केवल SMTP प्रोटोकॉल का उपयोग करके अपना काम करता है, कनेक्शनों को ठीक से प्रमाणित करता है,
और "स्मार्टहोस्ट" फ़ंक्शन के माध्यम से अनुरोधों को अन्य SMTP सर्वरों को अग्रेषित कर सकता है।
Postfix में, main.cf में,
relayhost = [smarthost_address]:port के
Sendmail में, sendmail.mc में, जैसा कि
define(`SMART_HOST',`mail.example.com')
शीर्ष पर वापस जाएं
कभी-कभी आपने अपनी वेबसाइट या व्यावसायिक सॉफ़्टवेयर से
ऑर्डर की जानकारी या ग्राहक विवरण वाला डेटा निर्यात किया होगा।
हो सकता है कि आपको केवल ईमेल पता और ऑर्डर की तारीख की आवश्यकता हो।
एक तरीका यह है कि सभी डेटा को एक्सेल में आयात करें, अनावश्यक कॉलम को हटा दें
और शेष बचे कॉलम को निर्यात करें।
यह तब ठीक से काम नहीं करेगा जब ईमेल फ़ील्ड में ईमेल पते का विवरण भी शामिल हो,
उदाहरण के लिए: "डेव मार्टिन"
यदि आपको कार्य को कई बार दोहराना पड़े
या किसी और को सभी चरणों को समझाना पड़े तो यह बोझिल हो सकता है।
एक रेगुलर एक्सप्रेशन (संक्षेप में “regex” या “regexp”)
वर्णों का एक क्रम है जो टेक्स्ट में एक मिलान पैटर्न निर्दिष्ट करता है।
एक बहुत ही सरल उदाहरण है किसी शब्द को टेक्स्ट एडिटर में दो अलग-अलग तरीकों से लिखे जाने का पता लगाना,
रेगुलर एक्सप्रेशन seriali[sz]e "serialise" और "serialize" दोनों से मेल खाता है।
पाठ में पहचान करने के लिए वाक्य संरचना अधिक जटिल स्थिति है।
रेगुलर एक्सप्रेशन (Regex) ट्यूटोरियल
अनुशंसित यूट्यूब वीडियो:
“38 मिनट का सदुपयोग हुआ, बिल्कुल सार्थक रहा” :
किसी भी प्रकार के टेक्स्ट पैटर्न का मिलान कैसे करें
(25वें मिनट से ईमेल पते निकालने के लिए सिंटैक्स समझाया गया है)
रेगुलर एक्सप्रेशन का उपयोग करने के लिए चीट शीट
रेगुलर एक्सप्रेशन आमतौर पर
नोटपैड++ या एटम जैसे उन्नत टेक्स्ट एडिटर्स में स्वीकार किए जाते हैं।
मुफ्त ऑनलाइन उपकरण भी उपलब्ध हैं, उनमें से एक है:
https://regexr.com - रेगुलर एक्सप्रेशन सीखने, बनाने और परीक्षण करने के लिए एक ऑनलाइन सेवा।
वेब इंटरफ़ेस का स्पष्टीकरण:
"एक्सप्रेशन" वह फ़ील्ड है जिसमें रेगुलर एक्सप्रेशन (regex) सिंटैक्स होता है।
"टेक्स्ट" वह सामग्री है जिसका आप विश्लेषण करना चाहते हैं।
"टूल्स > लिस्ट" से एक्सट्रैक्शन के परिणाम दिखाई देंगे।
अभिव्यक्ति:
[a-zA-Z0-9._-]+@[a-zA-Z0-9._-]+\.[a-zA-Z0-9_-]+
मूलपाठ:
डेव मार्टिन 615-555-7164 173 मेन स्ट्रीट, स्प्रिंगफील्ड आरआई 55924 davemartin@bogusemail.com चार्ल्स हैरिस 800-555-5669 969 हाई स्ट्रीट, अटलांटिस वीए 34075 charlesharris@bogusemail.com एरिक विलियम्स 560-555-5153 806 फर्स्ट स्ट्रीट, फेकटाउन एके 86847 laurawilliams@bogusemail.com
उपकरण > सूची:
$&\n
परिणाम:
davemartin@bogusemail.com charlesharris@bogusemail.com laurawilliams@bogusemail.com
उदाहरण 2: ईमेल पता और तिथि
अभिव्यक्ति:
","(.*?)([a-zA-Z0-9._-]+@[a-zA-Z0-9._-]+\.[a-zA-Z0-9_-]+)(.*?)",.*",(\d{2}\.\d{2}\.\d{4})
मूलपाठ:
"लोरेम इप्सम डोलर सिट अमेट", "रॉबर्ट फैरेल<rmfarrell@bogusemail.com> ","",02.01.2024, ,5379, "कॉन्सेक्टेचर एडिपिसिंग एलीट","""मेसा, रेने<rmesa@bogusemail.com> ""","",04.01.2024, ,20826, "सेड डू इयूसमॉड टेम्पोर इंसिडिडंट","एंटोनियो बुगन<antonio@bogusemail.com> ","",04.01.2024, ,2856, "उट लेबर एट डोलोर मैग्ना अलिका","क्रॉली डाउन टेनिस क्लब<hello@bogusemail.com> ","",05.01.2024, ,4453,
उपकरण > सूची:
$2,$4\n
परिणाम:
rmfarrell@bogusemail.com, 02.01.2024 rmesa@bogusemail.com, 04.01.2024 antonio@bogusemail.com, 04.01.2024 hello@bogusemail.com, 05.01.2024
रेगुलर एक्सप्रेशन का उपयोग करने के लिए चीट शीट
. - नई पंक्ति को छोड़कर कोई भी वर्ण \d - अंक (0-9) \D - अंक नहीं (0-9) \w - शब्द वर्ण (az, AZ, 0-9, _) \W - शब्द वर्ण नहीं \s - रिक्त स्थान (स्पेस, टैब, नई पंक्ति) \S - रिक्त स्थान नहीं (स्पेस, टैब, नई पंक्ति) \b - शब्द सीमा \B - शब्द सीमा नहीं ^ - स्ट्रिंग का आरंभ $ - स्ट्रिंग का अंत [] - कोष्ठक में वर्णों से मेल खाता है [^ ] - कोष्ठक में नहीं वर्णों से मेल खाता है | - या तो यह या वह ( ) - समूह परिमाणक: * - 0 या अधिक + - 1 या अधिक ? - 0 या एक {3} - सटीक संख्या {3,4} - संख्याओं की सीमा (न्यूनतम, अधिकतम)
स्रोत: गिटहब कोड स्निपेट्स
शीर्ष पर वापस जाएं
''नो-मेल'' डोमेन को कैसे सुरक्षित रखें
अधिकांश कंपनियां और सार्वजनिक निकाय कई डोमेन नाम पंजीकृत करते हैं।
व्यवसाय अक्सर उपयोगकर्ता की त्रुटियों से बचाव और अपने ब्रांड की सुरक्षा के लिए एक से अधिक डोमेन खरीदते हैं।
कई बार विशेष प्रचार-प्रसार के लिए भी ऐसा किया जाता है।
किसी एक गतिविधि के लिए डोमेन की संख्या कुछ दर्जन से लेकर सैकड़ों तक हो सकती है।
नगरपालिका में लगभग दो सौ से लेकर फेरारी और गोल्डमैन सैक्स जैसी हजारों कंपनियों तक हो सकती है ।
पंजीकृत डोमेन की कुल संख्या की गणना करने पर यह संख्या चौंका देने वाली हो जाती है,
कि वेरीसाइन के दावे के अनुसार, 2022 के अंत तक 350 मिलियन डोमेन नामों तक पहुंच गई थी।
इनमें से कई डोमेन का उपयोग "प्रदर्शनी" के रूप में किया जाता है। वेबसाइट पर कोई ईमेल पता सूचीबद्ध नहीं है।
संपर्क अनुरोधों को आम तौर पर फॉर्म भरने या सोशल मीडिया चैनलों पर भेज दिया जाता है।
ईमेल भेजने का प्रबंधन, आवश्यक प्रमाणीकरण (SPF, DKIM, DMARC, आदि) के साथ, दिन-प्रतिदिन जटिल होता जा रहा है।
इसी कारणवश, आधिकारिक बाहरी ईमेल संचार के लिए आमतौर पर केवल एक ही डोमेन का उपयोग किया जाता है।
हालांकि, अपनी ऑनलाइन उपस्थिति की सुरक्षा का विचार दोधारी तलवार साबित हो सकता है।
गलत तरीके से कॉन्फ़िगर किए गए "शोकेस डोमेन" का दुरुपयोग दुर्भावनापूर्ण तत्वों द्वारा आसानी से किया जा सकता है।
वे अक्सर प्रेषक के प्रसिद्ध नाम का दुरुपयोग करते हैं, प्राप्तकर्ताओं का विश्वास जीतने के लिए और ऐसी कार्रवाइयों की मांग करते हैं
जो गोपनीय जानकारी या ओपनिंग लिंक और अटैचमेंट को उजागर करती हैं।
प्राप्तकर्ताओं को अपने सिस्टम की सुरक्षा से समझौता करने का खतरा है,
जिससे डिजिटल अपराधियों के गिरोहों को बाहर से पहुंच मिल सकती है।
ऊपर उल्लिखित जटिल प्रमाणीकरण प्रणालियों के अपने सकारात्मक पहलू भी हैं।
DMARC प्रोटोकॉल को नकली ईमेल पर कार्रवाई करने के लिए डिज़ाइन किया गया था,
ताकि अनधिकृत व्यक्तियों या संगठनों को हमारे प्रेषकों के माध्यम से ईमेल भेजने से रोका जा सके।
एक आसान सेटअप आपको यह घोषित करने की अनुमति देता है कि कोई विशेष डोमेन उपयोग में नहीं है, जिससे
प्राप्तकर्ताओं को उस डोमेन से आने वाले किसी भी ईमेल को अस्वीकार करने की चेतावनी मिलती है।
इसके लिए डोमेन डीएनएस में इस संकेत के साथ एक रिकॉर्ड (एकल पंक्ति) डालना पर्याप्त है:
_dmarc.yourdomain.com. TXT "v=DMARC1; p=reject"
यह नियम लागू होता है या नहीं, यह संदेश प्राप्त करने वाले सिस्टम पर निर्भर करता है।
अच्छी बात यह है कि DMARC प्रोटोकॉल मार्च 2015 से IETF का स्वीकृत मानक
अधिकांश ऑनलाइन ईमेल सेवाएं अपने उपयोगकर्ताओं की सुरक्षा के लिए इसे लागू करती हैं।
“NO-MAIL” डोमेन से आने वाले संदेश स्वचालित रूप से बाउंस हो जाएंगे।.
इस तरह, अपनी कंपनी को दुरुपयोग से बचाने के साथ-साथ, आप उन "पुराने" डोमेनों को भी गलती से इस्तेमाल होने से
रोकेंगे , जो अब भेजने के लिए अधिकृत या प्रमाणित नहीं हैं।
व्यवसाय एसएमएस का उपयोग क्यों करते हैं?
समस्या: अपठित ईमेल, अनुत्तरित कॉल
ईमेल इनबॉक्स में उपभोक्ताओं का ध्यान आकर्षित करने के लिए बहुत सारे ईमेल आते हैं,
जिससे व्यवसायों के लिए अपने ग्राहकों और संभावित ग्राहकों की नज़र में आना और भी मुश्किल हो जाता है।
किसी को महत्वपूर्ण ईमेल पढ़ने के लिए राजी करना (या यहां तक कि उन्हें फोन पर बात करने के लिए राजी करना)
दिन-ब-दिन मुश्किल होता जा रहा है।
48% उपभोक्ताओं के इनबॉक्स में 50 से अधिक अपठित संदेश हैं।
अधिकांश उपभोक्ता अपठित संदेशों को छांटने से बचते हैं, इसलिए ईमेल जमा होते रहते हैं।
– स्रोत: ज़िपविप ( Why Your Customers Don't Read Your Emails Anymore ) (पीडीएफ 15 एमबी)
कुछ अपडेट अत्यंत आवश्यक और महत्वपूर्ण हो सकते हैं। इन्हें ईमेल द्वारा भेजने से यह जोखिम रहता है
कि संदेश पढ़ा न जाए या स्पैम फोल्डर में चला जाए।
जब पूछा गया कि "आपके पास कितने ईमेल खाते हैं?" तो 77% लोगों ने जवाब दिया "दो या अधिक"।
आमतौर पर स्मार्टफोन पर केवल एक ही खाता कॉन्फ़िगर किया जाता है।
ग्राहकों को कॉल करने पर जवाब न मिलना
या कॉल का वॉइसमेल पर चले जाना,
दिन-प्रतिदिन आम होता जा रहा है।
97% उपभोक्ता व्यवसायों और अज्ञात नंबरों से आने वाली कॉलों को अनदेखा करने की बात स्वीकार करते हैं।
– स्रोत: ज़िपविप ( Why Your Customers Don't Answer the Phone Anymore) (पीडीएफ 15 एमबी)
इसका समाधान: मुझे मैसेज करें
कोविड-19 के कारण इलेक्ट्रॉनिक उपकरणों का उपयोग बढ़ गया है,
साक्षात्कार में शामिल 64% लोगों ने कहा: "मैं अपने फोन पर अधिक समय बिताता हूं"।
58% उपभोक्ताओं का कहना है कि टेक्स्ट मैसेजिंग व्यवसायों के लिए उन तक शीघ्रता से पहुंचने का सबसे प्रभावी तरीका है।
– स्रोत: ज़िपविप स्टेट ऑफ़ टेक्स्टिंग 2021 (पीडीएफ 21 एमबी)
यहां तक कि ई-कॉमर्स में भी, जहां पंजीकरण के लिए आमतौर पर ईमेल की आवश्यकता होती है,
अमेज़ॅन सहित कुछ बड़ी कंपनियां मोबाइल नंबर के माध्यम से पंजीकरण करने की सुविधा प्रदान करती हैं।
स्पष्टीकरण: मैसेज भेजने के पांच अच्छे कारण
-
तुरंत
पढ़े जाते हैं, आमतौर पर प्राप्त होने के कुछ ही सेकंड बाद।
इन्हें खोलने की दर 95% से अधिक है (इस 95% में से 90% संदेश भेजे जाने के तीन मिनट के भीतर ही पढ़ लिए जाते हैं)।
एसएमएस संदेश संक्षिप्त और सटीक होते हैं, और संचार आवश्यक और तत्काल होता है।
-
यह बेहद सरल है।
इन्हें अपने प्राप्तकर्ता तक पहुंचने के लिए इंटरनेट कनेक्शन की आवश्यकता नहीं होती।
यह आपके ब्रांड को उन लोगों तक पहुंचने में सक्षम बनाता है जो तकनीक से अच्छी तरह परिचित नहीं हैं।
इसका उपयोग वीडियो सामग्री के समान है (तेज़, तात्कालिक, जिसे 160 अक्षरों में कहा जा सकता है)।
-
सर्वव्यापी है
और बिना कोई नया ऐप इंस्टॉल किए दुनिया के हर मोबाइल फोन के साथ काम करता है।
स्मार्टफोन (या पुराने जमाने का मोबाइल फोन) हमेशा मालिक के साथ रहता है, जैसे बटुआ और घर की चाबियां।
एक विश्वसनीय माध्यम से ग्राहक से कहीं भी संपर्क करने की सुविधा देता है।
-
सस्ते होते हैं
और इन्हें भेजने का खर्च कम होता है।
भेजे गए संदेशों की औसत लंबाई 155 अक्षरों से अधिक नहीं होती (एक संदेश की सीमा 160 अक्षर है)।
ग्राहकों से संवाद करते समय फोन कॉल या ईमेल के साथ टेक्स्ट संदेशों का उपयोग करने से समय की बचत हो सकती है।
-
यह संवादात्मक
संचार है, जो एक सहज और सरल माध्यम से होता है; इस पर कोई दबाव नहीं डाला जाता, न ही इसे ज़बरदस्ती किया जाता है।
एसएमएस को अधिक महत्व दिया जाता है, इसके खुलने और पढ़े जाने की संभावना अधिक होती है। साथ ही, इसके उत्तर मिलने की संभावना भी अधिक होती है।
टेक्स्ट मैसेजिंग की भाषा सरल होती है और संवाद को प्रोत्साहित करती है। प्रतिक्रिया दर 45% तक होती है।
बाउंस हुए ईमेल को कैसे हैंडल करें
बाउंस ईमेल या संक्षेप में कहें तो "बाउंस" वे ईमेल होते हैं जो
मेल ट्रांसफर एजेंट (MTA) द्वारा प्रेषक को स्वचालित रूप से भेजे जाते हैं,
ताकि यह सूचित किया जा सके कि संदेश प्राप्तकर्ता को सही ढंग से प्राप्त नहीं हुआ है।
विषय आमतौर पर "लौटाया गया मेल: विवरण के लिए ट्रांसक्रिप्ट देखें" होता है।
व्याख्यात्मक बाउंस जानकारी, एक कोड और विवरण, सामग्री में पाया जा सकता है।
"स्टेटस-कोड" से उस त्रुटि के प्रकार की स्पष्ट पहचान होनी चाहिए जिसके कारण ईमेल वापस आया,
लेकिन अक्सर प्रत्येक ईमेल सेवा प्रदाता द्वारा उपयोग किए जाने वाले कोड और विवरणों का
विश्लेषण और व्याख्या करके ही बाउंस को सही ढंग से वर्गीकृत किया जा सकता है।
ईमेल बाउंस होने से क्या जोखिम हैं?
गलत/निष्क्रिय प्राप्तकर्ताओं को ईमेल भेजना "स्पैमर व्यवहार" माना जाता है।.
आप उन्हें अनदेखा नहीं कर सकते
यदि आप अपनी सूची के बाकी सदस्यों तक पहुंचना चाहते हैं, तो बेहतर यही होगा कि आप सूची के "खराब" हिस्से को संदेश भेजना बंद कर दें।
इसे कभी-कभी "सूची स्वच्छता" भी कहा जाता है।
आपको उनका अर्थ समझना चाहिए
डिलीवरी स्टेटस नोटिफिकेशन (DSN) तीन प्रकार के होते हैं: सफलता - ईमेल डिलीवर हो गया है (नोटिफिकेशन केवल भेजने वाले के अनुरोध पर भेजा जाता है)
हार्ड बाउंस - एक स्थायी त्रुटि हुई है
सॉफ्ट बाउंस - एक अस्थायी त्रुटि हुई है
हार्ड बाउंस (स्टेटस-कोड 5.XXX.XXX): ईमेल पते ने एक स्थायी त्रुटि उत्पन्न की है
जैसे “550 5.1.1 … उपयोगकर्ता अज्ञात” या “5.1.2 … होस्ट अज्ञात”
एक स्थायी त्रुटि इंगित करती है कि आपको उस प्राप्तकर्ता को फिर कभी ईमेल नहीं भेजना चाहिए।
एक भी बाउंस संदेश आने पर ईमेल पता ब्लॉक हो जाना चाहिए।
सॉफ्ट बाउंस (स्टेटस-कोड 4.XXX.XXX): ईमेल पते ने एक अस्थायी त्रुटि उत्पन्न की है
जैसे “452 4.2.2 … मेलबॉक्स भरा हुआ”
एक अस्थायी त्रुटि इंगित करती है कि आप भविष्य में डिलीवरी का पुनः प्रयास कर सकते हैं।
कुछ दिनों के अंतराल में कम से कम तीन बाउंस संदेश आने पर ईमेल पता ब्लॉक हो जाना चाहिए।
आपको बाउंस हैंडलिंग की कार्यप्रणाली (और इसे अनुकूलित करने का तरीका) पता होना चाहिए।
- सभी प्राप्त संदेशों को एक एप्लिकेशन द्वारा डाउनलोड किया जाता है
और फिर उन्हें ऐप इंटरफ़ेस या JSON फ़ाइल के माध्यम से मानवीय समीक्षा के लिए उपलब्ध कराया जाता है।
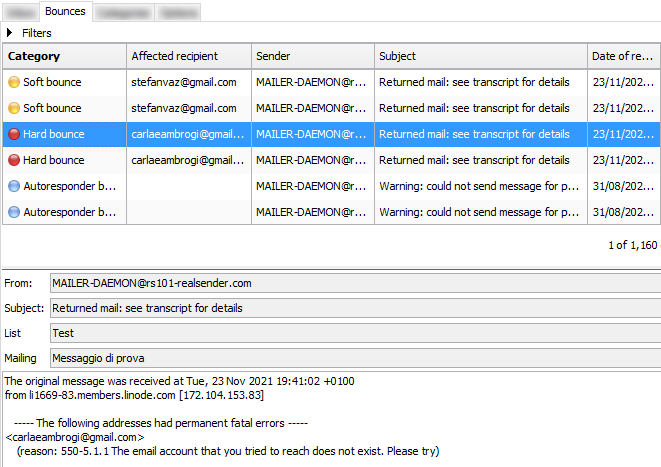
- वर्गीकरण कुछ नियमों का पालन करता है, जिन्हें संपादित किया जा सकता है।
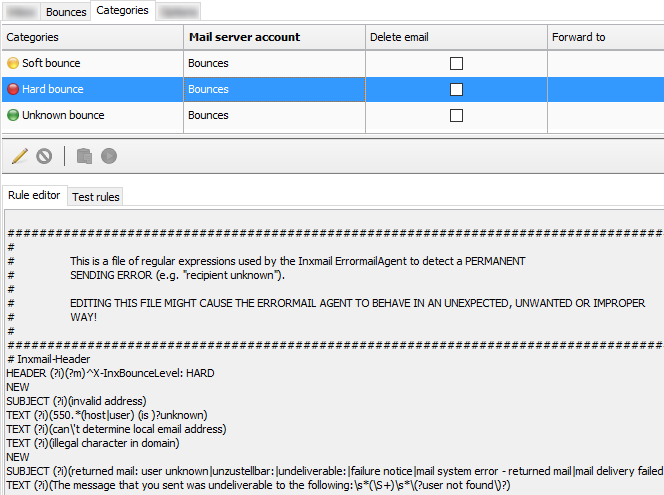
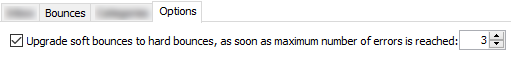
- विकल्प यह परिभाषित करते हैं कि सॉफ्ट बाउंस को हार्ड बाउंस स्तर में कब "अपग्रेड" किया जाएगा।
» शीर्ष पर वापस जाएँ
उछालों की संख्या जांचें
कभी-कभी प्रेषक और प्राप्तकर्ता दोनों की ओर से कॉन्फ़िगरेशन त्रुटि के
कारण सॉफ्ट बाउंस या यहां तक कि हार्ड बाउंस भी हो सकता है।
पिछले सप्ताह में बाउंस हुए संदेशों की संख्या की जाँच करना एक अच्छी आदत है,
ताकि यह पता चल सके कि संख्या पहले जैसी ही है या कोई असामान्यता है।
अगर कुछ गड़बड़ है, तो आपको तुरंत पता चल जाएगा। बाउंस के विवरण को पढ़ने से आपको कारण का पता लगाने में मदद मिलेगी।
कुछ सिस्टम आपको दिनों की संख्या (जैसे 180) निर्धारित करने की अनुमति देते हैं,
जिसके बाद ग्राहक की बाउंस जानकारी हटा दी जाती है।
इस तरह एसएमटीपी सर्वर उस प्राप्तकर्ता से दोबारा संपर्क करने का प्रयास करेगा।
गलती से सक्रिय हुए ब्लॉक स्वचालित रूप से हटा दिए जाएंगे,
लेकिन इससे एसएमटीपी सर्वर की प्रतिष्ठा को नुकसान हो सकता है।
» शीर्ष पर वापस जाएँ
बाउंस हैंडलिंग के लिए नए रुझान
एक वाक्य में कहें तो: इलाज से बेहतर रोकथाम है।
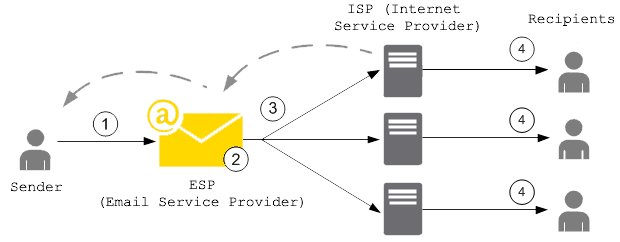
अपने एसएमटीपी सर्वरों की प्रतिष्ठा को नुकसान से बचाने के लिए,
अधिक से अधिक ईएसपी (ईमेल सेवा प्रदाता) एक "ईमेल दमन सूची"
जो संदेशों के प्राप्तकर्ता के मेलबॉक्स तक पहुंचने से पहले ही।
जब कोई ग्राहक ऐसा ईमेल भेजता है जिसके परिणामस्वरूप हार्ड बाउंस होता है, तो
बाउंस उत्पन्न करने वाले ईमेल पते को दमन सूची में जोड़ दिया जाता है।
यह प्रतिबंधित सूची सभी ग्राहकों पर लागू होती है। दूसरे शब्दों में,
यदि कोई अन्य ग्राहक प्रतिबंधित सूची में मौजूद किसी ईमेल पते पर ईमेल भेजने का प्रयास करता है, तो
SMTP सर्वर उसे नहीं भेजेगा, क्योंकि वह ईमेल पता प्रतिबंधित है।
समर्पित आईपी वाले एसएमटीपी सर्वरों का उपयोग करने से प्रतिष्ठा साझाकरण से संबंधित कुछ समस्याओं से बचा जा सकता है।
उदाहरण के लिए, "ईमेल दमन सूची" को केवल आपके आईपी पते तक सीमित किया जा सकता है,
ताकि यदि कोई अन्य ग्राहक एसएमटीपी सर्वर को ब्लैकलिस्ट कर देता है और संबंधित बाउंस होते हैं, तो
आपके ईमेल प्रभावित न हों।
» शीर्ष पर वापस जाएँ
बाउंस हुए संदेशों के स्टेटस कोड
हार्ड बाउंस और सॉफ्ट बाउंस की पहचान करने के लिए उपयोग किए जाने वाले स्टेटस कोड का सिंटैक्स इस प्रकार है:
status-code = class “.” subject “.” detail
स्टेटस कोड में तीन संख्यात्मक फ़ील्ड होते हैं जो "." से अलग किए जाते हैं।
- पहला सब-कोड (क्लास) यह दर्शाता है कि वितरण का प्रयास सफल रहा या नहीं।
- दूसरा उप-कोड (विषय) किसी भी प्रसव संबंधी विसंगति के संभावित स्रोत को इंगित करता है।
- तीसरा उप-कोड (विवरण) एक विशिष्ट त्रुटि स्थिति को इंगित करता है।
उप-कोड (वर्ग) स्थिति का एक सामान्य वर्गीकरण प्रदान करता है।
RFC 3463 और RFC 6522 में निम्नानुसार परिभाषित किया गया है :
2.XXX.XXX सफलता (प्रेषक के अनुरोध पर ही भेजा जाता है) सफलता यह दर्शाती है कि DSN सकारात्मक डिलीवरी कार्रवाई की सूचना दे रहा है। विवरण उप-कोड डिलीवरी के लिए आवश्यक परिवर्तनों की सूचना दे सकते हैं। 4.XXX.XXX स्थायी क्षणिक विफलता: एक स्थायी क्षणिक विफलता वह है जिसमें भेजा गया संदेश मान्य होता है, लेकिन किसी अस्थायी स्थिति के बने रहने के कारण संदेश भेजने के प्रयास विफल हो जाते हैं या उनमें देरी हो जाती है। यदि यह कोड डिलीवरी विफलता रिपोर्ट के साथ आता है, तो भविष्य में भेजना सफल हो सकता है। 5.XXX.XXX स्थायी विफलता: एक स्थायी विफलता वह है जिसे संदेश को वर्तमान स्वरूप में पुनः भेजकर हल किए जाने की संभावना नहीं है। सफल डिलीवरी के लिए संदेश या गंतव्य में कुछ परिवर्तन करना आवश्यक है।.
कुछ कोड और विवरण के उदाहरण:
2.0.0: भेजा गया (संदेश डिलीवरी के लिए स्वीकार किया गया) 4.2.2: कोटा से अधिक 4.4.5: डिस्क स्थान अपर्याप्त 5.0.0: अमान्य डोमेन नाम 5.1.1: उपयोगकर्ता अज्ञात 5.7.1: संदेश सामग्री अस्वीकृत
» शीर्ष पर वापस जाएँ
मैं यह कैसे जांचूं कि मेरा SMTP सुरक्षित है या नहीं?
2020 के दशक में रैंसमवेयर हमलों की बढ़ती संख्या के साथ
, इंटरनेट पर हमारा मुख्य संचार चैनल, ईमेल, क्या सुरक्षित है?
एसएमटीपी सर्वर एक बेहद संवेदनशील ढांचा है।
वे हमारी ओर से ईमेल संदेश भेज सकते हैं,
जिन्हें हमारे सहयोगी विश्वसनीय प्रेषकों से आया हुआ मानते हैं
क्योंकि प्रेषक सर्वर द्वारा उनका सही प्रमाणीकरण किया जाता है।
एसएमटीपी सर्वर एक बेहद संवेदनशील अवसंरचना है।
वे हमारी ओर से ईमेल संदेश प्रसारित करते हैं,
जिन्हें हमारे सहयोगी विश्वसनीय प्रेषकों से आया हुआ मानते हैं
क्योंकि प्रेषक के एसएमटीपी सर्वर द्वारा उनका उचित प्रमाणीकरण किया जाता है।
अगर कोई और आपके SMTP सर्वर का इस्तेमाल करे तो क्या होगा?
मैं कैसे जांच करूं कि मेरा SMTP सर्वर सुरक्षित है या नहीं?
इंटरनेट पर संवेदनशील अवसंरचनाओं के उपयोग के लिए
दुरुपयोग को रोकने के लिए उच्च स्तर की सुरक्षा की आवश्यकता होती है।
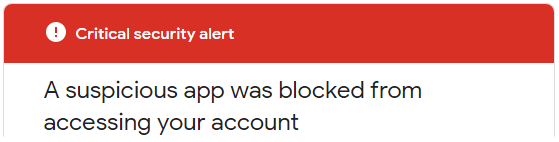
यदि आप smtp.gmail.com के माध्यम से संदेश भेजने का प्रयास करते हैं, तो
आपको ब्लॉक कर दिया जाएगा और यह "गंभीर सुरक्षा चेतावनी" प्राप्त होगी:
कम सुरक्षित ऐप अवरुद्ध: Google ने उस ऐप को अवरुद्ध कर दिया है जिसे आप उपयोग करने का प्रयास कर रहे थे क्योंकि यह हमारे सुरक्षा मानकों को पूरा नहीं करता है। [...]
इसका एकमात्र विकल्प OAuth2 का उपयोग करना है, एक ऐसा प्रोटोकॉल जो पासवर्ड डेटा साझा नहीं करता है,
बल्कि पहचान साबित करने के लिए प्राधिकरण टोकन का उपयोग करता है।
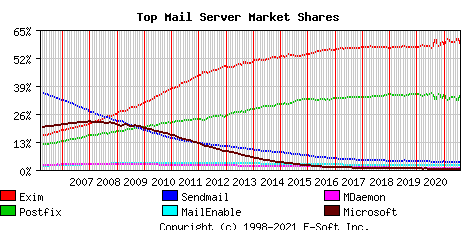
इंटरनेट पर सबसे अधिक उपयोग किए जाने वाले मेल सर्वर (अगस्त 2021 के आंकड़ों के अनुसार) हैं:
एक्सिम (58%), पोस्टफिक्स (35%), सेंडमेल (4%)
अपने स्वयं के मेल सर्वर का उपयोग जारी रखने और
हैक होने के जोखिम को कम करने के लिए, जाँच करने हेतु न्यूनतम आवश्यकताएँ निम्नलिखित हैं:
-
केवल सुरक्षित प्रमाणीकरण स्वीकार करें।
उपयोगकर्ता नाम और पासवर्ड सुरक्षित कनेक्शनों के माध्यम से प्रेषित किए जाने चाहिए,
आमतौर पर पोर्ट 587+TLS या पोर्ट 25+TLS या पोर्ट 465+SSL।
सादे पाठ संवेदनशील डेटा संचार अक्षम है।
-
मेल भेजने वाले के पते की जाँच होनी चाहिए;
केवल आपके द्वारा अधिकृत व्यक्ति ही मेल भेज सकेंगे।
-
Fail2ban को इस तरह कॉन्फ़िगर करें कि वह सभी बाहरी हमलों को ब्लॉक कर दे
ताकि आपकी सुरक्षा प्रणालियों को भेदने के प्रयास विफल हो सकें।
विशेष रूप से, Fail2ban को सभी दोहराए गए प्रयासों को ब्लॉक करना चाहिए:
- गलत उपयोगकर्ता नाम या पासवर्ड से लॉग इन करना
- किसी अनधिकृत प्रेषक के साथ ईमेल भेजना
- प्रमाणीकरण प्रक्रिया के दौरान एसएमटीपी कनेक्शन को बाधित करना
(कई बार कनेक्शन टूटने से वैध उपयोगकर्ताओं के लिए एसएमटीपी सेवा अनुपलब्ध हो जाती है)
यह ब्लॉक आमतौर पर तीन से दस प्रयासों के बीच होता है
और स्रोत आईपी को तीन से चौबीस घंटे के लिए प्रतिबंधित कर देता है।
इन बिंदुओं का परीक्षण करना और यह तय करना काफी आसान है कि आपके एसएमटीपी इंफ्रास्ट्रक्चर को सुरक्षा अपग्रेड की आवश्यकता है
या नहीं ।
Fail2ban आपके सर्वर को ब्रूटफोर्स/डीडीओएस हमलों से बचाता है।
यह इस तरह काम करता है जैसे कोई अजनबी दरवाजा खटखटाता है, और
कुछ बार खटखटाने के बाद दरवाजा गायब हो जाता है।
हैकर न्यूज की ओर से एक गवाही :
मैं कई सालों से अपना खुद का मेल सर्वर मैनेज कर रहा हूं और मुझे लगता है कि यहां कई लोग Mail-in-a-box, mailcow, Mailu आदि जैसे समाधानों का इस्तेमाल करते हैं। कोरोना से पहले मुझे अपने मेल सर्वर के साथ कभी कोई बड़ी समस्या नहीं हुई थी, लेकिन पिछले कुछ हफ्तों में मुझे बहुत ज्यादा इनकमिंग ट्रैफिक मिला - यह मेरे सर्वर के लिए बहुत ज्यादा था और मुझे हर बार इसे मैन्युअल रूप से रीबूट करना पड़ा... [...] एडिट: मैंने अपनी fail2ban सेटिंग्स बदल दीं और पाया कि मुझ पर मुख्य रूप से ब्रूट फोर्स अटैक हो रहे थे, जिनसे fail2ban जैसे टूल्स की मदद से बचाव किया जा सकता था।
Fail2ban एक लॉग-पार्सिंग एप्लिकेशन है जो
स्वचालित हमले के लक्षणों की तलाश में सिस्टम लॉग की निगरानी करता है।
जब किसी दुरुपयोग के प्रयास का पता चलता है, तो निर्धारित मापदंडों का उपयोग करके,
Fail2ban फ़ायरवॉल (iptables या firewalld) में एक नया नियम जोड़ता है
ताकि हमलावर के IP पते को एक निश्चित समय के लिए या स्थायी रूप से ब्लॉक किया जा सके।
Fail2ban आपको ईमेल के माध्यम से भी हमले की सूचना दे सकता है।
Fail2ban मुख्य रूप से SSH हमलों पर केंद्रित है, हालांकि इसे
किसी भी ऐसी सेवा के लिए काम करने के लिए कॉन्फ़िगर किया जा सकता है जो लॉग फ़ाइलों का उपयोग करती है और जिसके साथ छेड़छाड़ की जा सकती है।
इसका व्यापक रूप से उपयोग किया जाता है। Google पर इसे खोजने पर,
मेल सर्वरों की सुरक्षा के लिए कॉन्फ़िगरेशन के उदाहरण आसानी से मिल जाते हैं।
ईमेल भेजने के लिए DNS सेटिंग्स
ईमेल भेजने के लिए कौन सी डोमेन DNS सेटिंग्स आवश्यक हैं?
ईमेल सेवा प्रदाता आमतौर पर अपने एसएमटीपी सर्वरों का उपयोग करने से पहले प्रेषक के डोमेन को सत्यापित करने की आवश्यकता रखते हैं
। इसके दो कारण हैं:
-
डोमेन स्वामित्व साबित करें
, इससे यह साबित होता है कि आप प्रेषक के डोमेन को नियंत्रित करते हैं,
इसका मतलब है कि आप किसी और के डोमेन का उपयोग नहीं कर रहे हैं (स्पूफिंग)।
-
SPF और DKIM प्रमाणीकरण सेट करके
प्रमाणित ईमेल भेजने से
प्राप्तकर्ता "वास्तविक" प्रेषक के रूप में पहचानते हैं।
यदि आपके डोमेन और आपके SMTP प्रदाता की प्रतिष्ठा अच्छी है, तो
संदेश प्राप्तकर्ताओं के इनबॉक्स तक पहुंच जाने चाहिए।
सारांश:
ईमेल सेवा प्रदाता: सत्यापित प्रेषकों के लिए आवश्यकताएँ
नीचे कुछ प्रमुख सेवा प्रदाताओं की सूची दी गई है, जिन्हें हमने जांचा है, वर्णानुक्रम में।
जुलाई 2021 के अंत में, हमने ईमेल भेजना शुरू करने के लिए आवश्यक बुनियादी सेटिंग्स का परीक्षण किया।
सत्यापित डोमेन "emailperfect.com" था। यह 2012 में पंजीकृत हुआ था और इससे पहले कभी ईमेल भेजने के लिए इसका उपयोग नहीं किया गया था।
| प्रदाता का नाम |
DKIM “From”
डोमेन संरेखण |
SPF “मेल-फ्रॉम”
डोमेन संरेखण |
नोट्स |
| अमेज़न एसईएस |
हां (3 CNAME रिकॉर्ड) |
नहीं (@amazonses.com) |
|
| मेलगन |
हाँ (TXT रिकॉर्ड) |
हाँ (TXT रिकॉर्ड) |
हॉटमेल और याहू डिलीवरी चेक* |
| मेलजेट |
हाँ (TXT रिकॉर्ड) |
नहीं (@mailjet.com) |
हॉटमेल और याहू डिलीवरी चेक* |
| रियलसेंडर |
हां (2 CNAME रिकॉर्ड) |
हाँ (TXT रिकॉर्ड) |
समर्पित आईपी पता |
| सेंडग्रिड |
हां (2 CNAME रिकॉर्ड) |
हाँ (CNAME रिकॉर्ड) |
हॉटमेल डिलीवरी चेक* |
सेंडिनब्लू |
नहीं (sendinblue.com) |
नहीं (@aa.d.sender-sib.com) |
प्रेषक सत्यापन की आवश्यकता नहीं है |
| Smtp2go |
हां (1 CNAME रिकॉर्ड) |
हाँ (CNAME रिकॉर्ड) |
|
* = हमने निम्नलिखित प्रत्येक मेलबॉक्स को संदेश भेजा और यह नोट किया कि क्या कोई ऐसी बात थी जिससे पता चले कि हमें दोबारा जांच करनी चाहिए:
Gmail, Hotmail, Yahoo, Gmx, Aruba, Tiscali, Exchange Online
सत्यापित प्रेषक इतना महत्वपूर्ण क्यों है?
2021 में, हमने प्रेषक के डोमेन की प्रामाणिकता सुनिश्चित करना अनिवार्य बना दिया है
ताकि प्राप्तकर्ता को पता चल सके कि प्रेषक का ईमेल पता फर्जी नहीं है।
पूर्व-निर्धारित प्रमाणीकरण जांच से प्रेषक प्रणालियों के दुरुपयोग का जोखिम भी काफी हद तक कम हो जाता है।
इसी कारण से हमने सूची से एक प्रदाता को "हटा दिया" है:
यह संदेश भेजने की अनुमति देने से पहले डोमेन सत्यापन की आवश्यकता नहीं रखता है।
डोमेन अलाइनमेंट क्या है?
संदेश भेजते समय, हम दो डोमेन से निपट रहे होते हैं:
- प्रेषक के 'फ्रॉम' पते में, जो प्राप्तकर्ता को दिखाई देता है
- मेल-फ्रॉम एड्रेस (जिसे "एनवेलप सेंडर" या "रिटर्न-पाथ" भी कहा जाता है) में,
जो छिपा हुआ होता है और बाउंस हुए मेल प्राप्त करने के लिए सीधे ईएसपी द्वारा प्रबंधित किया जाता है।
“डोमेन अलाइनमेंट” की आवश्यकता को इस वाक्य में संक्षेप में बताया गया है:
“जब कोई प्रेषक SPF और/या DKIM का उपयोग करके अपने ईमेल को प्रमाणित करता है, तो
कम से कम एक डोमेन को भेजने वाले के डोमेन के साथ संरेखित होना चाहिए।”
CNAME रिकॉर्ड और TXT रिकॉर्ड में से कौन सा बेहतर है?
DKIM प्रमाणीकरण के लिए, CNAME रिकॉर्ड को लागू करना आसान है।
2048-बिट TXT रिकॉर्ड जोड़कर भी यही परिणाम प्राप्त किया जा सकता है, लेकिन यह अधिक जटिल है।
इसके अलावा, CNAME के माध्यम से DKIM रिकॉर्ड का डेलीगेशन आपके प्रदाता को
सुरक्षा कारणों से आवश्यकता पड़ने पर इसकी कुंजी को संशोधित करने की अनुमति देता है।
CNAME रिकॉर्ड का उपयोग करके SPF प्रमाणीकरण का अर्थ है कि ईमेल भेजने वाले का पता
आपके ईमेल सेवा प्रदाता द्वारा प्रबंधित एक सबडोमेन होगा, जैसे: bounce.your-company-name.org।
प्रदाता SPF प्रमाणीकरण और बाउंस हुए संदेशों दोनों को संभालेगा।
ज़िम्ब्रा या एक्सचेंज जैसे ईमेल सर्वरों के साथ SPF प्रमाणीकरण के लिए TXT रिकॉर्ड सबसे अच्छा विकल्प है,
जहाँ प्रत्येक प्रेषक को बाउंस हुए संदेश सीधे प्राप्त होते हैं।
डोमेन प्रमाणीकरण के लिए केवल एक TXT रिकॉर्ड होता है, इसलिए
यदि आप कई SMTP सर्वरों का प्रबंधन करते हैं तो इसे बनाए रखना मुश्किल हो सकता है।
डेडिकेटेड आईपी एड्रेस क्या होता है?
"इंटरनेट प्रोटोकॉल एड्रेस" या "आईपी एड्रेस"
आपके घर के फोन या मोबाइल डिवाइस पर मौजूद टेलीफोन नंबर के समान है।
अधिकांश SMTP सेवाएं अपने ग्राहकों को "साझा" IP पते प्रदान करती हैं।
हर बार जब कोई ईमेल भेजा जाता है, तो एक अलग IP पता आवंटित किया जाता है।
"डेडिकेटेड आईपी एड्रेस" का मतलब है कि आपके ईमेल भेजने का आईपी एड्रेस समय के साथ नहीं बदलेगा।
इससे प्रेषक की प्रतिष्ठा पर पूरा नियंत्रण रहता है, जिसे दूसरों के इस्तेमाल से कोई नुकसान नहीं पहुंच सकता।
क्या हमें कंपनी के डोमेन DNS सेटिंग्स को सीधे प्रबंधित करना चाहिए?
जरूरी नहीं, क्योंकि इसके लिए कुछ तकनीकी कौशल की आवश्यकता होती है।.
कंपनी प्रबंधन को इस बात की जानकारी होनी चाहिए कि DNS सेटिंग्स में कुछ बदलाव भी
गंभीर परिणाम उत्पन्न कर सकते हैं, जैसे कि:
- वेबसाइट पर आने वाले आगंतुकों को किसी अन्य वेब सर्वर पर ले जाएं
- आने वाले संदेशों को किसी दूसरे मेल सर्वर पर रीडायरेक्ट करें
- ईमेल प्रमाणीकरण को तोड़ें ताकि संदेशों को स्पैम माना जाए या अस्वीकार कर दिया जाए
» शीर्ष पर वापस जाएँ
मेलिंग लिस्ट को कैसे प्रबंधित करें
भविष्य की योजना बनाते हुए मेलिंग लिस्ट को कैसे प्रबंधित करें?
-
सबसे पहले, मेलिंग लिस्ट मैनेजर का उपयोग क्यों करें?
CRM सिस्टम (जैसे Salesforce और Microsoft CRM)
और व्यावसायिक ईमेल (जैसे Office 365 और Google Apps Gmail)
सामूहिक मेलिंग के लिए उपयुक्त नहीं हैं।
इन्हें व्यक्तिगत संचार के लिए बनाया गया था।
अक्सर दुरुपयोग से बचने के लिए इनमें दैनिक भेजने की सीमा निर्धारित होती है।
कई बार कंपनियों को अपने अधिकांश संपर्कों या कुछ चुनिंदा समूहों को ईमेल भेजने पड़ते हैं।
बल्क मेलिंग को समर्पित सिस्टम द्वारा प्रबंधित किया जाना चाहिए,
जो बड़ी मात्रा में संदेशों को संसाधित करने और स्वचालित अनसब्सक्रिप्शन की सुविधा प्रदान करने में सक्षम हों।
-
दूसरा चरण: इन समाधानों को कहाँ ढूँढें?
इसका आसान जवाब है "सास" - सॉफ्टवेयर एज़ अ सर्विस - के विकल्पों को देखना
(मेलचिम्प सबसे प्रसिद्ध सिस्टम है, इनक्समेल कम जाना जाता है, लेकिन बड़ी कंपनियों द्वारा उपयोग किया जाता है)।
स्थानीय इंस्टॉलेशन बनाम क्लाउड सेवाओं का चुनाव हमेशा महत्वपूर्ण होता है।
हमारा मानना है कि स्थानीय विकल्प "ईमेल पर नियंत्रण वापस पाने" में मदद करता है, जिसे हम बढ़ावा दे रहे हैं।
यदि आप क्लाउड में सेल्फ-होस्टेड एप्लिकेशन का उपयोग करने का निर्णय लेते हैं, तो
यह आपको उसी समाधान को बनाए रखते हुए आसानी से आपूर्तिकर्ता बदलने की सुविधा देता है।
-
तीन समाधानों का उल्लेख करना उचित होगा:
- Sendy एक परिपक्व सॉफ्टवेयर है लेकिन "क्लोज्ड सोर्स" है और इसके लिए भुगतान करना पड़ता है।.
- Listmonk एक ओपन सोर्स सॉफ्टवेयर है। इसका पहला संस्करण 2021 में जारी किया गया था। इसे Go भाषा में विकसित किया गया है,
यह एक स्टैंडअलोन बाइनरी के रूप में उपलब्ध है और इसकी एकमात्र निर्भरता Postgres डेटाबेस है। GitHub इसे 5.4k स्टार मिले हैं।
- Mailtrain भी ओपन सोर्स है। इसका पहला संस्करण 2016 में और दूसरा संस्करण 2021 में जारी किया गया था।
यह MySQL डेटाबेस का उपयोग करता है। GitHub इसे 4.8 हज़ार स्टार मिले हैं।
एक स्वच्छ इंटरफ़ेस, सूची-केंद्रित समाधान, जिसे बनाए रखना आसान हो
और समस्याओं के मामले में आसानी से पुनर्स्थापित किया जा सके, की तलाश में, हमने लिस्टमॉन्क को सर्वोत्तम विकल्प माना है।
listmonk एक सेल्फ-होस्टेड, उच्च प्रदर्शन वाली मेलिंग लिस्ट और न्यूज़लेटर मैनेजर है। यह एक स्टैंडअलोन बाइनरी के रूप में आता है और इसकी एकमात्र निर्भरता एक पोस्टग्रेस डेटाबेस है।.
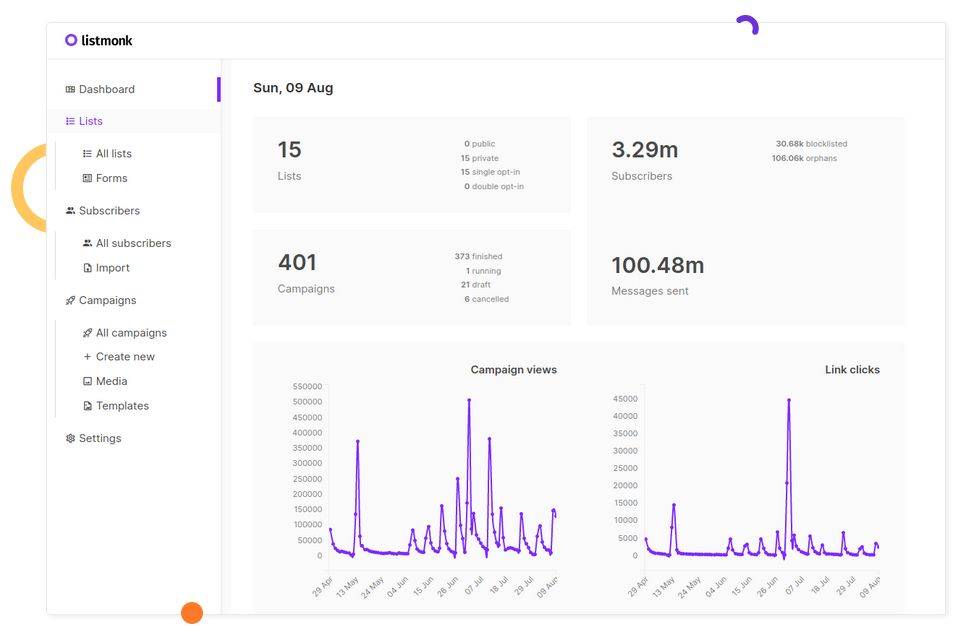
आवेदन के पहले चरण
यह हैकर न्यूज पर मूल घोषणा:
knadh ने 12 जुलाई, 2019 को लिखा [–] लेखक यहाँ। listmonk के निर्माण के पीछे के कारण को स्पष्ट करने के लिए, हमारे कार्यालय (नियमित वित्तीय व्यवसाय) में, हमें नियमित रूप से 15 लाख से अधिक ग्राहकों को ईमेल, जिनमें अधिकतर महत्वपूर्ण अपडेट होते हैं, भेजने होते हैं। हमने लंबे समय तक phpList का उपयोग किया और फिर MailTrain और Sendy को आजमाया, लेकिन कई समस्याओं का सामना करने के बाद अंततः हमने एक नया समाधान खोजने का निर्णय लिया। इनमें से कुछ महत्वपूर्ण समस्याएं नीचे दी गई हैं: - प्रदर्शन। ईमेल भेजने में अत्यधिक समय लगता था। phpList की प्रदर्शन क्षमता इतनी गिर गई थी कि एक अभियान को संसाधित करने में कई दिन लग जाते थे। listmonk कई गोरूटीन (थ्रेड्स) उत्पन्न कर सकता है और कई SMTP सर्वरों पर ईमेल भेज सकता है। एक सामान्य ec2 इंस्टेंस पर, हम कुछ ही घंटों में 15 लाख से अधिक ईमेल भेज सकते हैं। - सब्सक्राइबर आयात बहुत धीमे थे। ग्राहकों को बाहरी CRM के साथ सिंक्रनाइज़ रखने के लिए सीधा एकीकरण जटिल था। जटिल तालिका संरचनाओं के कारण सीधे डेटाबेस में डेटा सम्मिलित करना मुश्किल था। listmonk एक सामान्य ec2 इंस्टेंस पर Postgres डेटाबेस में प्रति सेकंड 10,000 रिकॉर्ड आयात करता है। - सेगमेंटेशन। अक्सर, हमें कस्टम एट्रिब्यूट्स और शर्तों के आधार पर उपयोगकर्ताओं को तेजी से सेगमेंट करना होता है और उन्हें अपडेट भेजना होता है। listmonk SQL एक्सप्रेशन का समर्थन करता है जिससे उपयोगकर्ताओं को उनके एट्रिब्यूट्स के आधार पर सेगमेंट किया जा सकता है, जिन्हें आर्बिट्रेरी JSON मैप्स के रूप में परिभाषित किया गया है (Postgres JSONB टाइप के लिए धन्यवाद)। - डायनामिक टेम्प्लेट्स की अनुपलब्धता। listmonk टेम्प्लेट्स Go टेम्प्लेट एक्सप्रेशन का समर्थन करते हैं, इसलिए संदेशों में लॉजिक लिखकर उन्हें डायनामिक बनाना संभव है।.
कैलाश नाध फ्री एंड ओपन सोर्स सॉफ्टवेयर (FOSS) क्षेत्र में एक बेहद सक्रिय डेवलपर हैं।
वे भारत के सबसे बड़े स्टॉक ब्रोकर ज़ेरोधा
ज़ेरोधा के तकनीकी स्टाफ का ब्लॉग zerodha.tech पर प्रकाशित होता है ।
विवरण
Listmonk का दस्तावेज़ीकरण मानक उपयोग (वेब इंटरफ़ेस के माध्यम से) और डेवलपर्स (एपीआई के माध्यम से) दोनों के लिए अच्छी तरह से किया गया है।
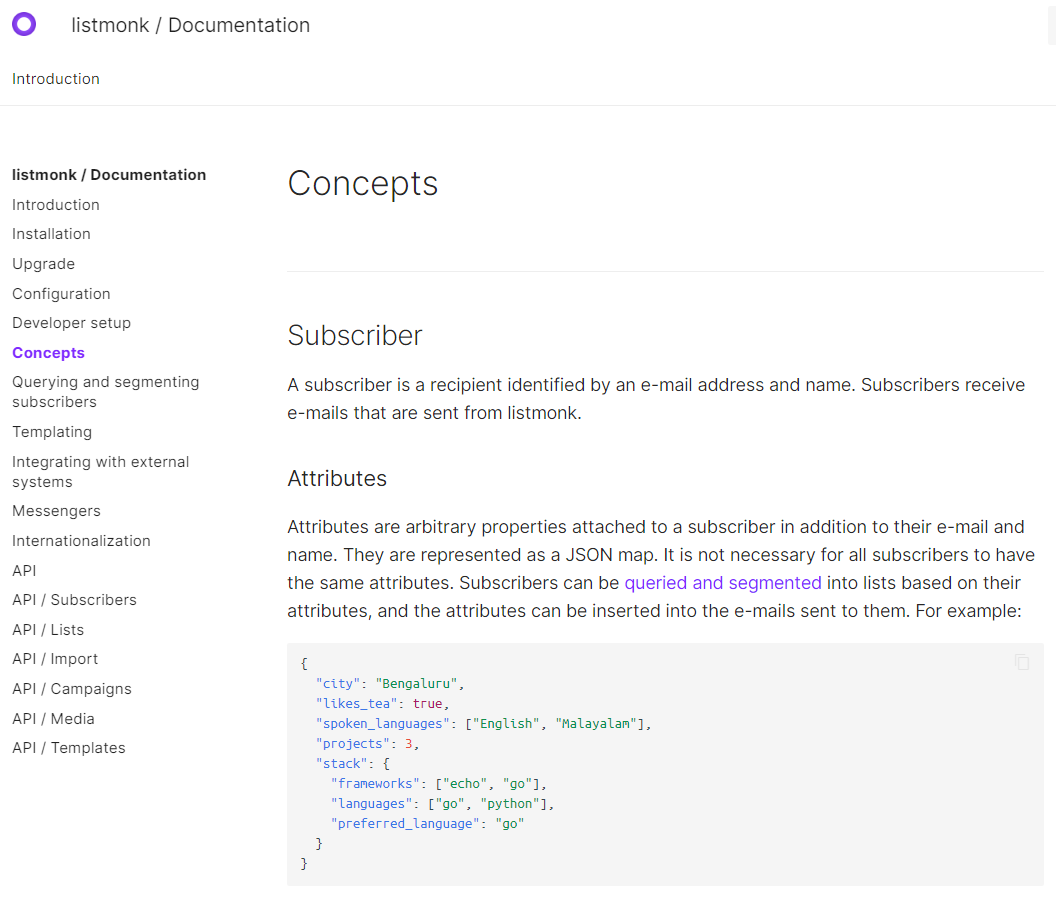
यह समाधान बड़ी सूचियों (लाखों ग्राहकों तक) और छोटे समूहों दोनों के लिए उपयुक्त है।
ग्राहकों को क्वेरी करने और सेगमेंट करने की सुविधा के कारण
आप उनकी प्रोफाइल और विशेषताओं के आधार पर चुनिंदा ग्राहकों को क्वेरी करके एक्सपोर्ट कर सकते हैं।
निकाले गए डेटा को आसानी से एक नई लक्षित मेलिंग सूची में इम्पोर्ट किया जा सकता है।
इसमें ईमेल बाउंस हैंडलिंग जैसी कुछ महत्वपूर्ण सुविधाओं का अभाव है।
लेकिन यह अगले प्रमुख रिलीज़ में उपलब्ध होनी चाहिए:
बाउंस प्रोसेसिंग #166
बाउंस प्रोसेसिंग स्क्रीनशॉट पूर्वावलोकन
तकनीकी विचार
हमने अतीत में एक अन्य Go एप्लिकेशन का उपयोग किया था: RealSender - DMARC REPORTS।
स्रोत: dmarc-report-converter। यह बिना किसी परेशानी के तुरंत काम करने लगा था।
"पोस्टग्रेएसक्यूएल डेटाबेस प्रबंधन प्रणाली, जिसे विकसित होने में दो दशकों से अधिक का समय लगा है, आज उपलब्ध सबसे उन्नत ओपन-सोर्स डेटाबेस है।" -- पोस्टग्रेएसक्यूएल का संक्षिप्त इतिहास - https://www.postgresql.org/docs/9.3/history.html
हमें अतीत में Inxmail Professional सर्वर इंस्टॉलेशन के साथ काम करते समय इसका थोड़ा अनुभव हुआ था।
2017 में Inxmail GmbH ने घोषणा की कि वे केवल PostgreSQL का समर्थन करेंगे, अन्य सभी डेटाबेस को बंद कर देंगे:
1 जनवरी 2019 से, हम सर्वोत्तम तकनीकी आधार पर ध्यान केंद्रित करेंगे और विंडोज सर्वर के साथ-साथ MySQL, Oracle और MS SQL सर्वर डेटाबेस के लिए समर्थन बंद कर देंगे। इसका अर्थ है कि हम केवल Linux सर्वर और PostgreSQL पर आधारित Inxmail Professional के लिए ही समर्थन प्रदान करेंगे। -- Inxmail Professional लाइसेंस समाधान: हमारे सिस्टम समर्थन में परिवर्तन https://www.inxmail.de/files/files/de/downloads/Inxmail-Professional-licence-solution-EN.pdf
यह निश्चित रूप से एक अच्छा विकल्प है और नए लोगों के लिए बहुमूल्य ज्ञान में निवेश है।
Udemy के ऑनलाइन पाठ्यक्रम PostgreSQL की प्रारंभिक स्थापना और रखरखाव में मदद कर सकते हैं।
ओपन सोर्स में जोखिम हैं: क्या 2019 में शुरू की गई एक नई परियोजना को भविष्य में बनाए रखा जाएगा?
कोई नहीं जानता, शायद सबसे खराब स्थिति में कोई अन्य डेवलपर इसकी देखभाल करेगा, लेकिन:
- अपनी विशेषताओं के कारण यह आवश्यक प्रतीत होता है; यदि यह बहुत जटिल हो जाए तो इसका रखरखाव करना मुश्किल हो जाता है।
- हमने लिस्टमॉन्क के लिए एक बग रिपोर्ट और डेवलपर से दो घंटे के भीतर जवाब मिल गया।
- लेखक एक बड़ी कंपनी में काम करता है जो इसका आंतरिक रूप से उपयोग करती है।
ईमेल की डिलीवरी
ईमेल की डिलीवरी, प्रश्न और उत्तर:
hemancuso ने 12 जुलाई, 2019 को लिखा [–] इस तरह के प्रोजेक्ट एक बेहतरीन विचार लगते हैं, लेकिन डिलीवरेबिलिटी एक बड़ी चिंता का विषय है जिसे पर्याप्त अनुभव के बिना मापना मुश्किल है। यदि आप इस तरह के प्रोजेक्ट का उपयोग करते हैं और उचित डिलीवरेबिलिटी सुनिश्चित करना चाहते हैं, तो ईएसपी का उपयोग/चयन करने के लिए सर्वोत्तम अभ्यास क्या हैं? knadh ने 12 जुलाई, 2019 को लिखा [–] मैं लेखक हूँ। हम अपनी कंपनी (विनियमित वित्तीय व्यवसाय) में पिछले 6 महीनों से नियामक अपडेट सहित ईमेल अपडेट भेजने के लिए लिस्टमोंक का उपयोग कर रहे हैं। हम EC2 इंस्टेंस पर पोस्टल का उपयोग करके अपने स्वयं के SMTP इंस्टेंस होस्ट करते हैं और हमें डिलीवरेबिलिटी में कभी कोई समस्या नहीं हुई है। यदि यह वैध ईमेल है, तो मुझे नहीं लगता कि यह कोई बड़ी समस्या है।.
हम इस बात से सहमत हैं कि ग्राहकों को अपेक्षित संदेश भेजने से डिलीवरी संबंधी अधिकांश समस्याओं से बचा जा सकता है।
हमारे अनुभव के अनुसार, संदेशों की संख्या जितनी अधिक होगी, उतनी ही अधिक समस्याएं आने की संभावना होगी।
AWS EC2 सर्वर अक्सर Gmail में ब्लैकलिस्ट हो जाते हैं - भेजे गए सभी संदेश स्पैम फोल्डर में चले जाते हैं।
RealSender समर्पित आईपी एसएमटीपी सर्वर,
जो एक विश्वसनीय और लगातार निगरानी वाले वातावरण में संचालित होते हैं।
नाम के बारे में
goberoi ने 13 जुलाई, 2019 को पूछा [–] बिल्कुल अचानक सवाल: आपने यह नाम कैसे चुना? knadh ने 13 जुलाई, 2019 को कहा [–] मुझे ठीक से याद नहीं है, लेकिन मुझे लगता है कि इसके पीछे सोच कुछ इस तरह थी: "परेशानी मुक्त, शांतिपूर्ण सूची प्रबंधन"।.
चलिए इसे आजमाते हैं
आप डॉकर इमेज का उपयोग करके कुछ ही मिनटों में एक कार्यशील डेमो इंस्टॉलेशन प्राप्त कर सकते हैं ।
से Listmonk डेमो खाता मांगें ।
» शीर्ष पर वापस जाएँ
न्यूज़लेटर कैसे भेजें
ब्लैकलिस्ट किए जाने के बाद, एक प्रमुख एंटी-स्पैम सेवा का ग्राहक सहायता अक्सर जवाब देता है:
"कृपया अपनी ईमेल सूची की स्वच्छता की जांच करें ताकि यह सुनिश्चित हो सके कि प्राप्तकर्ताओं को आपके ईमेल में रुचि है"।
“सूची स्वच्छता” और “प्राप्तकर्ताओं की रुचि” के कई पहलू हैं:
ए - मशीन की तरफ - "सूची स्वच्छता"
-
सदस्यता और सदस्यता रद्द करने की प्रक्रिया सुचारू रूप से प्रबंधित होनी चाहिए;
ग्राहक को अपना ईमेल पता सत्यापित करना होगा (दोहरा ऑप्ट-इन), और
प्राप्तकर्ताओं को आसानी से और निश्चित रूप से सदस्यता रद्द करने (ऑप्ट-आउट) में सक्षम होना चाहिए।
-
केवल सक्रिय और पूरी तरह से जुड़े हुए प्राप्तकर्ताओं को ही संदेश भेजें;
निष्क्रिय या भरे हुए ईमेल बॉक्स वाले प्राप्तकर्ताओं को बार-बार संदेश न भेजें;
निष्क्रिय प्राप्तकर्ताओं को संदेश भेजना बंद कर दें; यदि वे कोई प्रतिक्रिया नहीं देते हैं, तो यह स्पष्ट संकेत है कि उन्हें कोई रुचि नहीं है।
-
सामग्री को अच्छी तरह से पेज में विभाजित किया जाना चाहिए (केवल एक छवि नहीं) और "रिस्पॉन्सिव" होना चाहिए, ताकि इसे कई डिवाइसों पर पढ़ा जा सके।
अन्यथा, स्पैम फ़िल्टर संदेश को प्राप्तकर्ता के इनबॉक्स तक पहुंचने से पहले ही ब्लॉक कर सकते हैं।
-
यह सुनिश्चित करें कि मशीनें यह पहचान सकें कि
ईमेल कौन भेज रहा है। प्रमाणीकरण से गंतव्य मेल सर्वर संदेशों को विश्वसनीय प्रेषकों द्वारा भेजे गए संदेशों के रूप में पहचान सकते हैं।
बी - मानवीय पक्ष पर - "प्राप्तकर्ताओं का हित"
-
सब्सक्राइबर्स को प्राप्त होने वाली सामग्री की अपेक्षा रखनी चाहिए;
प्राप्तकर्ताओं को आपके संदेश का बेसब्री से इंतजार करना चाहिए और उसकी सराहना करनी चाहिए।
-
उपयोगकर्ता प्रतिक्रियाओं को प्रबंधित करना आवश्यक है;
कभी-कभी कुछ गड़बड़ हो जाती है या किसी प्राप्तकर्ता को आपसे संवाद करने की आवश्यकता होती है,
शायद सिर्फ यह बताने के लिए कि वह अब और संदेश प्राप्त नहीं करना चाहता, भले ही अनसब्सक्राइब लिंक मौजूद हो।
मशीन की तरफ - "सूची स्वच्छता"
ऊपर बताए गए बिंदुओं को कुछ सौ प्राप्तकर्ताओं वाली छोटी सूचियों के लिए आसानी से प्रबंधित किया जा सकता है।
अक्सर प्रेषक उन्हें व्यक्तिगत रूप से जानता है, क्योंकि वे ग्राहक या किसी संगठन के सदस्य होते हैं।
जब ईमेल भेजने वालों की सूची बड़ी हो, जिसमें हजारों प्राप्तकर्ता हों
और ईमेल तैयार करने में अधिक लोग शामिल हों, तो मामला जटिल हो जाता है।
ऐसे में पेशेवर उपकरणों का उपयोग करना अनिवार्य है।
इंटरनेट पर ईमेल मार्केटिंग के लिए कई पेशेवर समाधान उपलब्ध हैं, जिनमें से
अंतरराष्ट्रीय स्तर पर सबसे प्रसिद्ध मेलचिम्प
। कई वेबसाइटें मेलचिम्प के विकल्प।
ईमेलट्रेंड्स का मिशन "ईमेल पर नियंत्रण वापस लेना" है,
इसी कारण हम एक वैकल्पिक तरीका सुझाते हैं।
W3Techs के अनुसार, इंटरनेट पर मौजूद सभी वेबसाइटों में से 40% वर्डप्रेस द्वारा संचालित हैं
और यह ओपन सोर्स श्रेणी में पूरे इंटरनेट पर सबसे लोकप्रिय तकनीक है।
200,000 से अधिक सक्रिय इंस्टॉलेशन के साथ, मेलपोएट
न्यूज़लेटर के लिए सबसे अधिक उपयोग किए जाने वाले वर्डप्रेस प्लगइन में से एक है ।
MailPoet एक ओपन सोर्स सॉफ्टवेयर है और 2020 के अंत से
Wordpress की मूल कंपनी Automattic से जुड़ी कंपनियों का हिस्सा है ।
कुछ स्क्रीनशॉट आपको यह समझने में मदद कर सकते हैं कि विभिन्न बिंदुओं को कैसे पूरा किया जाता है:
सदस्यता और सदस्यता रद्द करना
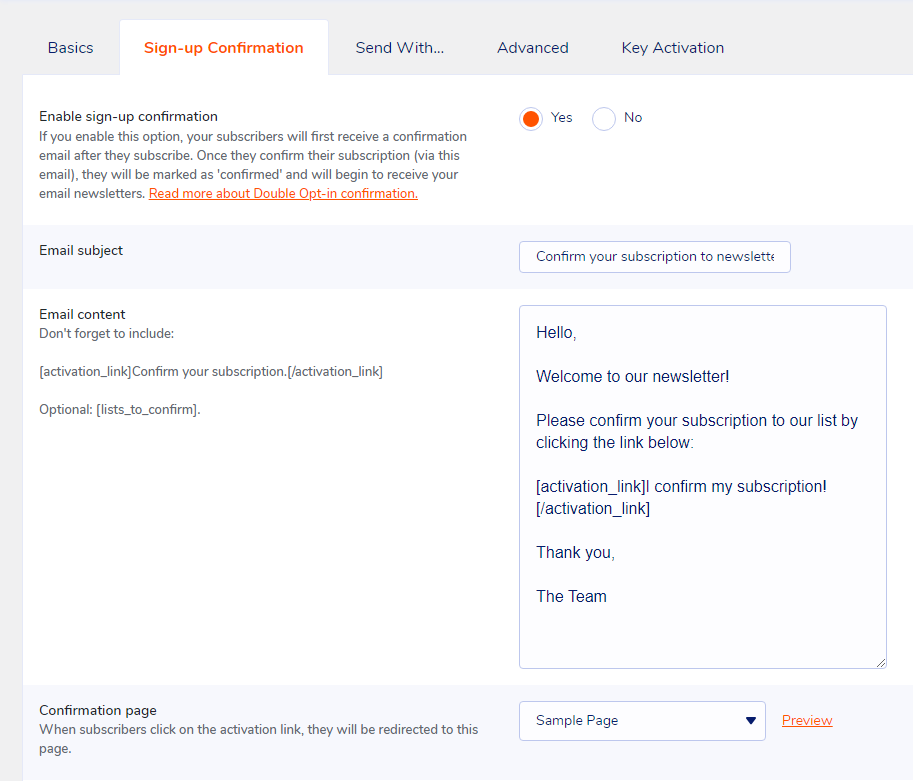
पूरी तरह से संलग्न प्राप्तकर्ता
ग्राहक की स्थिति को "बाउंस" में बदलें
प्रतिक्रियाशील ईमेल टेम्पलेट्स
Mailpoet का एक "फ्रीमियम" लाभ मॉडल है, जो आपको यह विकल्प चुनने की अनुमति देता है:
"मुझे केवल प्रीमियम चाहिए, कोई ईमेल भेजना नहीं"।
RealSender के डेडिकेटेड SMTP सर्वर को “Send With… > Other” विकल्प के माध्यम से कॉन्फ़िगर किया जा सकता है।
“Bounce Handler MailPoet” प्लगइन, RealSender द्वारा प्रदान किए गए न्यूज़लेटर मेलबॉक्स
, भेजे गए ईमेल संदेशों के सही प्रमाणीकरण की गारंटी देता है।
» शीर्ष पर वापस जाएँ
मानवीय पक्ष - "प्राप्तकर्ता का हित"
मानवीय पक्ष को हासिल करना अधिक कठिन है,
तकनीकी प्रबंधन के सही न होने पर
अंतर पैदा करता है ।
"प्रासंगिक बनें"
नारा इस्तेमाल किया जाता था।
जब आप उन लोगों को मूल्यवान जानकारी भेजते हैं जिन्हें
आप लंबे समय से बातचीत करने के बाद गहराई से जानते हैं,
तो इससे कोई फर्क नहीं पड़ता कि फॉर्मेटिंग कितनी खराब है
या संदेश स्पैम फोल्डर में जाता है या नहीं।
वे तकनीकी खामियों को हमेशा माफ कर देंगे,
वे आपके ईमेल का इंतजार करेंगे, उन्हें पढ़ेंगे
और जरूरत पड़ने पर "स्पैम नहीं" बटन पर क्लिक करेंगे।
» शीर्ष पर वापस जाएँ
निजी ईमेल कैसे भेजें
निजी और एन्क्रिप्टेड ईमेल कैसे भेजें?
ईमेल न तो निजी है और न ही सुरक्षित।
इसे गोपनीयता या सुरक्षा को ध्यान में रखकर डिज़ाइन नहीं किया गया था।
आपके ईमेल को ट्रांजिट में संभालने वाला कोई भी व्यक्ति इसे पढ़ सकता है,
जिसमें आपका आईएसपी, एक हैकर या एनएसए (अमेरिकी राष्ट्रीय सुरक्षा एजेंसी) शामिल हैं।
सारांश:
आज क्या हो रहा है
“कानूनी” पक्ष पर
किसी भी जानकारी का महत्व तभी पता चलता है जब आप उसे
भविष्य में प्राप्त होने वाली किसी अन्य जानकारी से जोड़ सकें।
चूंकि आप उन बिंदुओं को नहीं जोड़ सकते जो आपके पास नहीं हैं, यह हमें
हर चीज को इकट्ठा करने और उसे हमेशा के लिए अपने पास रखने की कोशिश करने के लिए प्रेरित करता है।
“उन्होंने कहा है कि यह सिर्फ मेटाडेटा है, यह सिर्फ मेटाडेटा है, […]
आप किससे बात कर रहे हैं, कब बात कर रहे हैं, आपने कहाँ यात्रा की।
ये सभी मेटाडेटा इवेंट हैं।
PRISM सामग्री के बारे में है। […] वे सभी इसे देख सकते हैं क्योंकि यह एन्क्रिप्टेड नहीं है।”
दर्जनों मनोवैज्ञानिक अध्ययन यह साबित करते हैं
कि जब किसी व्यक्ति को पता होता है कि उस पर नज़र रखी जा रही है, तो
उसका व्यवहार कहीं अधिक अनुरूपतापूर्ण और आज्ञाकारी हो जाता है।
[…] व्यापक निगरानी मन में एक कैदखाना बना देती है […]
“अवैध” पक्ष पर
धोखाधड़ी करने वाले लोग किसी कंपनी के कंप्यूटर नेटवर्क में घुसपैठ करने
और वित्तीय मामलों से संबंधित ईमेल आदान-प्रदान तक पहुंचने के लिए मैलवेयर का भी उपयोग कर सकते हैं।
बिजनेस ईमेल कॉम्प्रोमाइज (बीईसी)—जिसे ईमेल अकाउंट कॉम्प्रोमाइज (ईएसी) भी कहा जाता है—
ऑनलाइन होने वाले सबसे अधिक वित्तीय नुकसान पहुंचाने वाले अपराधों में से एक है।
बीईसी घोटाले में, अपराधी एक ईमेल संदेश भेजते हैं जो किसी ज्ञात स्रोत से आया हुआ प्रतीत होता है
और उसमें एक वैध अनुरोध किया जाता है […]
शीर्ष पर वापस जाएं
चुनौतियाँ
गुमनामी और गोपनीयता
गुमनामी गोपनीयता से अलग है
[...] हम संदेशों को एन्क्रिप्ट कर रहे हैं
ताकि अगर लोगों को पता भी चल जाए कि हमने संदेश भेजा है तो
वे उसे पढ़ न सकें,
लेकिन कभी-कभी हम यह भी नहीं चाहते कि लोगों को पता चले कि हमने कोई संदेश भेजा है।
इंटरनेट पर गुमनामी हासिल करना मुश्किल है।
इसके लिए आपके द्वारा उपयोग किए जाने वाले उपकरणों का गहन ज्ञान होना आवश्यक है।
यह गाइड आपको इसकी जटिलता का अंदाजा दे सकती है:
निजी ईमेल प्रदाता
गोपनीयता प्राप्त करना आसान है।.
भले ही आपके पास छिपाने के लिए कुछ भी न हो, एन्क्रिप्शन का उपयोग करने से
उन लोगों की गोपनीयता की रक्षा करने में मदद मिलती है जिनसे आप संवाद करते हैं
और बड़े पैमाने पर निगरानी प्रणालियों के लिए काम मुश्किल हो जाता है।
अगर आपके पास छिपाने के लिए कुछ महत्वपूर्ण है, तो आप अकेले नहीं हैं;
ये वही उपकरण हैं जिनका उपयोग व्हिसलब्लोअर अपनी पहचान की रक्षा करते
हुए मानवाधिकारों के हनन, भ्रष्टाचार और अन्य अपराधों पर प्रकाश डालने के लिए करते हैं।
सबसे पहला और आवश्यक कदम है अपनी सुरक्षा सुनिश्चित करना
और अपने संचार की निगरानी को यथासंभव कठिन बनाना।
एंड-टू-एंड एन्क्रिप्शन
ईमेल के लिए एंड-टू-एंड (ई2ईई) एन्क्रिप्शन का उपयोग यह सुनिश्चित करने के लिए किया जा सकता है
कि संदेश की सामग्री को केवल प्रेषक और प्राप्तकर्ता ही पढ़ सकें।
इस सुरक्षा के बिना नेटवर्क प्रशासकों,
ईमेल प्रदाताओं और सरकारी एजेंसियों के लिए आपके संदेशों को पढ़ना आसान हो जाता है।
ई-टू-ईई को सफल बनाने के लिए प्रेषक और प्राप्तकर्ता दोनों को सावधानी बरतनी चाहिए।
इसमें शामिल किसी भी पक्ष की एक भी गलती ई-टू-ईई की सुरक्षा को भंग करने के लिए पर्याप्त हो सकती है।
ईमेल मेटाडेटा, जैसे प्रेषक का ईमेल पता, प्राप्तकर्ता का ईमेल पता, दिनांक और समय, e2ee का उपयोग करके सुरक्षित नहीं किया जा सकता है।
e2ee का उपयोग करने पर भी ईमेल का विषय असुरक्षित और आसानी से पढ़ा जा सकता है।
शीर्ष पर वापस जाएं
समाधान
< तकनीकी > प्रिटी गुड प्राइवेसी - जिसे पीजीपी के नाम से भी जाना जाता है
PGP सॉफ्टवेयर डेटा को एन्क्रिप्ट और डिक्रिप्ट करने के लिए OpenPGP एन्क्रिप्शन मानक
(RFC 4880) का पालन करता है।
पीजीपी आपके ईमेल के मुख्य भाग को एक ऐसे कोड में एन्क्रिप्ट करता है
जिसे केवल सही व्यक्ति ही पढ़ सकता है।
PGP लगभग किसी भी कंप्यूटर या स्मार्टफोन पर चलता है।
यह मुफ्त लाइसेंस वाला सॉफ्टवेयर है और इसके लिए कोई शुल्क नहीं लगता।
प्रत्येक उपयोगकर्ता के पास एक अद्वितीय सार्वजनिक कुंजी और एक निजी कुंजी होती है,
जो संख्याओं की यादृच्छिक स्ट्रिंग होती हैं।
आपकी सार्वजनिक कुंजी किसी भौतिक कुंजी की तरह नहीं है, क्योंकि यह एक ऑनलाइन डायरेक्टरी में है, जहाँ से लोग इसे डाउनलोड कर सकते हैं।
लोग आपकी सार्वजनिक कुंजी का उपयोग PGP के साथ मिलकर आपको भेजे जाने वाले ईमेल को एन्क्रिप्ट करने के लिए करते हैं।
आपकी निजी कुंजी एक भौतिक कुंजी की तरह होती है, क्योंकि आप इसे अपने पास (अपने कंप्यूटर पर) रखते हैं।
आप PGP और अपनी निजी कुंजी का उपयोग करके दूसरों द्वारा भेजे गए एन्क्रिप्टेड ईमेल को डिकोड करते हैं।
अगर पीजीपी (पीजीपी) से एन्क्रिप्ट किया गया कोई ईमेल गलत हाथों में पड़ जाए, तो वह बिल्कुल बेमानी लगेगा।
असली प्राप्तकर्ता की निजी कुंजी के बिना, उसे पढ़ना लगभग असंभव है।
जासूसी से खुद को बचाने के लिए, हमें यह सीखना होगा कि पीजीपी का उपयोग कब करना है
और ईमेल पते साझा करते समय अपनी सार्वजनिक कुंजी साझा करना शुरू करना होगा।
< तकनीकी > पीजीपी एन्क्रिप्शन का उपयोग कैसे करें
PGP का उपयोग करने के लिए, आपको एक सार्वजनिक कुंजी और एक निजी कुंजी (जिन्हें एक साथ कुंजीजोड़ी कहा जाता है) की आवश्यकता होगी।
प्रत्येक कुंजी यादृच्छिक रूप से उत्पन्न संख्याओं और अक्षरों की एक लंबी स्ट्रिंग होती है जो आपके लिए अद्वितीय होती है।
आपकी सार्वजनिक और निजी कुंजियाँ एक विशेष गणितीय फ़ंक्शन द्वारा आपस में जुड़ी होती हैं।
संदेशों की कुंजियों और एन्क्रिप्शन/डिक्रिप्शन को प्रबंधित करने वाला एक एप्लिकेशन आवश्यक है,
यहाँ कुछ सबसे लोकप्रिय एप्लिकेशन दिए गए हैं:
< आसान > पीजीपी एन्क्रिप्शन के विकल्प
जो साझेदार पहले से ही PGP का उपयोग कर रहा है, उसके साथ सुरक्षित संचार के लिए PGP सबसे अच्छा समाधान है।
अपने समकक्ष को PGP का उपयोग शुरू करने के लिए कहना कठिन हो सकता है।
वे सेवाएं जो आपको किसी रहस्य को केवल एक बार साझा करने की अनुमति देती हैं, एक विकल्प हैं।.
जब आप कोई जानकारी केवल एक बार भेजते हैं, तो ऐसे ओपन-सोर्स वेब ऐप मौजूद होते हैं
जो आपको ऐसी जानकारी दर्ज करने की अनुमति देते हैं जिसे केवल एक बार ही देखा जा सकता है।
प्राप्तकर्ता द्वारा पेज खोलने के बाद, जानकारी हटा दी जाती है,
और आपके चैट लॉग या ईमेल में केवल एक खराब लिंक ही रह जाता है।
यह उतना मजबूत तो नहीं है जितना कि आपकी पूरी टीम द्वारा PGP का उपयोग करना, लेकिन इसे सेट अप करना या समझाना बहुत आसान है।
हमने इसका उपयोग करके अपेक्षाकृत गैर-तकनीकी लोगों को लॉगिन जानकारी भेजी है, और उन्हें यह उपयोग करने में आसान लगा है।
उदाहरण (पासवर्ड जोड़े बिना):
मान लीजिए आपके पास एक पासवर्ड है। आप इसे अपनी सहकर्मी जेन को देना चाहते हैं। आप इसे ईमेल कर सकते हैं, लेकिन फिर यह उसके ईमेल में चला जाएगा, जिसका बैकअप लिया जा सकता है, और संभवतः यह NSA द्वारा नियंत्रित किसी स्टोरेज डिवाइस में है। अगर जेन को पासवर्ड का लिंक मिल जाता है और वह उसे कभी नहीं देखती, तो पासवर्ड गायब हो जाता है। अगर NSA को लिंक मिल जाता है, और वे पासवर्ड देख लेते हैं... तो उनके पास पासवर्ड होगा। साथ ही, जेन पासवर्ड नहीं पा सकती, लेकिन अब जेन को पता चल गया है कि कोई न केवल उसके ईमेल में देख रहा है, बल्कि लिंक पर क्लिक भी कर रहा है।.
इनमें से कुछ सेवाएं, जो पूरी तरह से निःशुल्क और ओपनसोर्स हैं, नीचे सूचीबद्ध हैं।
आप चाहें तो अपने स्वयं के वेब सर्वर पर भी एक इंस्टेंस होस्ट कर सकते हैं।
PrivateBin (PasteBin के सुरक्षित संस्करण की तरह) PHP में विकसित किया गया है।
PrivateBin का कोड GitHub पर प्रकाशित है - इसे 3100 स्टार मिले हैं।
PrivateBin के निर्देश एक अलग वेबसाइट पर उपलब्ध हैं।
OneTimeSecret को Ruby में विकसित किया गया है।
OneTimeSecret का कोड और निर्देश GitHub पर प्रकाशित हैं - 1200 स्टार्स
SnapPass पाइथन भाषा में लिखा गया है। इसे मूल रूप से Pinterest द्वारा विकसित किया गया था।
SnapPass का कोड और निर्देश GitHub पर प्रकाशित हैं - 600 स्टार्स
शीर्ष पर वापस जाएं
बीसीसी ईमेल कैसे भेजें और सीमित करें
Bcc ईमेल कैसे भेजें और सीमित करें?
“Cc” का अर्थ है “कार्बन कॉपी”, जो (पुराने) अर्थ में टाइपराइटर पर कार्बन पेपर का उपयोग करके
कॉपी बनाने से संबंधित है ।
ईमेल में “Bcc:” फ़ील्ड (जहाँ “Bcc” का अर्थ “ब्लाइंड कार्बन कॉपी” है)
में संदेश प्राप्तकर्ताओं के पते होते हैं,
जिन्हें संदेश के अन्य प्राप्तकर्ताओं को प्रकट नहीं किया जाना चाहिए।
– IETF rfc 2822 “इंटरनेट संदेश प्रारूप”
Bcc और Cc में अंतर प्राप्तकर्ता की गोपनीयता से संबंधित है।
Cc सुविधा का उपयोग करने पर, Cc फ़ील्ड में मौजूद ईमेल पते
ईमेल के सभी प्राप्तकर्ताओं को दिखाई देते हैं।
बीसीसी में शामिल व्यक्ति सीधे प्राप्तकर्ता (टू:) को देख सकता है, लेकिन
वह यह नहीं जान पाएगा कि ईमेल में और किसे बीसीसी किया गया है।
बीसीसी को अक्सर एक आसान और उपयोग में आसान सामूहिक ईमेल वितरण प्रणाली के रूप में देखा जाता है।
बीसीसी के उपयोग के फायदे और नुकसान का संक्षिप्त विश्लेषण दिया गया है
पृष्ठ के अंत में, कुछ सुझावों के साथ निष्कर्ष दिए गए हैं ।
पेशेवरों
यह आसान है: इसे कोई भी इस्तेमाल कर सकता है।.
- यह कई ईमेल प्राप्तकर्ताओं से संपर्क करने का एक आसान तरीका है।
- ईमेल क्लाइंट का उपयोग करने वाला कोई भी व्यक्ति इसका लाभ उठा सकता है।
- सही तरीके से इस्तेमाल करने पर, यह प्राप्तकर्ताओं की ईमेल आईडी का खुलासा न करके उनकी गोपनीयता का सम्मान करता है।
शीर्ष पर वापस जाएं
दोष
ईमेल बिना पूर्व जाँच के संदेश भेजने का एक माध्यम है।
बीसीसी (BCC) का उपयोग करने से इसकी पहुँच सैकड़ों या हजारों संपर्कों तक बढ़ जाती है।
बीसीसी को एक उच्च जोखिम वाला, संभावित रूप से खतरनाक संचार उपकरण
माना जाना चाहिए ।
- यह एक त्रुटि-प्रवण प्रक्रिया है, इसके जोखिम इस प्रकार हैं:
- गलती से सीसी फ़ील्ड में बीसीसी प्राप्तकर्ताओं को जोड़ देना
आमतौर पर ब्रांड को गंभीर नुकसान पहुंचाता है।
इस स्थिति से निकलने का सबसे आम तरीका एक नया माफीनामा भेजना है।
» सभी प्राप्तकर्ताओं के नाम सार्वजनिक हो जाते हैं।
» "सभी को उत्तर दें" का अनजाने में (और कभी-कभी जानबूझकर) उपयोग
अनियंत्रित ईमेल श्रृंखलाएं उत्पन्न करता है।
जिससे एक ही श्रेणी से संबंधित लोगों (जैसे बीमारी, अभिविन्यास या विश्वास) की
पहचान होती है, तो कोई व्यक्ति
जीडीपीआर के परिप्रेक्ष्य से गोपनीयता का उल्लंघन कर सकता है।
- गलती से किसी को मुख्य (दृश्यमान) प्राप्तकर्ता के रूप में जोड़ देना
- किसी को जोड़ना भूल गए हों या किसी ऐसे व्यक्ति को जोड़ दिया हो जिसे संदेश नहीं मिलना चाहिए
- स्पैम के रूप में वर्गीकृत होने की उच्च संभावना है
- समस्या यह है कि अधिकांश स्पैमर BCC का उपयोग करके संदेश भेजते हैं,
जबकि गंतव्य मेल सर्वर BCC संदेशों को स्वीकार करने में सतर्क रहते हैं।
- अगर मैं आपको Bcc का इस्तेमाल करके कोई मैसेज भेजता हूं, और
आपको कोई ऐसा ईमेल मिलता है जो आपके लिए नहीं है,
तो स्पैम का मूल्यांकन करते समय यह मैसेज के खिलाफ एक नकारात्मक बात मानी जाएगी।
- कई ईमेल पतों पर एक ही संदेश भेजा जाएगा
; इन्हें गिनना और ब्लॉक करना आसान है।
- गलत पतों पर कोई नियंत्रण नहीं है
- एक ही प्राप्तकर्ता में दो या तीन ईमेल पते हो सकते हैं,
इससे उस प्राप्तकर्ता को ईमेल भेजने में समस्या आ सकती है, भले ही एक या अधिक पते सही हों।
- व्याकरणिक रूप से गलत पते बिना किसी चेतावनी के स्वीकार कर लिए जाते हैं,
उदाहरण के लिए, यदि @ चिह्न गायब हो या रिक्त स्थान हों।
- कोई वैयक्तिकरण नहीं / कम प्रभाव / बहुत कम या कोई प्रतिक्रिया नहीं
- संदेश अनिवार्य रूप से मानक और "अनाम" होगा;
कोई व्यक्तिगत संचार संभव नहीं है, न ही "प्रिय श्रीमान/श्रीमती..." लिखा होगा।
- आपके BCC में शामिल प्राप्तकर्ताओं को एक ऐसा संदेश मिलेगा जो किसी और के लिए भेजा गया है और
जिस पर शायद ही वे ध्यान देंगे या प्रतिक्रिया देंगे।
- तकनीकी समस्याएं होने की पूरी संभावना है।
- स्पैमर या हैकरों द्वारा की गई किसी भी प्रकार की दुरुपयोगपूर्ण कार्रवाई से कई प्राप्तकर्ताओं पर तुरंत असर पड़ सकता है,
जिससे एसएमटीपी सर्वर की प्रतिष्ठा को नुकसान पहुंच सकता है (अर्थात सर्वर को ब्लैकलिस्ट किया जा सकता है)।
- प्रेषक के मेलबॉक्स में बाउंस ईमेल की संख्या बहुत अधिक हो सकती है (उपयोगकर्ता अज्ञात, मेलबॉक्स भरा हुआ, आदि)।
इनकी संख्या भेजे गए ईमेल के 5% से 20% के बीच हो सकती है।
- ईमेल भेजने से ईमेल डिलीवरी सिस्टम (एसएमटीपी सर्वर) पर बुरा असर पड़ सकता है, जैसे:
बहुत सारे "बाद में फिर से कोशिश करें" जवाब, मेल-क्यू में बड़ी संख्या में संदेश, सिस्टम क्रैश होना।
शीर्ष पर वापस जाएं
निष्कर्ष
- सीमाएँ निर्धारित करें
- अपने ईमेल प्रदाता द्वारा अनुमत प्राप्तकर्ताओं की संख्या की जाँच करें।
पूरी तरह सुनिश्चित होने के लिए स्वयं प्रयास करें।
RealSender परीक्षण के लिए 300 @bogusemail.net पतों की सूची साझा करता है,
संदेश एक "ब्लैक-होल" मेल सर्वर तक पहुँचेंगे:
bogusemail-test.txt
- एक संदेश में प्राप्तकर्ताओं की संख्या को सीमित करके, जैसे कि 20,
छोटे समूहों में विभाजित करके हजारों ईमेल पतों पर
आसानी से संदेश भेजना संभव हो जाता है।
- पेशेवर बनें
- विभिन्न चैनलों के माध्यम से ही बड़े पैमाने पर ईमेल भेजने की अनुमति दें।
- कई संदेश भेजते समय अलग-अलग 'प्रेषक' पते का उपयोग करें,
उदाहरण के लिए कोई दूसरा सबडोमेन, जैसे @news.companyname.com।
केवल अधिकृत व्यक्तियों को ही इस पते तक पहुंच होगी
और वे इसे अधिक सावधानी से संभालेंगे।
- सुव्यवस्थित कार्यालयों में, जहां कई लोग ईमेल का उपयोग करते हैं और
सामूहिक ईमेल भेजने के लिए समर्पित ऐप्स का इस्तेमाल करते हैं,
पेशेवर प्रणालियों में अनुमोदन प्रक्रिया
और चरणबद्ध नियंत्रण होता है; इन्हें गलतियों से बचने के लिए डिज़ाइन किया गया है।
शीर्ष पर वापस जाएं
ईमेल मार्केटिंग का मापन करें
आप अपने ईमेल मार्केटिंग अभियानों के प्रदर्शन को कैसे माप सकते हैं?
निम्नलिखित जानकारी
इनक्समेल ईमेल मार्केटिंग प्लेटफॉर्म के साथ हमारे पंद्रह वर्षों के अनुभव से प्राप्त हुई है।
“ईमेल मार्केटिंग कैंपेन” क्या होते हैं?
ये अनुमति-आधारित भेजे जाने वाले ईमेल होते हैं,
जिनकी सामग्री आमतौर पर प्राप्तकर्ता की रुचियों के अनुसार अनुकूलित की जाती है,
और जहां प्रेषक प्राप्तकर्ताओं के व्यवहार के आधार पर प्रतिक्रिया डेटा प्राप्त कर सकता है।
ईमेल मार्केटिंग कैंपेन के प्रदर्शन पर आधारित रिपोर्टों
के लिए प्रतिक्रियाएँ या "फीडबैक डेटा" आधार बनते हैं
आइए समझते हैं कि ये क्या हैं और इन्हें कैसे मापा जाता है:
बेहतरीन तकनीकी उपकरण भी बेकार हैं यदि संदेश प्राप्तकर्ता के इनबॉक्स तक नहीं पहुँचते।
यहीं पर "ईमेल डिलीवरेबिलिटी" का महत्व सामने आता है:
ईमेल मार्केटिंग अभियान
अनुमति-आधारित विपणन
अनुमति-आधारित विपणन, जिसे "संवाद विपणन" भी कहा जाता है,
एक अवधारणा है जिसे सेठ गोडिन ने 1999 में अपनी बेस्टसेलर पुस्तक "परमिशन मार्केटिंग" में पेश किया था।
पुस्तक में इसे
टीवी और समाचार पत्रों जैसे पारंपरिक जनसंचार माध्यमों में आमतौर पर इस्तेमाल होने वाले "इंटरप्शन मार्केटिंग" के विपरीत के रूप में परिभाषित किया गया है।
इसका उद्देश्य व्यक्तिगत और प्रत्यक्ष संचार स्थापित करना,
दोनों पक्षों के बीच संबंध बनाना और एक ऐसे "मानवीय" संवाद को सक्रिय करना है
जिसका अनुभव दोनों पक्षों के लिए उपयोगी और समृद्ध हो।
शीर्ष पर वापस जाएं
उपयोगकर्ता प्रतिक्रियाओं को ट्रैक करना
प्राप्त गोपनीयता अनुमतियों के आधार पर, प्रेषक निम्नलिखित जानकारी रिकॉर्ड कर सकता है:
- एकत्रित डेटा
- किसी एक उपयोगकर्ता का डेटा (जैसे कि किसने ईमेल खोला, किसने क्लिक किया)
एकत्रित डेटा के माध्यम से
वैश्विक प्रतिक्रिया और सामान्य रुझानों
(जैसे कि कितने लोगों ने ईमेल खोला, कितने लोगों ने क्लिक किया)
व्यक्तिगत डेटा एकत्र करके और फिर
पिछली बातचीत और उपयोगकर्ता व्यवहार के आधार पर
एकल उपयोगकर्ता
डेटा प्राप्त करना संभव होता है।
शीर्ष पर वापस जाएं
उपयोगकर्ता ट्रैकिंग कैसे काम करती है
लिंक ट्रैकिंग एक ऐसी गतिविधि है जिसमें वेबसाइट के अंतिम यूआरएल को
एक काल्पनिक पते से बदल दिया जाता है, जो विज़िट को रिकॉर्ड करता है और उपयोगकर्ता को गंतव्य पृष्ठ पर पुनर्निर्देशित करता है।
ईमेल संदेशों के भीतर, केवल लिंक पर क्लिक को ही ट्रैक किया जा सकता है।
बाहरी छवियां, जिन्हें डाउनलोड करने से पहले ईमेल क्लाइंट पुष्टि मांगता है, उन्हें
ईमेल खोलने की दर जानने के लिए
आपको केवल बाहरी छवि यूआरएल को ट्रैक करने की आवश्यकता होती है ।
ट्रैकिंग में आमतौर पर केवल "मेल आईडी" रिकॉर्ड की जाती है,
जो भेजे गए मेल का एक अद्वितीय पहचानकर्ता होता है।
व्यक्तिगत ट्रैकिंग , सॉफ़्टवेयर द्वारा उत्पन्न एक या अधिक पैरामीटर को
विज़िट किए गए पृष्ठों में जोड़कर प्राप्त की जाती है
जैसे: example.com/test.html?id=54725788327466628654,
जहां "id" पैरामीटर एक विशिष्ट उपयोगकर्ता और संदेश में एक विशेष लिंक को संदर्भित करता है।
प्राप्त जानकारी
ईमेल मार्केटिंग एप्लिकेशन में प्राप्तकर्ता के डेटा को स्वचालित रूप से अपडेट
या क्लिक के स्रोत के बारे में विवरण वेब एनालिटिक्स प्लेटफॉर्म को भेज सकती है।
उदाहरण के लिए: एक ट्रैवल एजेंसी यह माप सकती है
कि उपयोगकर्ता समुद्र या पहाड़ों से संबंधित समाचारों पर कितनी बार क्लिक करता है, और
समय के साथ एक विशिष्ट काउंटर को बढ़ा सकती है।
एकत्रित डेटा से प्राप्तकर्ता के पसंदीदा गंतव्य का पता चलेगा।
शीर्ष पर वापस जाएं
ओपन रेट माप कैसे काम करता है
ट्रैक किए गए लिंक पर क्लिक और डाउनलोड की गई ट्रैक की गई छवियों द्वारा उत्पन्न "छिपे हुए क्लिक"
से प्राप्त डेटा को मिलाकर ओपन रेट को मापा जाता है ।
यदि किसी संदेश को ईमेल क्लाइंट के पूर्वावलोकन में खोला जाता है, तो
छवियों को डाउनलोड किए बिना या किसी लिंक पर क्लिक किए बिना,
यह जानना संभव नहीं है कि इसे खोला गया है।
2003 से, पहले आउटलुक और फिर अधिकांश ईमेल क्लाइंट्स ने
अपने उपयोगकर्ताओं की गोपनीयता की रक्षा के लिए
छवियों के स्वचालित डाउनलोड को अवरुद्ध करना शुरू कर दिया,
अन्यथा प्रत्येक ईमेल पढ़ने के लिए छवियों को ट्रैक किया जाता।
2013 से, जीमेल में छवियां डिफ़ॉल्ट रूप से स्वचालित रूप से प्रदर्शित होती हैं।
डाउनलोड एक तीसरे सर्वर द्वारा किया जाता है, जिसे "प्रॉक्सी" कहा जाता है,
जो उपयोगकर्ता के टर्मिनल को छुपाता है, लेकिन फिर भी ईमेल मार्केटिंग ऑपरेटरों को
यह जानने की अनुमति देता है कि छवि डाउनलोड हो गई है और संदेश खोला गया है।
अधिक जानकारी यहां मिल सकती है:
नया जीमेल इमेज प्रॉक्सी कैसे काम करता है और इसका आपके लिए क्या मतलब है।
ओपनिंग रेट का पंजीकरण सटीक नहीं होता, यह
वास्तविक ओपनिंग रेट से कम मान दर्शाता है।
फिर भी, इसे मापना अच्छा विचार है,
भले ही इससे विभिन्न अभियानों के परिणामों की तुलना की जा सके।
शीर्ष पर वापस जाएं
ईमेल वितरण क्षमता
बीज ईमेल
सबसे पहले यह जांचना आवश्यक है कि क्या ईमेल
आपकी सूची में मौजूद मुख्य फ्रीमेल डोमेन के
Google Apps और Office 365
के इनबॉक्स में आते हैं।
कंटेंट-एक्टिवेटेड स्पैम फ़िल्टर आमतौर पर URL में मौजूद डोमेन (http…) द्वारा सक्रिय होते हैं।
एक अच्छा सुझाव यह है कि अपने संदेशों के लिंक में केवल एक ही डोमेन का उपयोग करें।
यह डोमेन प्रेषक के पते में उपयोग किए गए डोमेन के समान होना चाहिए;
इसे "डोमेन अलाइनमेंट" कहा जाता है और यह फ़िशिंग फ़िल्टर से संबंधित जोखिम को कम करता है।
प्रेषक के पते में उपयोग किए गए डोमेन का
सबडोमेन होना चाहिए ।
आप प्रत्येक ईमेल प्रदाता के लिए एक "सीड" मेलबॉक्स सक्रिय करके
और फिर अपने ईमेल पते पर संदेशों को अग्रेषित करना शुरू करके वास्तविक परीक्षण कर सकते हैं।
प्रत्येक मेलबॉक्स को "टेस्ट मैसेज" विषय
और "टेस्ट मैसेज" सामग्री के साथ अपने डोमेन का लिंक भेजकर संदेश भेजें।
यदि संदेश स्पैम फ़िल्टर से बच जाता है, तो आपको यह अपने इनबॉक्स में प्राप्त हो जाएगा।
शीर्ष पर वापस जाएं
बाउंस दरें
ईमेल बाउंस होना सामान्य बात है।
इसका कारण छोड़े गए ईमेल पते,
भरे हुए मेलबॉक्स या अन्य तकनीकी समस्याएं हो सकती हैं।
आपकी सूची की "सफाई" के आधार पर,
बाउंस दर 5% से 20% के बीच भिन्न हो सकती है।
जैसे-जैसे ईमेल की संख्या बढ़ती है, बाउंस हुए ईमेल को मैन्युअल रूप से प्रबंधित करना असंभव हो जाता है।
ईमेल मार्केटिंग एप्लिकेशन में "बाउंस हैंडलर" नामक एक सुविधा होती है
जो अस्वीकृत संदेशों को स्वचालित रूप से डाउनलोड करती है,
उनका विश्लेषण करती है और उनकी सामग्री के अनुसार उन्हें वर्गीकृत करती है।
कुछ बार ईमेल ईमेल वापस आने पर (जैसे उपयोगकर्ता अज्ञात है या होस्ट पहुंच से बाहर है)
या फिर अधिक बार ईमेल ईमेल वापस आने पर (जैसे मेलबॉक्स भरा हुआ है)
गंतव्य ईमेल पता स्वचालित रूप से निष्क्रिय हो जाता है ।
अस्वीकृत संदेशों (बाउंस रेट)
या स्वीकृत संदेशों (डिलीवरी रेट) पर नज़र रखना महत्वपूर्ण है। इनका योग 100% होता है। इनके
मान में कोई भी परिवर्तन एक संकेत है जिसकी जांच की जानी चाहिए।
शीर्ष पर वापस जाएं
ईमेल मार्केटिंग बेंचमार्क
सबसे बड़े ईमेल मार्केटिंग प्लेटफॉर्म ऐसे मानक आंकड़े प्रकाशित करते हैं
जो उनके सभी ग्राहकों द्वारा एकत्रित किए गए डेटा पर आधारित होते हैं।
रिपोर्टों में प्रयुक्त तकनीकी शब्द:
- ओपनिंग: उन प्राप्तकर्ताओं की संख्या जिन्होंने
कम से कम एक ट्रैक किए गए लिंक पर क्लिक किया है या कम से कम एक ट्रैक की गई छवि खोली है।
- ओपन रेट: खोले गए संदेशों की संख्या / प्राप्तकर्ताओं की संख्या (बाउंस को छोड़कर)
- यूनिक क्लिक्स: उन प्राप्तकर्ताओं की संख्या जिन्होंने कम से कम एक बार लिंक पर क्लिक किया है
- क्लिक थ्रू रेट (CTR): अद्वितीय क्लिक / प्राप्तकर्ताओं की संख्या (बाउंस को छोड़कर)
- क्लिक टू ओपन रेट (CTOR): अद्वितीय क्लिक / ओपनिंग
यहां एक संक्षिप्त सूची दी गई है, जिनमें से अधिकांश अमेरिका से संबंधित हैं:
शीर्ष पर वापस जाएं
स्पैम किसे माना जाता है?
किन उपयोगकर्ताओं और मेल सर्वरों को स्पैम ईमेल माना जाता है?
RealSender के साथ अपने अनुभव के आधार पर ,
हमने उन मुख्य बिंदुओं को संक्षेप में बताने का प्रयास किया है जो इनबॉक्स में डिलीवरी को प्रभावित कर सकते हैं।
यदि संदेश प्राप्तकर्ताओं द्वारा अपेक्षित/वांछित नहीं हैं, तो
अन्य बिंदुओं का मूल्यांकन करना व्यर्थ है ।
उपयोगकर्ताओं की प्रतिक्रियाएँ
प्रेषक को प्राप्तकर्ता की स्थिति को ध्यान में रखते हुए यह समझने की कोशिश करनी चाहिए कि ईमेल संदेश के साथ कैसा व्यवहार किया जाएगा।
उपयोगकर्ता की शिकायतों के कारण पूरे एसएमटीपी सर्वर या डोमेन नाम को ब्लैकलिस्ट किया जा सकता है, जिससे भविष्य के सभी संदेशों की डिलीवरी प्रभावित हो सकती है।
- उपयोगकर्ता आमतौर पर* अपने इनबॉक्स को प्रबंधित कर सकते हैं: "स्पैम" वही होता है जिसे हर उपयोगकर्ता स्पैम मानता है
* = कई फ्रीमेल प्रदाता अपने "आंतरिक विज्ञापन" से ऑप्ट-आउट करने का विकल्प नहीं देते हैं
- उपयोगकर्ता जीमेल में "स्पैम की रिपोर्ट करें" बटन
या आउटलुक/हॉटमेल में "जंक" बटन पर
- आधुनिक मेल सर्वरों के स्पैम फ़िल्टर उपयोगकर्ता की शिकायतों से जुड़े होते हैं। "स्पैम के रूप में रिपोर्ट करें" पर एक निश्चित संख्या में क्लिक होने के बाद,
समान सामग्री वाले सभी संदेश सीधे स्पैम फ़ोल्डर में भेज दिए जाते हैं।
ईमेल संदेशों को स्वीकार करने के लिए कुछ बुनियादी तकनीकी सेटिंग्स आवश्यक हैं।.
आईपी पता और आईपी वर्ग प्रतिष्ठा
- एसएमटीपी सर्वर आईपी को ब्लैकलिस्ट करना: आप "ब्लैकलिस्ट चेक" लिखकर गूगल पर कई टूल खोज सकते हैं।
- एसएमटीपी सर्वर आईपी क्लास प्रतिष्ठा के बारे में अधिक जानकारी के लिए, हमारा ब्लॉग लेख देखें: एसएमटीपी आईपी प्रतिष्ठा मायने रखती है।
- यदि संदेश व्यक्तिगत कंप्यूटर से भेजे जा रहे हैं, तो इंटरनेट कनेक्शन के सार्वजनिक आईपी पते की विश्वसनीयता की भी जांच की जानी चाहिए
(कुछ एसएमटीपी सर्वर प्रदाता इंटरनेट कनेक्शन के आईपी पते को छिपा देते हैं, ताकि प्राप्तकर्ता के सिस्टम को केवल उनका आईपी पता ही दिखाई दे)।
सही एसएमटीपी सर्वर सेटअप
- DNS को रिवर्स करके
यह सुनिश्चित करें कि आपके मेल सर्वर का IP पता उस डोमेन नाम की ओर इंगित करता है जिसका उपयोग आप मेल भेजने के लिए करते हैं।
- ईमेल को रूट करने और डिलीवर करने वाला एप्लिकेशन, जिसे मेल ट्रांसफर एजेंट कहते हैं, को
IETF द्वारा प्रकाशित नवीनतम RFC के अनुसार ठीक से कॉन्फ़िगर किया जाना चाहिए (
उदाहरण के लिए देखें: Postfix को RFC के अनुरूप बनाना)।
उचित ईमेल प्रमाणीकरण
अपने ईमेल और डोमेन नाम की प्रामाणिकता सुनिश्चित करने के लिए SPF और DKIM जैसी ईमेल प्रमाणीकरण विधियों का उपयोग करें।
इसका एक और फायदा यह है कि इससे आपके ईमेल डोमेन की धोखाधड़ी को रोकने में मदद मिलती है।
- SPF एक पथ-आधारित ईमेल प्रमाणीकरण प्रोटोकॉल है जो ईमेल प्राप्तकर्ताओं को यह निर्धारित करने की अनुमति देता है कि प्रेषक DNS TXT रिकॉर्ड में प्रेषक द्वारा प्रकाशित जानकारी के आधार पर प्रेषक के आउटबाउंड MTA के IP पते का मूल्यांकन करके संदेश के हेडर में डोमेन का उपयोग करने के लिए अधिकृत है या नहीं। SPF को IETF RFC 4408 में परिभाषित किया गया है।.
- डीकेआईएम एक ईमेल प्रमाणीकरण प्रोटोकॉल है जो प्रेषक को सार्वजनिक कुंजी क्रिप्टोग्राफी का उपयोग करके भेजे गए ईमेल पर हस्ताक्षर करने की सुविधा देता है, जिसे प्राप्तकर्ता द्वारा सत्यापित किया जा सकता है। डीकेआईएम को आईईटीएफ आरएफसी 4871 में परिभाषित किया गया है। जीमेल और अन्य बड़ी कंपनियों ने इंटरनेट मेल से फ़िशिंग और स्पूफिंग को पूरी तरह से समाप्त करने के लिए डीकेआईएम मानक को अपनाया है।.
- DMARC, ईमेल प्रमाणीकरण के लिए स्थापित SPF और DKIM मानकों पर निर्भर करता है। गंतव्य मेल सर्वर, प्रेषक की "DMARC नीति" के आधार पर अप्रमाणित मेल पर कार्रवाई करते हैं और परिणाम की जानकारी प्रेषक को देते हैं। DMARC को इंटरनेट इंजीनियरिंग टास्क फोर्स के प्रकाशित दस्तावेज़ RFC 7489 में परिभाषित किया गया है।.
स्पैमअसेसिन चेक
- स्पैमअसासिन एक सर्वर-साइड सॉफ़्टवेयर है, जिसका उपयोग ईमेल स्पैम फ़िल्टरिंग के लिए किया जाता है। यह स्पैम का पता लगाने के लिए कई तकनीकों का उपयोग करता है।
प्रत्येक परीक्षण का एक स्कोर होता है। स्कोर सकारात्मक या नकारात्मक हो सकते हैं, सकारात्मक मान "स्पैम" और नकारात्मक मान "हैम" (गैर-स्पैम) दर्शाते हैं।
प्राप्तकर्ता के लिए डिफ़ॉल्ट स्कोर सीमा "5.0" है। यदि किसी ईमेल का स्कोर सीमा से अधिक होता है, तो उसे स्पैम के रूप में चिह्नित किया जाता है।
इसका इतना व्यापक रूप से उपयोग किया जाता है कि ईमेल संदेश भेजने से पहले स्कोर की जाँच करना अनिवार्य माना जाना चाहिए।
- दो ऑनलाइन टूल आपको अपना स्पैमअसासिन स्कोर जांचने में मदद कर सकते हैं: यह स्पैम नहीं है और मेल-परीक्षक
- आपको दिए गए ईमेल पते पर संदेश भेजना होगा।
- कुछ सेकंड बाद "अपनी रिपोर्ट देखें" या "फिर अपना स्कोर जांचें" बटन पर
किसी ईमेल को स्पैम के रूप में वर्गीकृत किया गया है या नहीं, यह जानने का एकमात्र अचूक तरीका यह है कि...
उसे भेजें और देखें कि वह दूसरी तरफ कैसे दिखाई देता है।
कोशिश करके देखें कि क्या होता है
- अगर आपको कोई मैसेज रिजेक्ट हो जाता है, तो यह जानकारी काफी मददगार साबित हो सकती है, क्योंकि आखिरी कुछ पंक्तियों में अक्सर रिजेक्शन की वजह बताई जाती है।
अगर मैसेज का स्पष्टीकरण समझ में नहीं आता, तो बस "टेस्ट मैसेज" लिखकर मैसेज भेजें और देखें कि वह स्वीकार होता है या नहीं।
इस स्थिति में, आपको वही मैसेज कई बार भेजना चाहिए, धीरे-धीरे उसकी सामग्री कम करते हुए, जब तक कि आपको यह पता न चल जाए कि कौन सा हिस्सा स्पैम फिल्टर को सक्रिय कर रहा है।
- विस्तृत सेंडिंग लॉग होने से आपको यह सत्यापित करने में मदद मिल सकती है कि संदेश स्वीकार किए गए हैं या अस्वीकार किए गए हैं।
लॉग में उपलब्ध जानकारी के कुछ उदाहरण देखें।
- कुछ (दुर्लभ) मामलों में एक प्रकार की "व्हाइटलिस्टिंग" आवश्यक होती है।
कुछ स्पैम सिस्टम उपयोगकर्ताओं द्वारा प्राप्त संदेशों के साथ की जाने वाली गतिविधियों से सीखते हैं।
यदि प्राप्तकर्ता किसी ईमेल को स्पैम नहीं होने के रूप में चिह्नित करता है,
तो सिस्टम समझ जाएगा कि ये वैध संदेश हैं और उन्हें "जंक" फ़ोल्डर के बजाय "इनबॉक्स" फ़ोल्डर में भेजना शुरू कर देगा।
इसके अलावा, प्रेषक का नाम प्राप्तकर्ता की एड्रेस बुक में होना चाहिए या उसने पहले प्राप्तकर्ता के साथ ईमेल का आदान-प्रदान किया होना चाहिए।
ओपन सोर्स ईमेल क्लाइंट
रेडी-टू-रन ओपन सोर्स ईमेल क्लाइंट का उपयोग करके ईमेल पर नियंत्रण कैसे पुनः प्राप्त करें?
पिछले एक दशक में, हमने कॉर्पोरेट मेलबॉक्स में
ऑन-प्रिमाइसेस मेल सर्वर से लेकर एक्सचेंज ऑनलाइन (ऑफिस 365) या जीमेल फॉर बिजनेस (गूगल एप्स) जैसी क्लाउड सेवाओं तक लगभग पूर्ण परिवर्तन देखा है।
इसके मुख्य कारण ये हैं:
- मोबाइल और वेब इंटरफेस से ईमेल एक्सेस करने की आवश्यकता
- स्पैम और मैलवेयर से मेलबॉक्स की सुरक्षा की आवश्यकता
इस तरह, ईमेल इंफ्रास्ट्रक्चर के प्रबंधन की जिम्मेदारी "बड़ी तकनीकी कंपनियों" पर
डालकर आईटी पेशेवरों का जीवन सरल बना दिया गया है ।
बुनियादी ईमेल कौशल को नजरअंदाज करने का जोखिम हमें ईमेल को
एक ऐसी चीज के रूप में सोचने पर मजबूर कर सकता है जो जादुई रूप से काम करती है, सिर्फ इसलिए कि माइक्रोसॉफ्ट और गूगल इसे संभालते हैं।
हम मैसेजिंग घटकों को अलग-अलग करके और उन्हें व्यक्तिगत रूप से प्रबंधित करके ईमेल पर नियंत्रण वापस पा सकते हैं:
- आने वाला मेल सर्वर
- ईमेल क्लाइंट
- आउटगोइंग मेल सर्वर
इससे सेवा अलगाव और विभाजन होता है, जिससे सुरक्षा को बहुत लाभ मिलता है।
इसलिए, अलगाव/विभाजन के माध्यम से हमले की संभावना को कम करना सर्वोत्तम अभ्यास माना जाता है।
इसके अलावा, यह स्केलेबिलिटी और स्थिरता को भी बढ़ाता है।
ईमेल क्लाइंट मेलबॉक्स का प्राथमिक इंटरफ़ेस होते हैं। ये एक जटिल सॉफ़्टवेयर होते हैं जो उपयोगकर्ताओं के साथ इंटरैक्ट करते हैं।.
बाजार में कई समाधान उपलब्ध हैं, हमने दो आवश्यकताओं के आधार पर उनका चयन किया है:
- बहु-प्लेटफ़ॉर्म, सक्रिय रूप से प्रबंधित और ओपन सोर्स परियोजनाएँ
- उपयोग के लिए तैयार, ताकि सिस्टम प्रशासक उन्हें आसानी से प्रबंधित कर सकें।
हमने दो विकल्प निकाले:
-
 मोज़िला थंडरबर्ड व्यक्तिगत कंप्यूटरों के लिए एक ओपन-सोर्स, क्रॉस-प्लेटफ़ॉर्म ईमेल क्लाइंट है। इसे मोज़िला फ़ाउंडेशन द्वारा विकसित किया गया है।
यह IMAP और POP (ईमेल को आपकी हार्ड ड्राइव पर स्थानीय रूप से स्टोर करना ताकि इसे इंटरनेट कनेक्शन के बिना एक्सेस किया जा सके) दोनों को सपोर्ट करता है।
इसमें उत्कृष्ट मेल फ़िल्टरिंग और प्रबंधन क्षमताएं हैं।
थंडरबर्ड में स्वचालित हस्ताक्षर सुविधाओं सहित कई खातों और पहचानों के उपयोग के लिए मजबूत समर्थन है।
यह विंडोज, मैक ओएस और लिनक्स के लिए तैयार-टू-इंस्टॉल संस्करणों में उपलब्ध है। दूरस्थ रूप से एक्सेस प्राप्त करने के लिए, उपयोगकर्ताओं को पहले अपने कंप्यूटर से कनेक्ट करना होगा।
-
Rainloop का नया संस्करण एक सरल, आधुनिक, हल्का और तेज़ वेब-आधारित ईमेल क्लाइंट है।
यह बिना किसी डेटाबेस कनेक्टिविटी के बड़ी संख्या में ईमेल खातों को संभाल सकता है।
इसमें SMTP और IMAP दोनों प्रोटोकॉल हैं, जिससे ईमेल भेजना और प्राप्त करना आसान हो जाता है।
2020 में, SnappyMail GitHub प्रोजेक्ट प्रकाशित किया गया था।
यह RainLoop Webmail Community संस्करण का उन्नत और सुरक्षित संस्करण है।
SnappyMail ईमेल क्लाइंट का डेमो यहाँ उपलब्ध है । यदि आप एडमिन इंटरफ़ेस आज़माना चाहते हैं, तो हमसे संपर्क करें ।
कार्य संबंधी ईमेल और गोपनीयता
चेतावनी: यह एक गंभीर कानूनी विषय है। नियमों और उनके प्रयोग की पुष्टि के लिए योग्य सलाहकारों से संपर्क करें।.
ऑफिस का ईमेल एक व्यावसायिक उपकरण है
जिसमें व्यवसाय से संबंधित काफी मात्रा में जानकारी होती है।
कंपनियां ईमेल के साथ जो चाहें कर सकती हैं,
क्योंकि यह एक व्यावसायिक उपकरण है, लेकिन क्या इसे कर्मचारियों द्वारा लिखा और पढ़ा जाता है?
क्या वे इसे पढ़ सकते हैं? क्या वे इसका बैकअप ले सकते हैं? क्या वे इसे आर्काइव कर सकते हैं?
सारांश:
सामान्य कार्य ईमेल पते, कोई प्रतिबंध नहीं
ऑफिस मेलबॉक्स की प्रकृति विरोधाभासी है;
यह नियोक्ता के स्वामित्व वाला एक उपकरण है, लेकिन इसका उपयोग कर्मचारी द्वारा किया जाता है।
हमें व्यावसायिक ईमेल पतों के दो अलग-अलग प्रकारों के बीच अंतर करना होगा:
- कंपनी का निजी ईमेल बॉक्स, जैसे name.surname@companyname.com
- सामान्य कंपनी ईमेल बॉक्स जैसे कि सूचना, सहायता, बिक्री, विपणन, बिलिंग आदि,
यानी वे सभी ईमेल जो किसी एक व्यक्ति से संबंधित नहीं हैं।
कंपनी के सामान्य ईमेल बॉक्स में कोई समस्या नहीं है,
कंपनी उनकी जांच करती है, सभी संदेश पढ़ती है, और उन पर कोई प्रतिबंध नहीं है।
कंपनी की निजी मेलबॉक्स, जैसे कि कंपनी की कारों में।
व्यक्तिगत ईमेल पते, जैसे कि name.surname@companyname.com,
में कर्मचारी का व्यक्तिगत डेटा हो सकता है जिसे नियोक्ता को सुरक्षित रखना चाहिए।
यदि हम इस प्रकार के मेलबॉक्स का उपयोग करने का विकल्प चुनते हैं,
तो एक नियोक्ता के रूप में हमें यह जानना आवश्यक है कि
डेटा को पर्याप्त रूप से संसाधित करने के लिए किन तकनीकी मानकों को अपनाना है और किन उपकरणों का उपयोग करना है।
मेलबॉक्स की तुलना कंपनी की कार से की जा सकती है;
यह कर्मचारी को व्यावसायिक कार्यों के लिए उपलब्ध कराया जाता है।
उदाहरण के लिए, नियोक्ता माइलेज की जांच कर सकता है, यह सत्यापित करने के लिए कि कर्मचारी ने
इस कार्य उपकरण का दुरुपयोग नहीं किया है, इसका उपयोग व्यक्तिगत उद्देश्यों के लिए नहीं किया है।
हालांकि, नियोक्ता बिना किसी विशिष्ट कारण के व्यवस्थित रूप से यह निगरानी नहीं कर सकता
कि कर्मचारी कंपनी की कार के अंदर क्या करता है।
मेलबॉक्स कंपनी की कार के समान है, एक कार्य उपकरण जो कंपनी के स्वामित्व में है,
कर्मचारी को काम के लिए, केवल अपने कार्यों को पूरा करने के लिए दिया जाता है।
कर्मचारी द्वारा काम के घंटों के दौरान भी जो कुछ भेजा और प्राप्त किया जाता है, वह
कंपनी की कार के कॉकपिट के अंदर होने वाली घटनाओं के समान है और इसे निजी पत्राचार के बराबर माना जाता है।
शीर्ष पर वापस जाएं
केवल कुछ विशेष परिस्थितियों में ही पढ़ा जा सकता है
कंपनी ईमेल संदेशों में लिखी बातों को नहीं पढ़ सकती,
यह काम व्यवस्थित रूप से और बिना किसी विशेष कारण के नहीं किया जा सकता।
यदि कोई विशेष मकसद भी हो, तो भी यह केवल कुछ खास परिस्थितियों में ही किया जा सकता है।
तीन अलग-अलग हित दांव पर हैं, जिनमें संतुलन बनाए रखना आवश्यक है:
- संगठन/उत्पादन, कार्य सुरक्षा या अन्य कारणों से
इस सामग्री तक पहुँचने में नियोक्ता का हित
- इस सामग्री को गोपनीय मानने वाले
कर्मचारियों की वैध अपेक्षा
- उस कंपनी के नाम वाले ईमेल खाते पर पत्र लिखने वाले तीसरे पक्ष को
शायद यह जानकारी न हो कि उनके पत्राचार की सामग्री निजी और गोपनीय नहीं है।
(ईमेल संदेशों के नीचे दिया गया मानक अस्वीकरण आमतौर पर चेतावनी देता है कि सामग्री दूसरों द्वारा पढ़ी जा सकती है।)
कर्मचारी को पर्याप्त लिखित संचार के माध्यम से सूचित किया जाना चाहिए कि ईमेल संदेशों का
उपयोग केवल रोजगार संबंध से संबंधित सभी उद्देश्यों के लिए किया जा सकता है, उदाहरण के लिए व्यक्तिगत उपयोग पर रोक लगाकर।
दस्तावेज़ में कंपनी के उपकरणों,
जिनमें ईमेल बॉक्स भी शामिल है, के उपयोग का तरीका बताया जाना चाहिए और यह सूचित किया जाना चाहिए कि गोपनीयता नियमों का अनुपालन करते हुए:
- कानून का पालन करने और कंपनी की संपत्तियों की सुरक्षा के लिए ईमेल संदेशों को संग्रहीत किया जाएगा।
- कुछ मामलों में, कंपनी कर्मचारी के मेलबॉक्स की सामग्री की जांच कर सकती है।
बड़े पैमाने पर जाँच करना प्रतिबंधित है
तथाकथित "व्यापक नियंत्रण" निषिद्ध हैं,
जैसे कि किसी कर्मचारी के मेलबॉक्स की सामग्री को व्यवस्थित रूप से पढ़ना।
नियोक्ता के नियंत्रण की सीमाएं तीन मूलभूत सिद्धांतों पर आधारित हैं:
-
एक है सद्भावना, जिसके तहत नियोक्ता कर्मचारी के कंपनी मेलबॉक्स की जांच
तभी कर सकता है जब इसका कोई ठोस कारण हो
, उदाहरण के लिए, कंपनी की संपत्तियों की सुरक्षा के लिए जो किसी वायरस से खतरे में पड़ सकती हैं;
या कर्मचारी की बेवफाई के संदेह की स्थिति में, बचाव संबंधी जांच करने के लिए।
-
अन्य कारक नियंत्रण में आनुपातिकता और समय तथा अनुसंधान के विषय में सीमाएँ हैं।
शीर्ष पर वापस जाएं
ईमेल संदेशों को संग्रहित करने का दायित्व
नियमों के अनुसार, नियोक्ता को यह साबित करना होगा
कि उसने कंपनी के डेटा की सुरक्षा के लिए पर्याप्त और प्रभावी सुरक्षा उपाय अपनाए हैं
, जैसे कि कॉर्पोरेट ईमेल का संग्रह करना।
यदि कंपनी के बारे में विस्तृत जानकारी उपलब्ध न हो तो
नियोक्ता द्वारा डेटा तक पहुंच :
-
यह एक अत्यंत गंभीर उल्लंघन का प्रतिनिधित्व करता है;
कर्मचारी के निजी स्थान में संवेदनशील डेटा पाया जा सकता है,
उदाहरण के लिए राजनीतिक, धार्मिक, यौन या ट्रेड यूनियन रुझानों के बारे में जानकारी,
जिसकी गोपनीयता उच्चतम स्तर पर सुनिश्चित की जानी चाहिए।
-
यह एक आपराधिक अपराध है
किसी भी कानूनी प्रक्रिया में अनुपयोगी होने का
जोखिम भी है।
ईमेल संदेशों को हटाने की बाध्यता
व्यापारिक पत्राचार को सामान्यतः अधिकतम दस वर्षों तक सुरक्षित रखा जाना चाहिए। यह
कंपनी की संपत्ति की सुरक्षा और किसी भी कानूनी विवाद की स्थिति में बचाव करने के लिए आवश्यक है।
व्यक्तिगत डेटा का भंडारण और प्रसंस्करण केवल विशिष्ट उद्देश्यों के लिए ही अनुमत है।
यदि यह उद्देश्य एक निश्चित अवधि के बाद, उदाहरण के लिए दस वर्षों के बाद, समाप्त हो जाता है, तो इस डेटा को हटा दिया जाना चाहिए।
मेलबॉक्स को निष्क्रिय करने का दायित्व
कर्मचारी की बर्खास्तगी या इस्तीफे की स्थिति में,
नाम.उपनाम वाले मेलबॉक्स को थोड़े समय के भीतर निष्क्रिय कर देना चाहिए।
कंपनी एक स्वचालित उत्तर सक्रिय कर सकती है जो प्रेषक को सूचित करेगा कि खाता निष्क्रिय कर दिया गया है, और
उसे किसी अन्य आंतरिक ईमेल पते पर लिखने के लिए आमंत्रित करेगा।
बर्खास्त कर्मचारियों के कंपनी संदेशों का ऐतिहासिक संग्रह
तभी सुरक्षित रखा जा सकता है जब कर्मचारी को इस बात की सूचना दी गई हो कि उसके संदेश संग्रहीत किए जा रहे हैं।
शीर्ष पर वापस जाएं
ईमेल को स्पैम से सुरक्षित रखें
व्यावसायिक ईमेल को स्पैम से कैसे बचाएं?
ईमेल के बारे में सोचते समय स्पैम की समस्या पर विचार किए बिना रहना लगभग असंभव है।
हमने वर्तमान स्थिति और अपनाई जा सकने वाली रणनीतियों को संक्षेप में प्रस्तुत करने का प्रयास किया है:
ईमेल ट्रैफिक में से कितना हिस्सा स्पैम होता है?
एक विश्वसनीय स्रोत सेंडरबेस है, जिसे अब टैलोस कहा जाता है, जो
सितंबर 2020 में दर्ज किए गए ईमेल ट्रैफिक की तुलना में
लगभग 85% स्पैम ईमेल और 15% वैध ईमेल दिखाता है।
यह प्रतिशत स्थिर रहा है, पिछले बारह महीनों में इसमें बहुत कम बदलाव हुए हैं।.
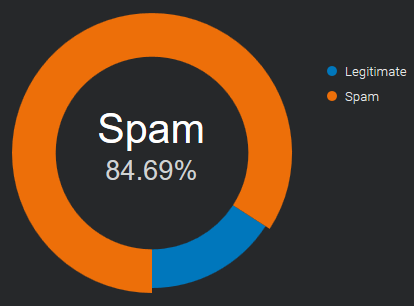
स्रोत: ईमेल और स्पैम डेटा - कुल वैश्विक ईमेल और स्पैम मात्रा।
शीर्ष पर वापस जाएं
स्पैम की लागत क्या है?
कभी-कभी स्पैम सिर्फ प्रचार के लिए होता है, और भेजने वाला
सिर्फ अपने व्यवसाय के लिए अधिक ग्राहक जुटाने की कोशिश करता है,
जिससे ध्यान भटकता है और समय बर्बाद होता है। यह आपके इनबॉक्स को
इतना भर सकता है कि महत्वपूर्ण ईमेल ढूंढना मुश्किल हो जाता है।
सभी स्पैम ईमेल दोस्ताना प्रचार ईमेल नहीं होते।
कई मामलों में इनका मकसद दुर्भावनापूर्ण होता है, जिनका उद्देश्य उपयोगकर्ताओं के सिस्टम को नुकसान पहुंचाना या उन्हें हैक करना होता है।
दुनिया भर में दुर्भावनापूर्ण स्पैम के सबसे आम प्रकारों में ट्रोजन, स्पाइवेयर और रैंसमवेयर शामिल हैं।
शीर्ष पर वापस जाएं
स्पैम रोकने की नवीनतम तकनीकें क्या हैं?
अपनी कंपनी के इनबॉक्स को अपने घर के दरवाजे की तरह समझिए:
आपको यह तय करना होगा कि कौन अंदर आ सकता है और किसे बाहर रखना है।
कोई भी तकनीक स्पैम की समस्या का संपूर्ण समाधान नहीं है।
प्रत्येक तकनीक में कुछ कमियां हैं, वैध ईमेल को गलत तरीके से अस्वीकार करना ( गलत सकारात्मक परिणाम )
जैसे कि और स्पैम को अस्वीकार न करना ( गलत नकारात्मक परिणाम )
ही अच्छे ईमेल को गलत तरीके से ब्लॉक करने में लगने वाला समय, प्रयास और लागत।
स्पैम रोधी तकनीकों को दो क्षेत्रों में विभाजित किया जा सकता है: रोकथाम और उपचार।.
स्पैम की रोकथाम (होने से पहले ही)
स्पैम ईमेल प्राप्त होने की संभावना को कम करने के उद्देश्य से अपने ईमेल पतों की उपलब्धता को सीमित करें।.
-
समझदारी से काम लें,
अपना ईमेल पता हर किसी को न दें।
जितना कम यह जाना-पहचाना होगा, उतना ही कम स्पैम आपको मिलेगा।
जब भी संभव हो, ऑनलाइन पंजीकरण के लिए एक अलग ईमेल का उपयोग करें।
-
संपर्क फ़ॉर्म
आपके ईमेल पते को ऑनलाइन प्रकाशित नहीं करते हैं
, क्योंकि कोई भी इसे देख सकता है। "स्पैमबॉट" इन्हें लगातार पकड़ लेते हैं
और ऑनलाइन संपर्क करने के लिए सुरक्षित वेब फ़ॉर्म/संपर्क फ़ॉर्म का उपयोग करते हैं।
* = रोबोट द्वारा सुरक्षित जो इन्हें स्वचालित रूप से भरते हैं।
स्पैम का निवारण (जब यह हो रहा हो)
एक बार स्पैमर को आपका ईमेल पता मिल जाए, तो लड़ाई आपके मेल सर्वर और इनबॉक्स तक पहुंच जाती है।.
-
स्पैमअसासिन जैसी स्कोर प्रणाली
कई स्पैम-डिटेक्शन तकनीकों का उपयोग करती है, जिनमें DNS आधारित ईमेल ब्लैकलिस्ट
(जिसे आमतौर पर रियलटाइम ब्लैकलिस्ट, DNSBL या RBL कहा जाता है), टेक्स्ट विश्लेषण और बायेसियन फ़िल्टरिंग शामिल हैं।
प्रत्येक परीक्षण का एक स्कोर मान होता है। स्कोर धनात्मक या ऋणात्मक हो सकते हैं, धनात्मक मान "स्पैम" और ऋणात्मक मान "हैम" (गैर-स्पैम) दर्शाते हैं।
प्राप्तकर्ता के लिए डिफ़ॉल्ट स्कोर सीमा "5.0" है। यदि किसी ईमेल का स्कोर सीमा से अधिक होता है, तो उसे स्पैम के रूप में चिह्नित किया जाता है।
इंटरनेट पर कई "स्पैमअसासिन टेस्ट" उपलब्ध हैं,
जो स्पैमर को संदेश भेजने से पहले उनकी जांच करने की सुविधा देते हैं।
-
उपयोगकर्ताओं द्वारा संचालित
ये सिस्टम आने वाले ईमेल को वैध या स्पैम के रूप में चिह्नित कर सकते हैं और ये टिप्पणियाँ एक केंद्रीय डेटाबेस में दर्ज की जाती हैं।
जब कुछ उपयोगकर्ता किसी ईमेल को जंक के रूप में चिह्नित कर देते हैं, तो फ़िल्टर स्वचालित रूप से उसे समुदाय के बाकी ईमेल इनबॉक्स तक पहुँचने से रोक देता है।
कभी-कभी उपयोगकर्ताओं की प्रतिक्रिया को स्वचालित नियंत्रणों के साथ एकीकृत किया जाता है, जैसे कि संदेश सामग्री के साथ इंटरैक्शन की संख्या,
लिंक पर क्लिक की संख्या और डाउनलोड की गई छवियों की संख्या, या एक ही संदेश के कई मेलबॉक्स में आने की संख्या।
जब एक सहयोगी सामग्री फ़िल्टरिंग सिस्टम में एक बड़ा, सक्रिय उपयोगकर्ता आधार शामिल होता है,
तो यह स्पैम के प्रकोप को तुरंत रोक सकता है, कभी-कभी कुछ ही मिनटों में।
इस तरह के फ़िल्टर को स्पैमर शायद ही पार कर पाते हैं।
-
ईमेल प्रमाणीकरण में
SPF, DKIM और DMARC जैसी तकनीकें शामिल हैं, जिनसे आप यह पहचान सकते हैं कि भेजने वाले का पता वाकई वही है जो दावा किया जा रहा है।
2020 में इनका व्यापक रूप से उपयोग किया जाता है और ये विश्वसनीय प्रेषकों की पहचान करने का एक अच्छा स्रोत हैं।
ईमेल किस डोमेन से आ रहे हैं, यह पहले से जानना महत्वपूर्ण है,
अन्यथा एक अक्षर के मामूली बदलाव से आसानी से गुमराह हो सकते हैं।
स्पैमर ईमेल प्रमाणीकरण का पालन करके
अपने संदेशों को "वैध प्रेषकों" से आया हुआ दिखा सकते हैं।
-
अधिकृत प्रेषक, श्वेतसूची:
श्वेतसूची में आप विश्वसनीय पतों या डोमेन की एक श्रृंखला निर्दिष्ट कर सकते हैं।
शुरुआत में, व्यक्तिगत पता पुस्तिका और पहले प्राप्त ईमेल बहुत सहायक होंगे।
यदि कोई प्रेषक इस सूची में है, तो सभी जाँचें विफल हो जाती हैं और संदेश बिना किसी देरी के प्राप्त हो जाता है।
यह विधि लागू करने में आसान है और ईमेल प्रमाणीकरण के साथ मिलकर ईमेल पते की धोखाधड़ी से बचने में बहुत प्रभावी है।
* = संदेश को वास्तविक स्रोत के अलावा किसी अन्य व्यक्ति से आया हुआ दिखाने के लिए नकली प्रेषक का उपयोग करना।
एक बार जब आपकी विश्वसनीय संपर्कों की सूची भर जाती है, तो कोई भी अज्ञात प्रेषक आपके मेलबॉक्स तक नहीं पहुँच पाएगा।
सभी अवांछित संदेशों को एक अलग मेलबॉक्स में पुनर्निर्देशित किया जा सकता है, जिसकी जाँच दिन में एक बार या उससे भी कम बार की जा सकती है।
स्पैमर शायद ही पता लगा पाएंगे कि प्रत्येक प्राप्तकर्ता के विश्वसनीय प्रेषक कौन हैं।
यदि वे ऐसा कर भी लेते हैं, तो ईमेल प्रमाणीकरण जाँच आपको धोखाधड़ी के उपयोग के बारे में सचेत कर देगी।
शीर्ष पर वापस जाएं
DMARC कैसे काम करता है - अपडेट किया गया
DMARC गूगल मेल और ऑफिस 365 के साथ कैसे काम करता है? (अपडेट किया गया)
हमने एक बार फिर परीक्षण किया है कि ईमेल प्रमाणीकरण
Google Mail और Office 365 मेलबॉक्सों में ईमेल डिलीवरी को कैसे प्रभावित करता है, जो कि सबसे लोकप्रिय व्यावसायिक ईमेल प्रदाता हैं।
परिणामों को दो समूहों में विभाजित किया जा सकता है:
ईमेल डिलीवरी
(SPF, DKIM और DMARC भेजे गए संदेशों की डिलीवरी को कैसे प्रभावित करते हैं)
# Google Mail: ईमेल हमेशा स्वीकार किए जाते हैं, SPF प्रमाणीकरण पर बिल्कुल भी विचार नहीं किया जाता है।
DKIM हस्ताक्षर का मूल्यांकन तभी किया जाता है जब वह 'प्रेषक' के ईमेल पते से मेल खाता हो और DMARC को "क्वारंटाइन" या "अस्वीकार" नीति के साथ सेट किया गया हो।
# Office 365: SPF के प्रति पूरी तरह से प्रतिक्रियाशील है, जब कोई संदेश SPF जांच पास कर लेता है, तो वह इनबॉक्स में पहुंच जाता है।
DKIM हस्ताक्षर पर तभी विचार किया जाता है जब वह 'प्रेषक' के ईमेल पते से मेल खाता हो, अन्यथा इसका कोई महत्व नहीं है।
नोट: अगस्त के अंतिम सप्ताह में Office 365 में एक अजीब व्यवहार देखा गया:
केवल DKIM (प्रवेशक पते से मेल खाने वाला हस्ताक्षर डोमेन)
और DMARC रिकॉर्ड सेट (किसी भी नीति के साथ) से हस्ताक्षरित संदेश ही इनबॉक्स में डिलीवर किए गए।
स्पूफिंग सुरक्षा
(SPF, DKIM और DMARC प्रेषक के ईमेल पते को नकली होने से कैसे बचाते हैं*)
* = संदेश को वास्तविक स्रोत के अलावा किसी और से आया हुआ दिखाना
# Google Mail: DMARC को सक्रिय करने पर, नकली प्रेषकों के ईमेल स्पैम फ़ोल्डर में फ़िल्टर हो जाते हैं (p=quarantine के साथ) या अस्वीकार कर दिए जाते हैं (p=reject के साथ)।
यदि नीति "none" (p=none) पर सेट है, तो कुछ नहीं होता; इस स्थिति में सभी संदेश इनबॉक्स में पहुँच जाते हैं।
# Office 365: "spf fail" या "spf softfail" परिणाम नकली प्रेषकों को जंक ईमेल फ़ोल्डर में भेजने के लिए पर्याप्त हैं।
प्रमाणीकरण आवश्यकताएँ
ईमेल प्रमाणीकरण संबंधी सुझाई गई आवश्यकताओं का सारांश निम्नलिखित है:
|
ईमेल डिलीवरी |
स्पूफिंग सुरक्षा |
| गूगल मेल |
डीकेआईएम पास (डोमेन संरेखित) |
p=quarantine या p=reject के साथ dmarc सेट करें |
| कार्यालय 365 |
एसपीएफ पास और डीकेआईएम पास (डोमेन संरेखित) |
SPF और DMARC सेट करें। |
ईमेल डिलीवरी परीक्षण के परिणाम
नीचे किए गए सभी परीक्षणों की पूरी श्रृंखला दी गई है।
|
|
गूगल मेल |
गूगल मेल
(डीएमएआरसी सेट) |
कार्यालय 365 |
ऑफिस 365
(डीमार्क सेट) |
| एसपीएफ पास |
डीकेआईएम कोई नहीं |
इनबॉक्स |
इनबॉक्स |
इनबॉक्स |
इनबॉक्स |
| एसपीएफ विफल |
डीकेआईएम कोई नहीं |
इनबॉक्स |
अवांछित ईमेल |
कूड़ा |
कूड़ा |
| एसपीएफ सॉफ्टफेल |
डीकेआईएम कोई नहीं |
इनबॉक्स |
अवांछित ईमेल |
कूड़ा |
कूड़ा |
| एसपीएफ कोई नहीं |
डीकेआईएम कोई नहीं |
इनबॉक्स |
अवांछित ईमेल |
कूड़ा |
कूड़ा |
|
|
|
|
|
|
| एसपीएफ पास |
डीकिम अंतर |
इनबॉक्स |
इनबॉक्स |
इनबॉक्स |
इनबॉक्स |
| एसपीएफ विफल |
डीकिम अंतर |
इनबॉक्स |
अवांछित ईमेल |
कूड़ा |
कूड़ा |
| एसपीएफ सॉफ्टफेल |
डीकिम अंतर |
इनबॉक्स |
अवांछित ईमेल |
कूड़ा |
कूड़ा |
| एसपीएफ कोई नहीं |
डीकिम अंतर |
इनबॉक्स |
अवांछित ईमेल |
कूड़ा |
कूड़ा |
|
|
|
|
|
|
| एसपीएफ पास |
डीकेआईएम पास |
इनबॉक्स |
इनबॉक्स |
इनबॉक्स |
इनबॉक्स |
| एसपीएफ विफल |
डीकेआईएम पास |
इनबॉक्स |
इनबॉक्स |
इनबॉक्स |
इनबॉक्स |
| एसपीएफ सॉफ्टफेल |
डीकेआईएम पास |
इनबॉक्स |
इनबॉक्स |
इनबॉक्स |
इनबॉक्स |
| एसपीएफ कोई नहीं |
डीकेआईएम पास |
इनबॉक्स |
इनबॉक्स |
इनबॉक्स |
इनबॉक्स |
|
|
|
|
|
|
| एसपीएफ पास |
डीकेआईएम अमान्य |
इनबॉक्स |
इनबॉक्स |
इनबॉक्स |
इनबॉक्स |
| एसपीएफ विफल |
डीकेआईएम अमान्य |
इनबॉक्स |
अवांछित ईमेल |
कूड़ा |
कूड़ा |
| एसपीएफ सॉफ्टफेल |
डीकेआईएम अमान्य |
इनबॉक्स |
अवांछित ईमेल |
कूड़ा |
कूड़ा |
| एसपीएफ कोई नहीं |
डीकेआईएम अमान्य |
इनबॉक्स |
अवांछित ईमेल |
कूड़ा |
कूड़ा |
टिप्पणियाँ:
- प्रेषक का पता (दिखाई देने वाला प्रेषक) और मेल भेजने वाले का पता (जिसे "एनवेलप फ्रॉम" या "रिटर्न-पाथ" भी कहा जाता है) एक ही हैं, वे एक ही डोमेन को संदर्भित करते हैं।
- “डीकेआईएम पास”: डीकेआईएम हस्ताक्षर डोमेन, समान (डोमेन संरेखित है)
- “dkim diff”: dkim हस्ताक्षर डोमेन, भिन्न (डोमेन संरेखित नहीं है)
DMARC के लिए DKIM डोमेन
डीकेआईएम डोमेन अलाइनमेंट डीएमएआरसी प्रमाणीकरण को कैसे प्रभावित करता है?
डीएमएआरसी (डोमेन-आधारित संदेश प्रमाणीकरण, रिपोर्टिंग और अनुरूपता)
एक ईमेल प्रमाणीकरण मानक है, जिसे फर्जी डोमेन मेल से निपटने के लिए विकसित किया गया है।
अध्याय “3.1. पहचानकर्ता संरेखण” में यह कहा गया है:
ईमेल प्रमाणीकरण तकनीकें किसी व्यक्तिगत संदेश के विभिन्न (और भिन्न-भिन्न) पहलुओं को प्रमाणित करती हैं। उदाहरण के लिए, [DKIM] उस डोमेन को प्रमाणित करता है जिसने संदेश पर हस्ताक्षर किए हैं, जबकि [SPF] या तो [SMTP] के RFC5321.MailFrom (मेल-फ्रॉम) भाग में दिखाई देने वाले डोमेन को या RFC5321.EHLO/HELO डोमेन को, या दोनों को प्रमाणित कर सकता है। ये अलग-अलग डोमेन हो सकते हैं, और आमतौर पर अंतिम उपयोगकर्ता को दिखाई नहीं देते हैं। DMARC, RFC5322.From डोमेन के उपयोग को प्रमाणित करता है, जिसके लिए यह आवश्यक है कि यह एक प्रमाणित पहचानकर्ता से मेल खाए (उसके साथ संरेखित हो)। -- https://tools.ietf.org/html/rfc7489#section-3.1
इसका सीधा सा मतलब है:
जब कोई प्रेषक SPF और/या DKIM का उपयोग करके अपने ईमेल को प्रमाणित करता है, तो कम से कम एक डोमेन प्रेषक डोमेन के साथ मेल खाना चाहिए।
हमें यह स्पष्ट नहीं था कि कोई संदेश SPF या DKIM जांच में
के बावजूद DMARC प्रमाणीकरण पास कर सकता है या नहीं।
हमने इसे सभी के लिए उपलब्ध एक टूल, जीमेल मेलबॉक्स का उपयोग करके टेस्ट किया।
परिणाम देखने के लिए, मैसेज खोलें और "मूल दिखाएँ" चुनें:
परीक्षण 1 - अग्रेषित संदेश: spf-fail, dkim-pass (संरेखित)
परीक्षण 2 - टूटी हुई डीकेआईएम कुंजी: डीकेआईएम-फेल, एसपीएफ-पास (संरेखित)
परिणाम स्पष्ट है, संदेश DMARC प्रमाणीकरण को पास कर लेता है यदि उसमें
SPF और डोमेन संरेखण <OR> डीकेआईएम और डोमेन संरेखण
डीएमएआरसी जांच को पास करने के लिए, कुछ मामलों में डीकेआईएम हस्ताक्षर को मान्य करना महत्वपूर्ण है:
हस्ताक्षर करने वाला डोमेन (d=example.com) प्रेषक डोमेन के साथ संरेखित होना चाहिए।
“DMARC-PASS” परिणामों के ऐसे उदाहरण जो अन्यथा काम नहीं करते:
मामला 1 - फ़ॉरवर्डिंग से SPF प्रमाणीकरण बाधित हो जाता है
-
SPF-FAIL: SPF प्रमाणीकरण जांच ज्यादातर मामलों में विफल हो जाएगी,
क्योंकि मूल प्रेषक के SPF रिकॉर्ड में शामिल न होने वाली एक नई इकाई द्वारा अग्रेषित ईमेल भेजा गया है।
-
DKIM-PASS (संरेखित): ईमेल फ़ॉरवर्डिंग DKIM हस्ताक्षर को प्रभावित नहीं करती है
परिणाम: डीकेआईएम अलाइनमेंट के कारण संदेश डीएमएआरसी जांच में पास हो जाता है।.
मामला 2 - ईएसपी (ईमेल सेवा प्रदाता) द्वारा प्रदान किया गया एसपीएफ डोमेन,
फ्रॉम डोमेन के साथ संरेखित नहीं किया जा सकता है।
-
SPF~PASS (संरेखित नहीं): SPF प्रमाणीकरण डोमेन संरेखण में विफल रहा,
क्योंकि मेल भेजने वाले के पते में ESP द्वारा उपयोग किया जाने वाला डोमेन भेजने वाले के डोमेन से भिन्न है।
-
DKIM-PASS (अलाइन किया गया): DKIM हस्ताक्षर प्रेषक के समान डोमेन का उपयोग करता है।
परिणाम: डीकेआईएम अलाइनमेंट के कारण संदेश डीएमएआरसी जांच में पास हो जाता है।.
सबसे लोकप्रिय ईमेल प्रदाता
2020 में सबसे लोकप्रिय ईमेल प्रदाता कौन से हैं?
ईमेल की डिलीवरी की निगरानी करने के लिए, यह जानना महत्वपूर्ण है कि आपके प्राप्तकर्ता किन ईमेल प्रदाताओं का उपयोग कर रहे हैं।.
बिजनेस टू बिजनेस
बी2बी जगत के लिए हमारे पास सटीक आंकड़े नहीं हैं। अधिकांश व्यावसायिक ईमेल बॉक्स "क्लाउड ऑफिस सूट" में स्थानांतरित हो रहे हैं, जहां बाजार "जी सूट" और "ऑफिस 365" के बीच विभाजित है।
datanyze.com के आंकड़ों के अनुसार, ये दोनों मिलकर वैश्विक व्यावसायिक ईमेल बाजार के 90% से अधिक हिस्से पर कब्जा करते हैं।
किसी एक व्यवसाय के लिए यह जानकारी एकत्र करना काफी आसान है।
कंपनी डोमेन के एमएक्स रिकॉर्ड से, हम उपयोग किए जा रहे ईमेल प्रदाता को देख सकते हैं:
"जी सूट" के लिए aspmx.l.google.com और
"ऑफिस 365" के लिए mail.protection.outlook.com।
यदि आपकी कंपनी बी2बी क्षेत्र में काम करती है, तो यह सलाह दी जाती है कि आप नियमित रूप से इन दोनों प्रदाताओं के लिए एक-एक मेलबॉक्स की निगरानी करें।.
तीसरा खिलाड़ी जोहो (mx.zoho.com) है, जिसकी बाजार हिस्सेदारी लगभग 2% है (स्रोत: ciodive.com)।.
बिजनेस टू कंज्यूमर
बी2सी के मामले में विश्लेषण अधिक जटिल है। इंटरनेट ट्रैफिक पर आधारित कोई सार्वजनिक "ईमेल ओपन डेटा" उपलब्ध नहीं है।.
ईमेल प्राप्तकर्ताओं की जानकारी प्राप्त करने का एकमात्र तरीका उन्हें हमारी संपर्क सूची से निकालना या बड़े ईमेल सेवा प्रदाताओं से प्राप्त करना है। इनमें से कुछ प्रदाता वार्षिक रिपोर्ट तैयार करते हैं और उन्हें इंटरनेट समुदाय के साथ साझा करते हैं।.
नीचे दिए गए आंकड़े पच्चीस देशों में शीर्ष तीन ईमेल प्रदाताओं को दर्शाते हैं, यह जानकारी सेंडग्रिड द्वारा प्रकाशित "2019 ईमेल बेंचमार्क और एंगेजमेंट स्टडी" से ली गई है।.
देशों
अर्जेंटीना, ऑस्ट्रेलिया, बेल्जियम, ब्राजील, कनाडा, चिली, चीन, कोलंबिया, डेनमार्क, फ्रांस, जर्मनी, भारत, इंडोनेशिया, इटली, जापान, मैक्सिको, न्यूजीलैंड, रूस, सऊदी अरब, स्पेन, दक्षिण अफ्रीका, स्वीडन, स्विट्जरलैंड, यूनाइटेड किंगडम, संयुक्त राज्य अमेरिका
अर्जेंटीना
| आईएसओ |
प्रदाता #1 |
% |
प्रदाता #2 |
% |
प्रदाता #3 |
% |
|
कुल |
| एआर |
जीमेल.कॉम |
45.8% |
हॉटमेल.कॉम |
33.7% |
yahoo.com.ar |
8.2% |
|
87.7% |
शीर्ष पर वापस जाएं
ऑस्ट्रेलिया
| आईएसओ |
प्रदाता #1 |
% |
प्रदाता #2 |
% |
प्रदाता #3 |
% |
|
कुल |
| ए.यू |
जीमेल.कॉम |
38.0% |
हॉटमेल.कॉम |
18.7% |
bigpond.com |
5.4% |
|
62.1% |
शीर्ष पर वापस जाएं
बेल्जियम
| आईएसओ |
प्रदाता #1 |
% |
प्रदाता #2 |
% |
प्रदाता #3 |
% |
|
कुल |
| होना |
जीमेल.कॉम |
30.6% |
हॉटमेल.कॉम |
23.0% |
टेलेनेट.बी |
9.8% |
|
63.4% |
शीर्ष पर वापस जाएं
ब्राज़िल
| आईएसओ |
प्रदाता #1 |
% |
प्रदाता #2 |
% |
प्रदाता #3 |
% |
|
कुल |
| बीआर |
जीमेल.कॉम |
52.9% |
हॉटमेल.कॉम |
22.5% |
yahoo.com.br |
6.1% |
|
81.5% |
शीर्ष पर वापस जाएं
कनाडा
| आईएसओ |
प्रदाता #1 |
% |
प्रदाता #2 |
% |
प्रदाता #3 |
% |
|
कुल |
| सीए |
जीमेल.कॉम |
38.6% |
हॉटमेल.कॉम |
18.8% |
याहू.कॉम |
4.5% |
|
61.9% |
शीर्ष पर वापस जाएं
चिली
| आईएसओ |
प्रदाता #1 |
% |
प्रदाता #2 |
% |
प्रदाता #3 |
% |
|
कुल |
| क्लोरीन |
जीमेल.कॉम |
67.3% |
हॉटमेल.कॉम |
18.2% |
yahoo.es |
1.7% |
|
87.2% |
शीर्ष पर वापस जाएं
चीन
| आईएसओ |
प्रदाता #1 |
% |
प्रदाता #2 |
% |
प्रदाता #3 |
% |
|
कुल |
| सीएन |
नेटईज़ (126.com 163.com) |
ना. |
टेनसेंट (qq.com) |
ना. |
सीना (sina.com) |
ना. |
|
ना. |
नोट: यह जानकारी ReturnPath द्वारा प्रकाशित “देश अवलोकन: चीन” से ली गई है।
शीर्ष पर वापस जाएं
कोलंबिया
| आईएसओ |
प्रदाता #1 |
% |
प्रदाता #2 |
% |
प्रदाता #3 |
% |
|
कुल |
| सीओ |
जीमेल.कॉम |
41.3% |
हॉटमेल.कॉम |
38.7% |
याहू.कॉम |
4.3% |
|
84.3% |
शीर्ष पर वापस जाएं
डेनमार्क
| आईएसओ |
प्रदाता #1 |
% |
प्रदाता #2 |
% |
प्रदाता #3 |
% |
|
कुल |
| डीके |
जीमेल.कॉम |
35.8% |
हॉटमेल.कॉम |
14.0% |
live.dk |
3.7% |
|
53.5% |
शीर्ष पर वापस जाएं
फ्रांस
| आईएसओ |
प्रदाता #1 |
% |
प्रदाता #2 |
% |
प्रदाता #3 |
% |
|
कुल |
| फादर |
जीमेल.कॉम |
36.0% |
hotmail.fr |
9.8% |
orange.fr |
8.2% |
|
54.0% |
शीर्ष पर वापस जाएं
जर्मनी
| आईएसओ |
प्रदाता #1 |
% |
प्रदाता #2 |
% |
प्रदाता #3 |
% |
|
कुल |
| डीई |
जीमेल.कॉम |
20.8% |
gmx.de |
10.0% |
वेब.डीई |
9.5% |
|
40.3% |
शीर्ष पर वापस जाएं
भारत
| आईएसओ |
प्रदाता #1 |
% |
प्रदाता #2 |
% |
प्रदाता #3 |
% |
|
कुल |
| में |
जीमेल.कॉम |
82.4% |
याहू.कॉम |
3.4% |
yahoo.co.in |
1.6% |
|
87.4% |
शीर्ष पर वापस जाएं
इंडोनेशिया
| आईएसओ |
प्रदाता #1 |
% |
प्रदाता #2 |
% |
प्रदाता #3 |
% |
|
कुल |
| पहचान |
जीमेल.कॉम |
82.6% |
याहू.कॉम |
7.1% |
yahoo.co.id |
1.0% |
|
90.7% |
शीर्ष पर वापस जाएं
इटली
| आईएसओ |
प्रदाता #1 |
% |
प्रदाता #2 |
% |
प्रदाता #3 |
% |
|
कुल |
| यह |
जीमेल.कॉम |
46.8% |
libero.it |
9.9% |
hotmail.it |
7.2% |
|
63.9% |
शीर्ष पर वापस जाएं
जापान
| आईएसओ |
प्रदाता #1 |
% |
प्रदाता #2 |
% |
प्रदाता #3 |
% |
|
कुल |
| जेपी |
जीमेल.कॉम |
33.8% |
yahoo.co.jp |
12.7% |
docomo.ne.jp |
8.6% |
|
55.1% |
शीर्ष पर वापस जाएं
मेक्सिको
| आईएसओ |
प्रदाता #1 |
% |
प्रदाता #2 |
% |
प्रदाता #3 |
% |
|
कुल |
| एमएक्स |
जीमेल.कॉम |
42.6% |
हॉटमेल.कॉम |
31.5% |
yahoo.com.mx |
4.0% |
|
78.1% |
शीर्ष पर वापस जाएं
नीदरलैंड
| आईएसओ |
प्रदाता #1 |
% |
प्रदाता #2 |
% |
प्रदाता #3 |
% |
|
कुल |
| एनएल |
जीमेल.कॉम |
35.4% |
हॉटमेल.कॉम |
19.5% |
live.nl |
2.5% |
|
57.4% |
शीर्ष पर वापस जाएं
न्यूज़ीलैंड
| आईएसओ |
प्रदाता #1 |
% |
प्रदाता #2 |
% |
प्रदाता #3 |
% |
|
कुल |
| न्यूजीलैंड |
जीमेल.कॉम |
46.3% |
हॉटमेल.कॉम |
10.9% |
xtra.co.nz |
9.0% |
|
66.2% |
शीर्ष पर वापस जाएं
रूस
| आईएसओ |
प्रदाता #1 |
% |
प्रदाता #2 |
% |
प्रदाता #3 |
% |
|
कुल |
| आरयू |
mail.ru |
34.8% |
जीमेल.कॉम |
22.7% |
yandex.ru |
19.6% |
|
77.1% |
शीर्ष पर वापस जाएं
सऊदी अरब
| आईएसओ |
प्रदाता #1 |
% |
प्रदाता #2 |
% |
प्रदाता #3 |
% |
|
कुल |
| एसए |
जीमेल.कॉम |
47.0% |
हॉटमेल.कॉम |
31.0% |
याहू.कॉम |
7.8% |
|
85.8% |
शीर्ष पर वापस जाएं
स्पेन
| आईएसओ |
प्रदाता #1 |
% |
प्रदाता #2 |
% |
प्रदाता #3 |
% |
|
कुल |
| तों |
जीमेल.कॉम |
50.2% |
हॉटमेल.कॉम |
25.8% |
yahoo.es |
3.8% |
|
79.8% |
शीर्ष पर वापस जाएं
दक्षिण अफ्रीका
| आईएसओ |
प्रदाता #1 |
% |
प्रदाता #2 |
% |
प्रदाता #3 |
% |
|
कुल |
| जेडए |
जीमेल.कॉम |
65.5% |
याहू.कॉम |
4.1% |
हॉटमेल.कॉम |
2.9% |
|
72.5% |
शीर्ष पर वापस जाएं
स्वीडन
| आईएसओ |
प्रदाता #1 |
% |
प्रदाता #2 |
% |
प्रदाता #3 |
% |
|
कुल |
| से |
जीमेल.कॉम |
33.2% |
हॉटमेल.कॉम |
21.0% |
live.se |
3.0% |
|
57.2% |
शीर्ष पर वापस जाएं
स्विट्ज़रलैंड
| आईएसओ |
प्रदाता #1 |
% |
प्रदाता #2 |
% |
प्रदाता #3 |
% |
|
कुल |
| चौधरी |
जीमेल.कॉम |
25.5% |
ब्लूविन.च |
14.6% |
हॉटमेल.कॉम |
10.5% |
|
50.6% |
शीर्ष पर वापस जाएं
यूनाइटेड किंगडम
| आईएसओ |
प्रदाता #1 |
% |
प्रदाता #2 |
% |
प्रदाता #3 |
% |
|
कुल |
| यूके |
जीमेल.कॉम |
30.8% |
हॉटमेल.कॉम |
10.4% |
hotmail.co.uk |
9.2% |
|
50.4% |
शीर्ष पर वापस जाएं
संयुक्त राज्य अमेरिका
| आईएसओ |
प्रदाता #1 |
% |
प्रदाता #2 |
% |
प्रदाता #3 |
% |
|
कुल |
| हम |
जीमेल.कॉम |
41.9% |
याहू.कॉम |
15.1% |
हॉटमेल.कॉम |
5.3% |
|
62.3% |
शीर्ष पर वापस जाएं
DMARC कैसे काम करता है
2020 में DMARC गूगल मेल और ऑफिस 365 के साथ कैसे काम करता है?
हमने यह परीक्षण किया है कि ईमेल प्रमाणीकरण
Google Mail और Office 365, जो कि सबसे लोकप्रिय व्यावसायिक ईमेल प्रदाता हैं, पर
परिणामों को दो समूहों में विभाजित किया जा सकता है:
-
ईमेल डिलीवरी
(एसपीएफ, डीकेआईएम और डीएमआरसी भेजे गए संदेशों की डिलीवरी को कैसे प्रभावित करते हैं):
गूगल मेल: ईमेल हमेशा स्वीकार किए जाते हैं, प्रमाणीकरण पर बिल्कुल भी ध्यान नहीं दिया जाता है।
ऑफिस 365: आमतौर पर एसपीएफ और डीकेआईएम के प्रति प्रतिक्रियाशील है। इनबॉक्स तक लगातार परिणाम प्राप्त करने का एकमात्र तरीका उन्हें डीएमआरसी से जोड़ना है।
-
स्पूफिंग से सुरक्षा
(SPF, DKIM और DMARC किस प्रकार प्रेषक के ईमेल पते को स्पूफ होने से बचाते हैं*)
* = संदेश को वास्तविक स्रोत के अलावा किसी अन्य व्यक्ति से आया हुआ प्रतीत कराना।
Google मेल: DMARC और SPF (फेल या सॉफ्टफेल क्वालिफायर) को मिलाकर, स्पूफ किए गए प्रेषकों को स्पैम फोल्डर में फ़िल्टर कर दिया जाता है या अस्वीकार कर दिया जाता है (आपकी DMARC सेटिंग्स के आधार पर)।
Office 365: SPF (फेल या सॉफ्टफेल क्वालिफायर) नकली प्रेषकों को जंक ईमेल फोल्डर में भेजने के लिए पर्याप्त है।
इनका सारांश इस प्रकार है:
|
ईमेल डिलीवरी |
स्पूफिंग सुरक्षा |
| गूगल मेल |
हमेशा स्वीकार्य, प्रमाणीकरण पर बिल्कुल भी विचार नहीं किया जाता है |
डीएमएआरसी + एसपीएफ (विफलता या सॉफ्टफेल) |
| कार्यालय 365 |
dmarc + spf पास या dmarc + dkim पास |
एसपीएफ (फेल या सॉफ्टफेल) |
नीचे किए गए सभी परीक्षणों की पूरी सूची दी गई है।.
|
गूगल मेल |
कार्यालय 365 |
| spf पास - dkim कोई नहीं |
इनबॉक्स |
इनबॉक्स |
| spf विफल - dkim कोई नहीं |
इनबॉक्स |
कूड़ा |
| spf SoftFail - dkim none |
इनबॉक्स |
कूड़ा |
| spf न्यूट्रल - dkim कोई नहीं |
इनबॉक्स |
इनबॉक्स |
| एसपीएफ शून्य - डीकेआईएम शून्य |
इनबॉक्स |
कूड़ा |
|
|
|
| एसपीएफ पास - डीकेआईएम पास |
इनबॉक्स |
कूड़ा* |
| spf विफल - dkim पास |
इनबॉक्स |
कूड़ा |
| spf SoftFail - dkim pass |
इनबॉक्स |
कूड़ा* |
| spf न्यूट्रल - dkim पास |
इनबॉक्स |
कूड़ा* |
| spf none - dkim pass |
इनबॉक्स |
कूड़ा* |
|
|
|
| spf पास - dkim अमान्य |
इनबॉक्स |
कूड़ा |
| spf विफल - dkim अमान्य |
इनबॉक्स |
कूड़ा |
| spf SoftFail - dkim अमान्य |
इनबॉक्स |
कूड़ा |
| spf तटस्थ - dkim अमान्य |
इनबॉक्स |
कूड़ा |
| spf none - dkim invalid |
इनबॉक्स |
कूड़ा |
|
|
|
| एसपीएफ पास - डीकिम अमान्य - डीमार्क अस्वीकार |
इनबॉक्स |
इनबॉक्स |
| spf विफल - dkim अमान्य - dmarc अस्वीकृत |
dsn=5.0.0, stat=सेवा अनुपलब्ध |
कूड़ा |
| spf SoftFail - dkim अमान्य - dmarc अस्वीकृत |
dsn=5.0.0, stat=सेवा अनुपलब्ध |
कूड़ा |
| एसपीएफ न्यूट्रल - डीकिम अमान्य - डीमार्क अस्वीकार |
इनबॉक्स |
इनबॉक्स |
| spf none - dkim invalid - dmarc reject |
dsn=5.0.0, stat=सेवा अनुपलब्ध |
कूड़ा |
|
|
|
| एसपीएफ़ पास - डीकिम पास - डीमार्क अस्वीकार |
इनबॉक्स |
इनबॉक्स |
| spf विफल - dkim पास - dmarc अस्वीकृत |
इनबॉक्स |
इनबॉक्स |
| एसपीएफ़ सॉफ्टफ़ेल - डीकिम पास - डीमार्क अस्वीकार |
इनबॉक्स |
इनबॉक्स |
| एसपीएफ न्यूट्रल - डीकिम पास - डीमार्क रिजेक्ट |
इनबॉक्स |
इनबॉक्स |
| एसपीएफ़ कोई नहीं - डीकिम पास - डीमार्क अस्वीकार |
इनबॉक्स |
इनबॉक्स |
|
|
|
| एसपीएफ पास - डीकिम डिफ - डीमार्क रिजेक्ट |
इनबॉक्स |
इनबॉक्स |
| spf विफल - dkim अंतर - dmarc अस्वीकृत |
dsn=5.0.0, stat=सेवा अनुपलब्ध |
कूड़ा |
| spf SoftFail - dkim diff - dmarc reject |
dsn=5.0.0, stat=सेवा अनुपलब्ध |
कूड़ा |
| एसपीएफ न्यूट्रल - डीकिम डिफ - डीमार्क रिजेक्ट |
इनबॉक्स |
इनबॉक्स |
| एसपीएफ़ कोई नहीं - डीकिम अंतर - डीमार्क अस्वीकार |
dsn=5.0.0, stat=सेवा अनुपलब्ध |
कूड़ा |
टिप्पणियाँ:
- प्रेषक का पता (दृश्यमान प्रेषक) और प्रेषक लिफाफा (वापसी पथ) एक ही डोमेन से हैं।
- “डीकेआईएम पास”: डीकेआईएम हस्ताक्षर डोमेन वही जो भेजने वाले के पते का डोमेन है।
- “dkim diff”: dkim हस्ताक्षर डोमेन, भेजने वाले के पते के डोमेन से अलग है
- दूसरे समूह में तारांकित चिह्न का अर्थ है कि परिणाम समय के साथ एक समान नहीं रहे हैं।